


Ищете бензин — отдаете аккаунт: мошенники запустили фейковые карты АЗС

Ищете бензин — отдаете аккаунт: мошенники запустили фейковые карты АЗС

Ищете бензин — отдаете аккаунт: мошенники запустили фейковые карты АЗС

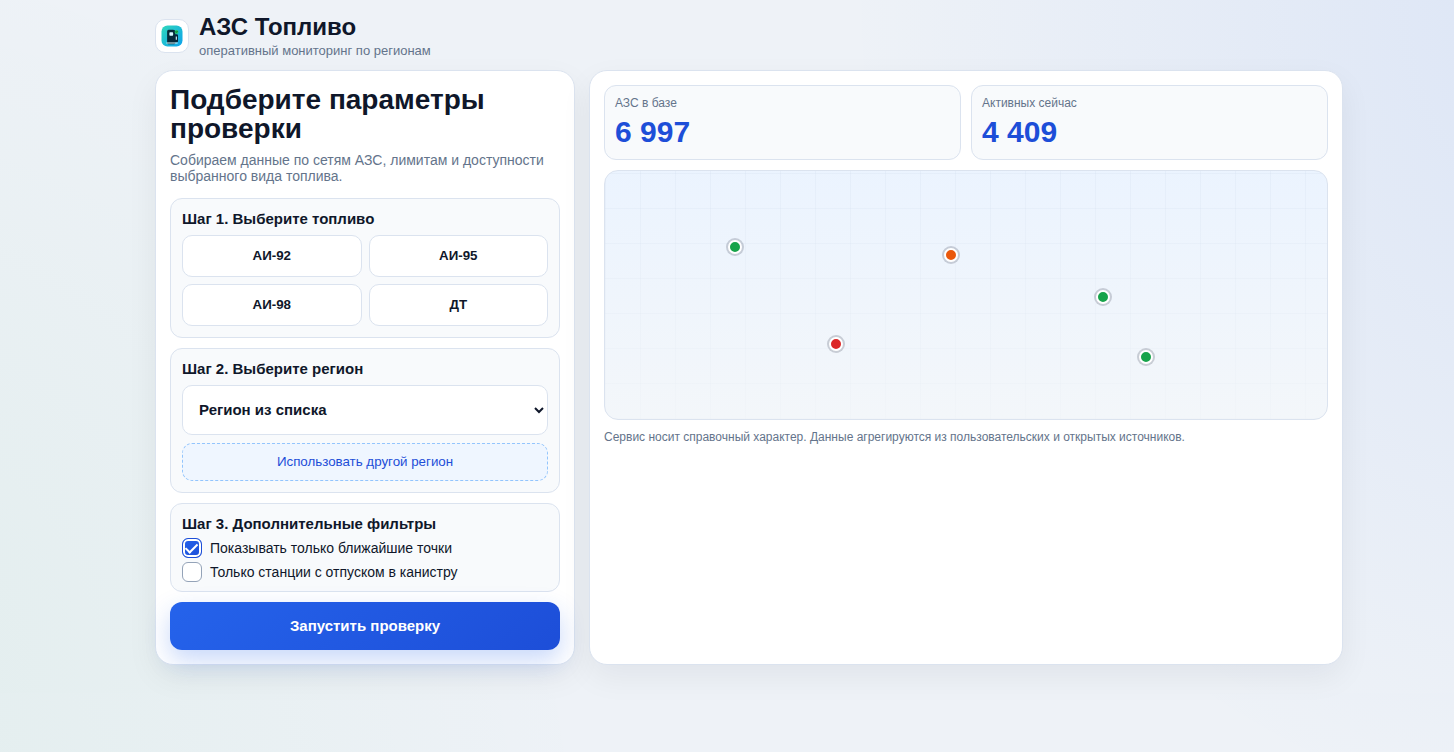
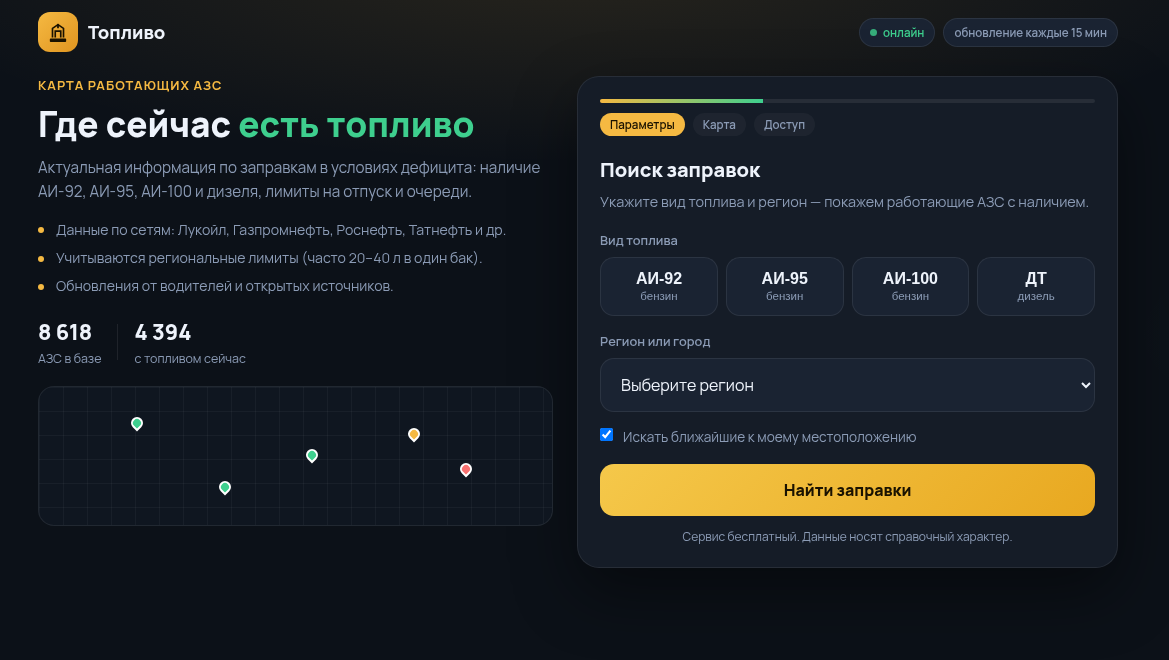
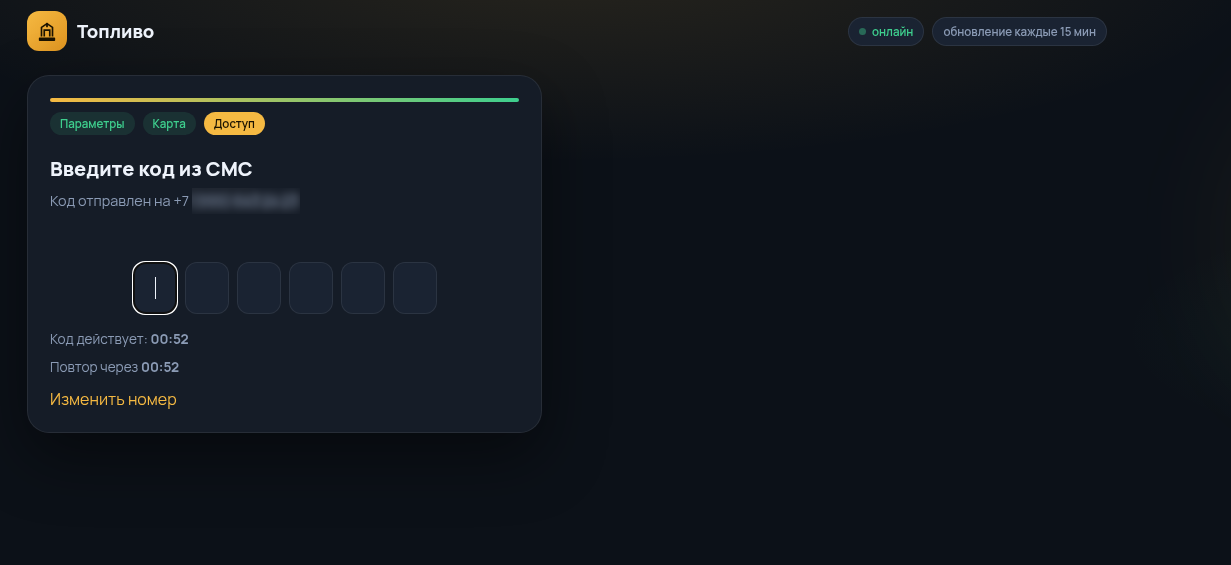
Киберпреступники решили заработать на очередях за топливом. Специалисты «Эфшесть/F6» обнаружили более 60 фишинговых сайтов, которые маскируются под карты АЗС, игровые сервисы, маркетплейсы и видеохостинги. Схема у всех одна. Пользователю обещают показать, где есть бензин, выдать электронный талон на заправку или подарить бонусы в игре.

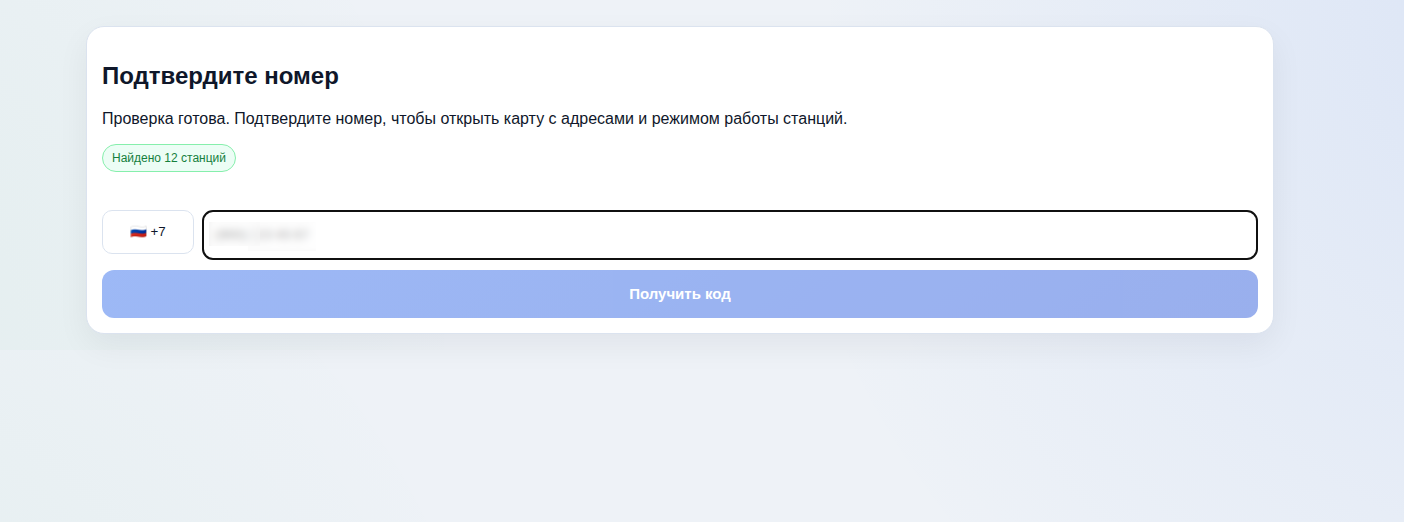
Для этого просят указать номер телефона, а затем ввести код из СМС. После этого мошенники получают доступ к аккаунту в мессенджере. Фейковые карты АЗС выглядят вполне убедительно.


На сайте предлагают выбрать вид топлива и регион, затем якобы находят несколько заправок. Но сам список не показывают. Вместо него появляется форма «подтверждения номера». В другом варианте преступники копируют оформление настоящего сервиса и требуют авторизацию ради несуществующего электронного талона.


Получив код, злоумышленники могут читать переписку, скачивать фото, видео и документы, просматривать контакты и рассылать сообщения от имени жертвы. Иногда владелец даже не сразу замечает взлом: доступ к аккаунту у него сохраняется, пока мошенники тихо хозяйничают внутри.

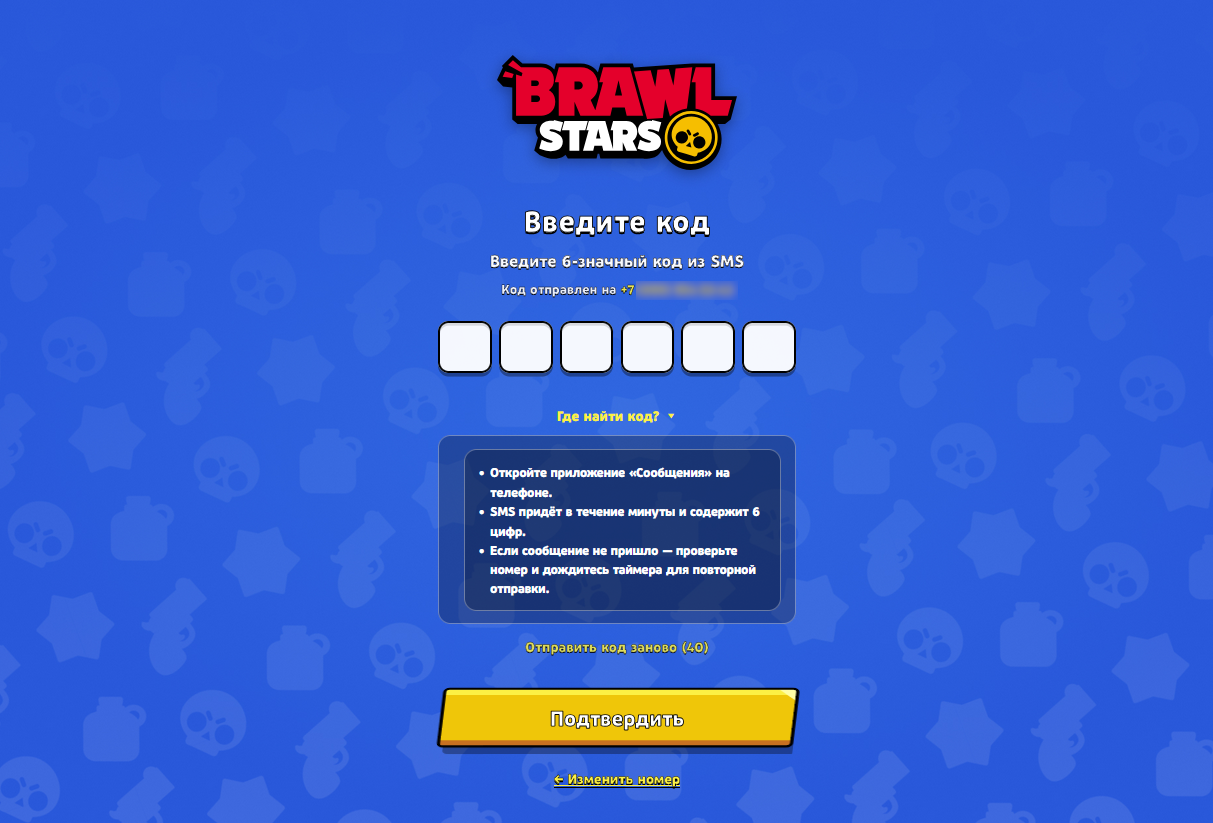
Та же сеть атакует и детей. Под видом Brawl Stars пользователям предлагают бесплатные ящики и игровую валюту после входа через мессенджер.


Более половины найденных сайтов прикрываются брендами маркетплейсов, еще 19% — социальными платформами. Остальные маскируются под карты АЗС, игры, видеосервисы и доски объявлений.

Чаще всего фишинговые страницы размещают в доменных зонах .site, .click, .shop, .lol и .xyz. «Эфшесть/F6» уже направила их на блокировку, но новые адреса продолжают появляться.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru