


Одолжили смартфон незнакомцу — рискуете потерять доступ к банку, Госуслугам

Одолжили смартфон незнакомцу — рискуете потерять доступ к банку, Госуслугам

Одолжили смартфон незнакомцу — рискуете потерять доступ к банку, Госуслугам

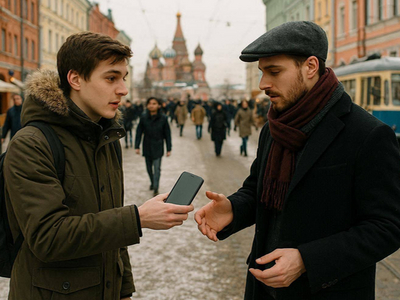
Мошенники придумали еще один способ залезть в чужую цифровую жизнь — без звонков из банка, угроз и театра с безопасным счетом. Теперь они могут просто подойти в людном месте и попросить телефон: мол, свой разрядился, потерялся или срочно нужно вызвать такси. Проблема в том, что разблокированный смартфон сегодня — это не просто трубка для звонков.

В нем банки, почта, мессенджеры, «Госуслуги», личные кабинеты, коды подтверждения и куча персональных данных.

Как предупредил сенатор Артем Шейкин, злоумышленнику иногда достаточно нескольких минут, чтобы залезть в настройки, включить переадресацию вызовов, проверить сообщения или попытаться получить доступ к уведомлениям. После этого звонки от банков, сервисные сообщения и коды подтверждения могут начать приходить уже не владельцу телефона.

Самое неприятное — человек может не сразу понять, что его канал связи фактически перехватили. Внешне всё не вызывает подозрений: никто не требует денег и не представляется сотрудником службы безопасности.

Помогать людям сенатор не запрещает, но советует не выпускать смартфон из рук. Лучше самому набрать номер и включить громкую связь. Давать незнакомцу доступ к мессенджерам, СМС и настройкам точно не стоит.

Если ситуация кажется мутной, безопаснее отправить просителя к охране, полиции или сотрудникам торгового центра. А после подозрительного эпизода лучше проверить переадресацию, активные сессии в аккаунтах и убедиться, что звонки и СМС по-прежнему приходят именно вам.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru