

Не светите ключами в соцсетях: по фото можно напечатать рабочий дубликат

Не светите ключами в соцсетях: по фото можно напечатать рабочий дубликат

Не светите ключами в соцсетях: по фото можно напечатать рабочий дубликат

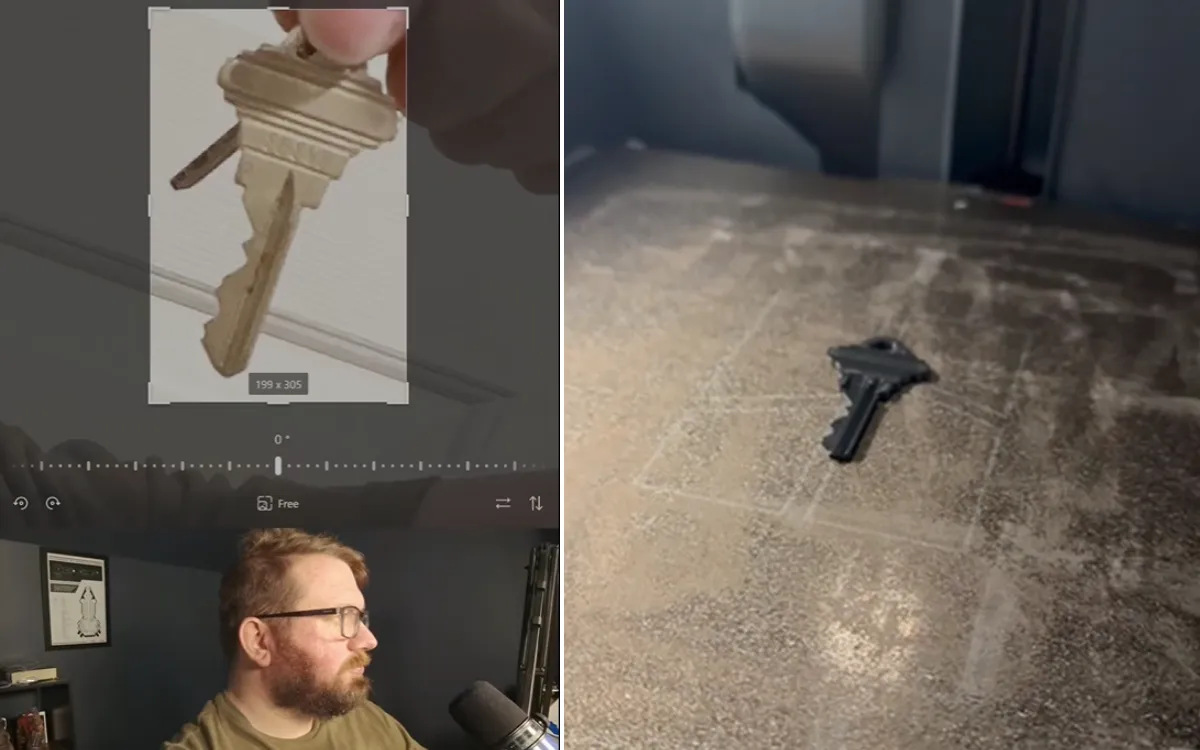
Фотография с ключами в руке может оказаться не такой милой, как кажется. Специалист по кибербезопасности Эван Оттингер показал, что по обычному снимку ключа из соцсетей можно сделать рабочую копию, для этого не нужна лаборатория злодея из кино.

Оттингер — типичный ред тимер, по заказу компаний имитирует реальные атаки, проверяет защиту сетей и иногда даже физическую безопасность зданий.

По его словам, люди постоянно выкладывают фото ключей — от обычных пользователей до знаменитостей. А зря.

Если на фотографии хорошо виден профиль и нарезка ключа, их можно проанализировать, восстановить геометрию и изготовить копию. Оттингер использовал открытые инструменты для декодирования ключей, графический редактор и 3D-принтер. В итоге эксперимент сработал: пластиковый ключ, напечатанный по данным со снимка, оказался пригоден для открытия замка.


Сам исследователь признаёт, что сначала тоже сомневался: «Да ладно, не может же это реально работать?» Оказалось, что может. Более того, для подготовленного человека весь путь от скачанного фото до готового ключа может занять около 10-15 минут.

Главная проблема в том, что такой способ не похож на взлом в привычном смысле. В отличие от отмычек, использование копии ключа не оставляет очевидных следов на замке. Для прохожих всё выглядит нормально: человек просто открыл дверь своим ключом. Именно такие сценарии, по словам Оттингера, и заставляют специалистов по безопасности нервничать.

Ключи нужно воспринимать как пароли. Их не показывают крупным планом, не выкладывают в сторис и не держат перед камерой ради красивого поста. Если очень хочется поделиться радостью о новом доме, лучше закрыть зубцы ключа рукой, размыть их или вообще сфотографировать брелок.

Оттингер также советует не полагаться только на один замок. Камеры, сигнализация и другие уровни защиты делают дом менее удобной целью.

VLC можно атаковать через обычную PNG-картинку и вредоносный сервер

В медиаплеере VLC обнаружили две уязвимости, позволяющие выйти за границы выделенной памяти. Проблемы затрагивают версии с 3.0.0 по 3.0.23, а для запуска одной из атак достаточно открыть специально подготовленную PNG-картинку.

Наиболее опасная брешь, CVE-2026-56711, получила 8,6 балла по шкале CVSS 4.0.

Ошибка связана с целочисленным переполнением при расчёте размера буфера для изображения. Атакующий может указать в PNG аномально большие ширину и высоту, из-за чего VLC выделит слишком маленький участок памяти, а затем начнёт записывать данные за его пределами.

Уязвимость срабатывает при непосредственном открытии вредоносной картинки или её загрузке из плейлиста. Никаких редких настроек и шаманства с плагинами не требуется.

Вторая проблема, CVE-2026-73324, получила 6,9 балла. Она находится в модуле RealRTSP. Злоумышленник может заставить VLC подключиться к подконтрольному серверу и передать строку ответа длиннее 4096 байт. Из-за отсутствующего нулевого символа программа продолжит читать память за пределами буфера.

В результате сервер потенциально может получить данные, оказавшиеся рядом в памяти клиента. Модуль RealRTSP включён в официальные сборки VideoLAN, хотя некоторые дистрибутивы могут поставлять VLC без него.

Пока разработчики не выпустили пропатченные сборки, пользователям рекомендуют не открывать изображения и плейлисты из сомнительных источников и избегать незнакомых RealRTSP-ссылок.

RSS: Новости на портале Anti-Malware.ru