


Сеть стала фундаментом бизнеса: главные темы «Сетевого лета 2026»

Сеть стала фундаментом бизнеса: главные темы «Сетевого лета 2026»

Сеть стала фундаментом бизнеса: главные темы «Сетевого лета 2026»

В Москве прошёл второй технический опен-эйр «Сетевое лето 2026». Мероприятие состоялось 2 июля в «Березы Парке» и собрало более 800 участников: сетевых инженеров, архитекторов, руководителей технических направлений и ИТ-директоров.

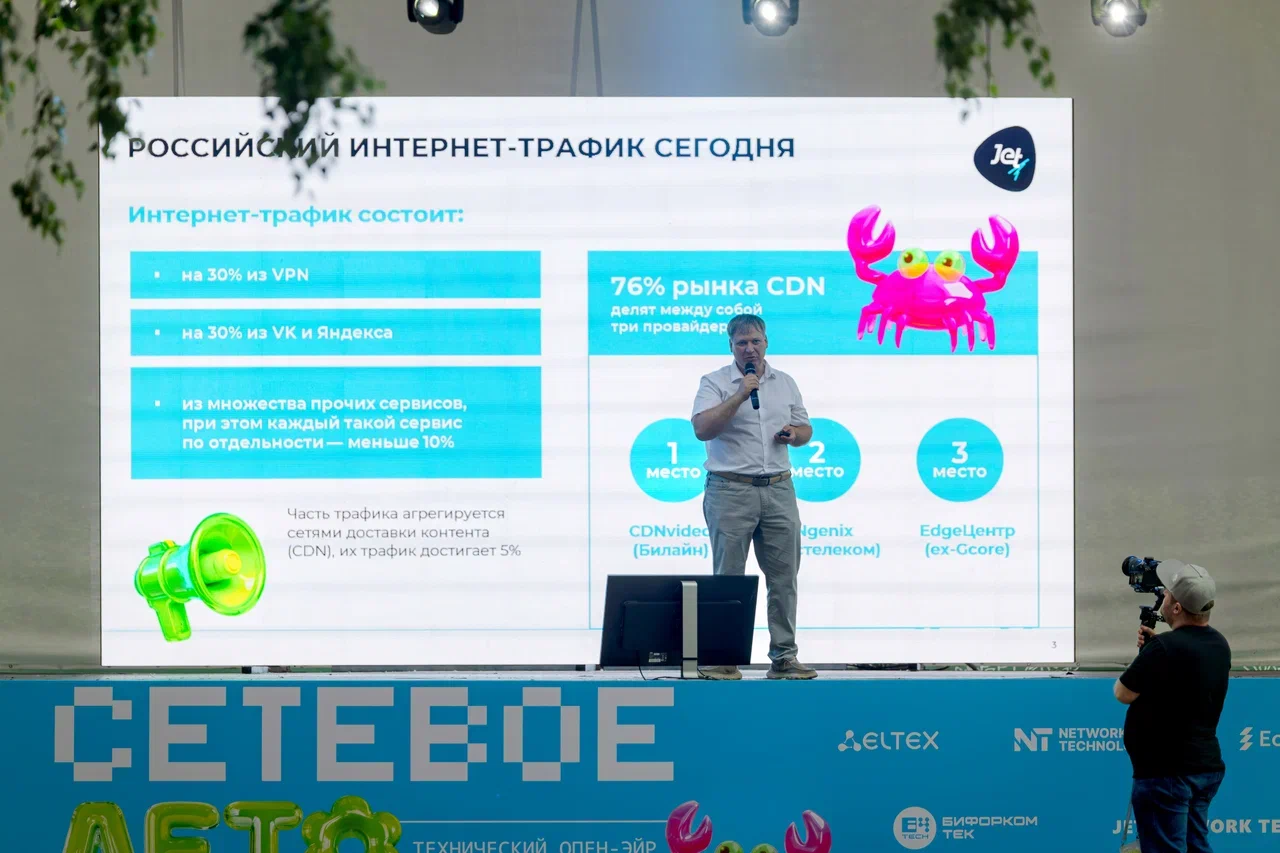
Главной темой стало то, как сегодня развиваются корпоративные и операторские сети в России. Участники обсуждали импортозамещение, Telco Cloud, SD-WAN, 5G, сетевую безопасность, тестирование оборудования и применение ИИ в работе инженеров.

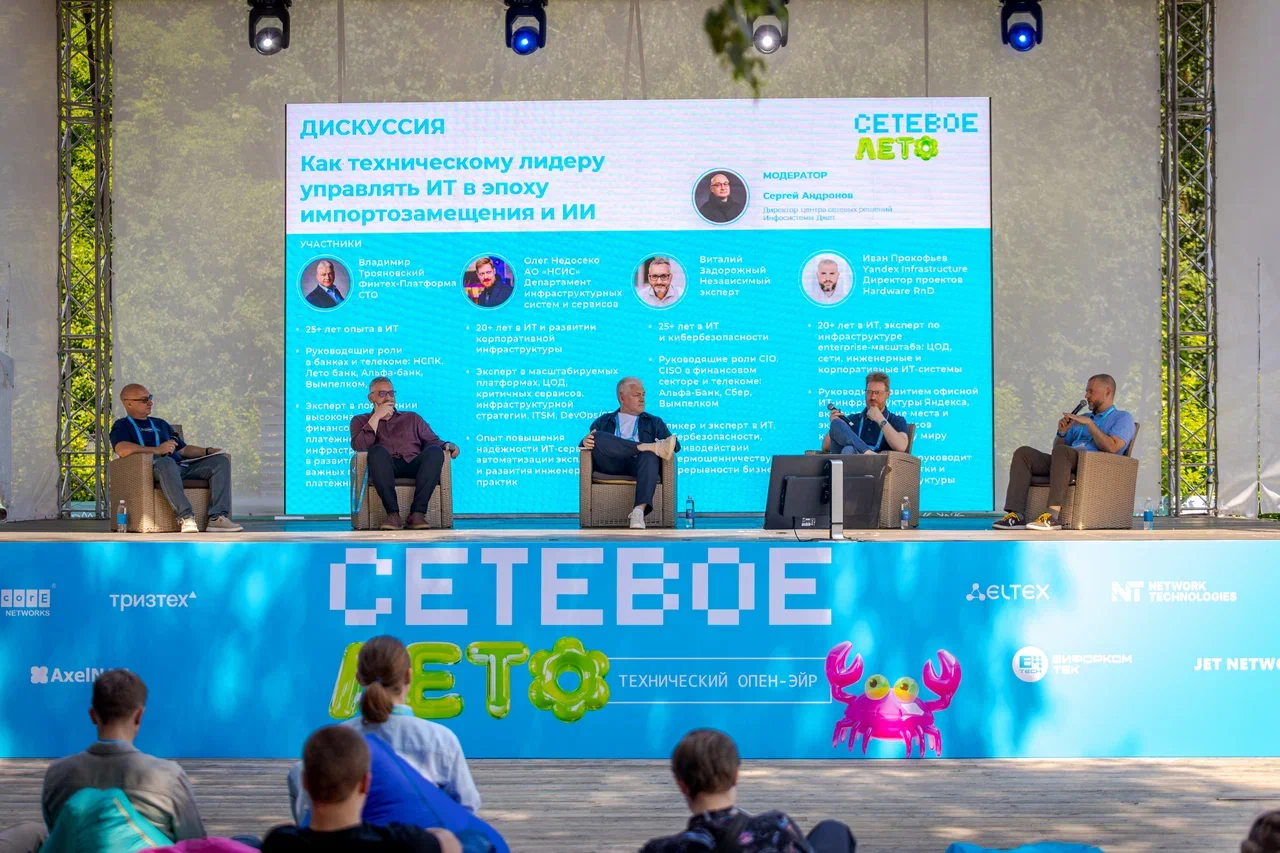
На дискуссии об управлении ИТ в условиях изменений представители «Инфосистемы Джет», Yandex Infrastructure, Финтех-Платформы и АО «НСИС» отметили, что проблема импортозамещения не сводится к наличию отечественного оборудования. На практике компаниям приходится выбирать между большим числом решений, планировать миграцию и думать о дальнейшей поддержке инфраструктуры.


Отдельно говорили об ИИ. Участники сошлись в том, что бизнес готов вкладываться в такие проекты, если видит понятный и измеримый результат в обозримые сроки.

В блоке о Telco Cloud архитекторы МТС, Билайна и «Инфосистемы Джет» обсудили развитие операторских облаков и сетевых технологий. Тема 5G вызвала отдельную дискуссию: техническая готовность есть, но массовое внедрение зависит от регулирования и выделения частот. Для бизнеса особенно важен standalone 5G со слайсингом, который позволяет выделять отдельные сегменты сети под разные задачи.


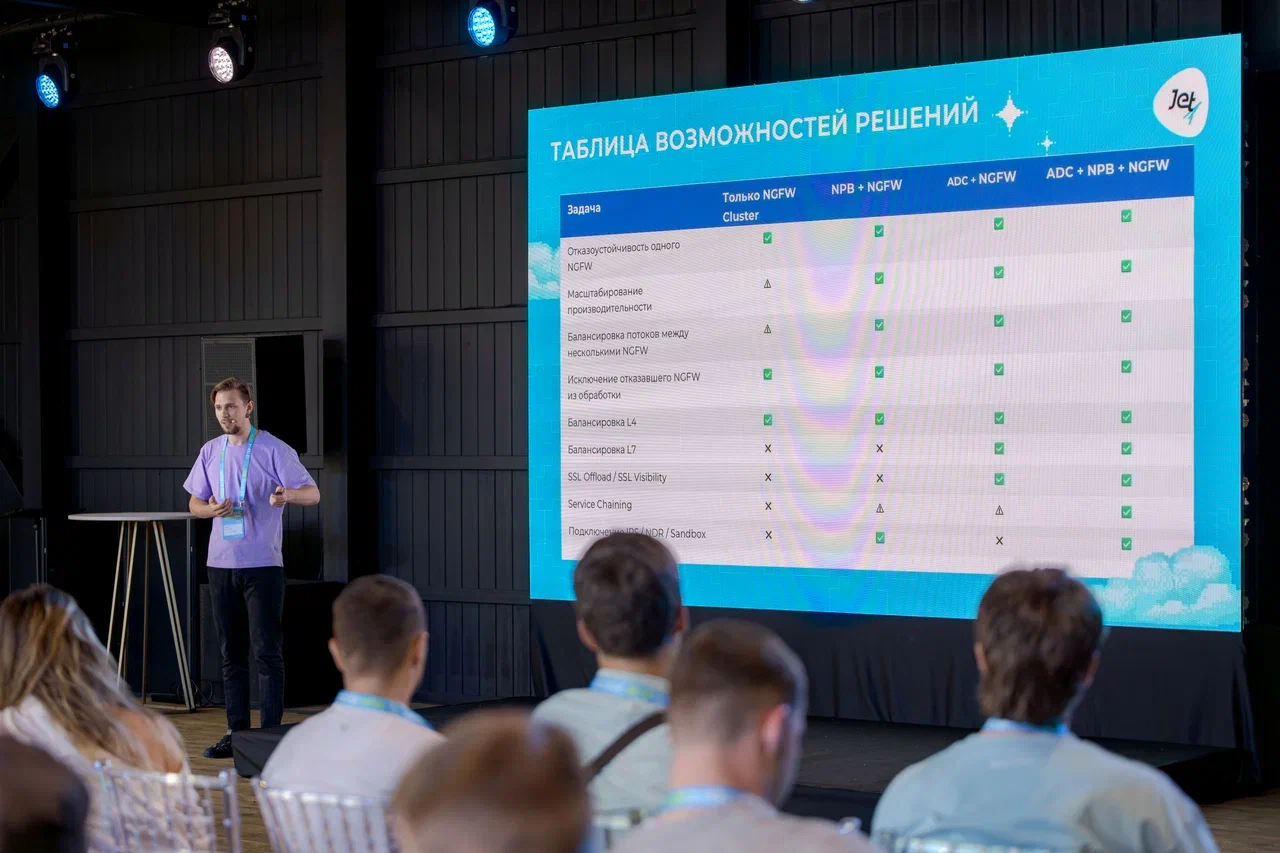
В инженерном треке разобрали RoCEv2, кластеризацию NGFW, PoE, мультивендорные NMS, адаптацию сети под приложения и особенности отечественных коммутаторов. На мастер-классах участники настраивали маршрутизаторы EcoRouter, тестировали RA VPN в PT NGFW, работали с RoCEv2 и разворачивали IP-фабрику Eltex.


Отдельный практический блок был посвящён ИИ-ассистенту для сетевых инженеров: на стенде проверяли, как он анализирует конфигурационные файлы, строит схему сети и ищет уязвимости.

Также на площадке работала демо-зона с российским сетевым оборудованием и лаборатория с практическими заданиями по настройке инфраструктуры разных вендоров.

Подпишитесь на новости

Avanpost представила систему DAG для контроля доступа к данным

Сотрудник давно сменил должность, а доступ к старым папкам остался. Рядом лежат выгрузки персональных данных и инструкция с паролями — корпоративная классика, которую никто не любит. Avanpost представила DAG — решение для контроля доступа к неструктурированным данным на файловых серверах, в облаках и корпоративных базах знаний.

Основные возможности продукта компания описывает в официальной документации.

По словам разработчика, система обнаруживает конфиденциальную информацию по содержимому файлов, показывает фактические права пользователей и выявляет нарушения политик безопасности. Задача — выяснить, кто действительно может открыть конфиденциальные документы, даже если утверждённые регламенты рисуют куда более благополучную картину.

Найти лишние права — половина дела. В DAG встроен движок бизнес-процессов: он позволяет направить запрос владельцу данных, собрать согласования, поставить задачу ИТ-службе и проконтролировать исполнение.

После корректировок повторное сканирование проверяет, что доступ действительно закрыт. Галочка в заявке сама по себе доказательством не считается.

Далее система отслеживает изменения прав и объектов, передаёт сведения о нарушениях в SIEM и SOAR и может запускать внутренние сценарии реагирования.

DAG работает самостоятельно или в связке с IDM. Интеграция позволяет учитывать должность и кадровый статус сотрудника, инициируя пересмотр доступа при переводе или увольнении.

Вендор представил две версии: для крупных корпораций с акцентом на высокие нагрузки и для среднего бизнеса — с упором на простоту интеграции. Заказчикам предлагают пилот на действующей инфраструктуре.

RSS: Новости на портале Anti-Malware.ru