


Сеть стала фундаментом бизнеса: главные темы «Сетевого лета 2026»

Сеть стала фундаментом бизнеса: главные темы «Сетевого лета 2026»

Сеть стала фундаментом бизнеса: главные темы «Сетевого лета 2026»

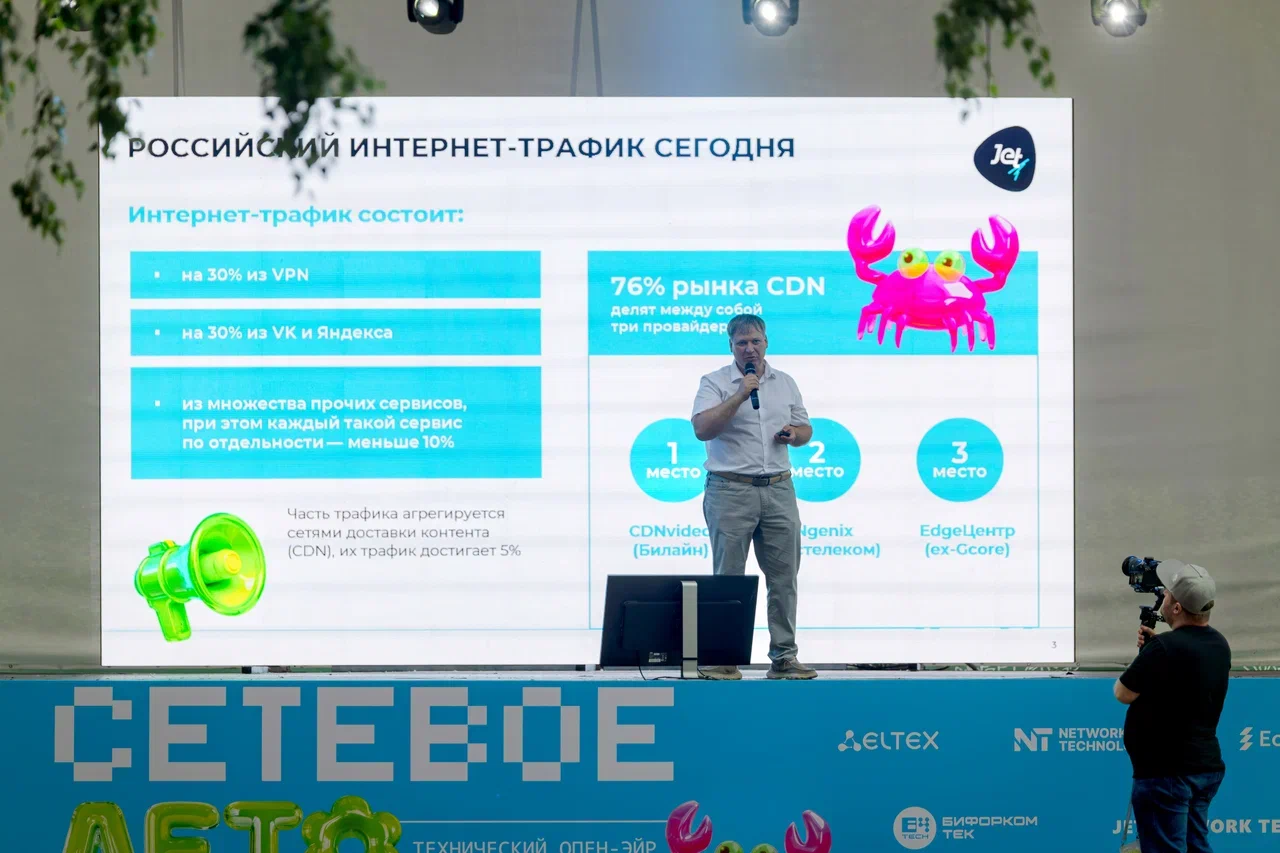
В Москве прошёл второй технический опен-эйр «Сетевое лето 2026». Мероприятие состоялось 2 июля в «Березы Парке» и собрало более 800 участников: сетевых инженеров, архитекторов, руководителей технических направлений и ИТ-директоров.

Главной темой стало то, как сегодня развиваются корпоративные и операторские сети в России. Участники обсуждали импортозамещение, Telco Cloud, SD-WAN, 5G, сетевую безопасность, тестирование оборудования и применение ИИ в работе инженеров.

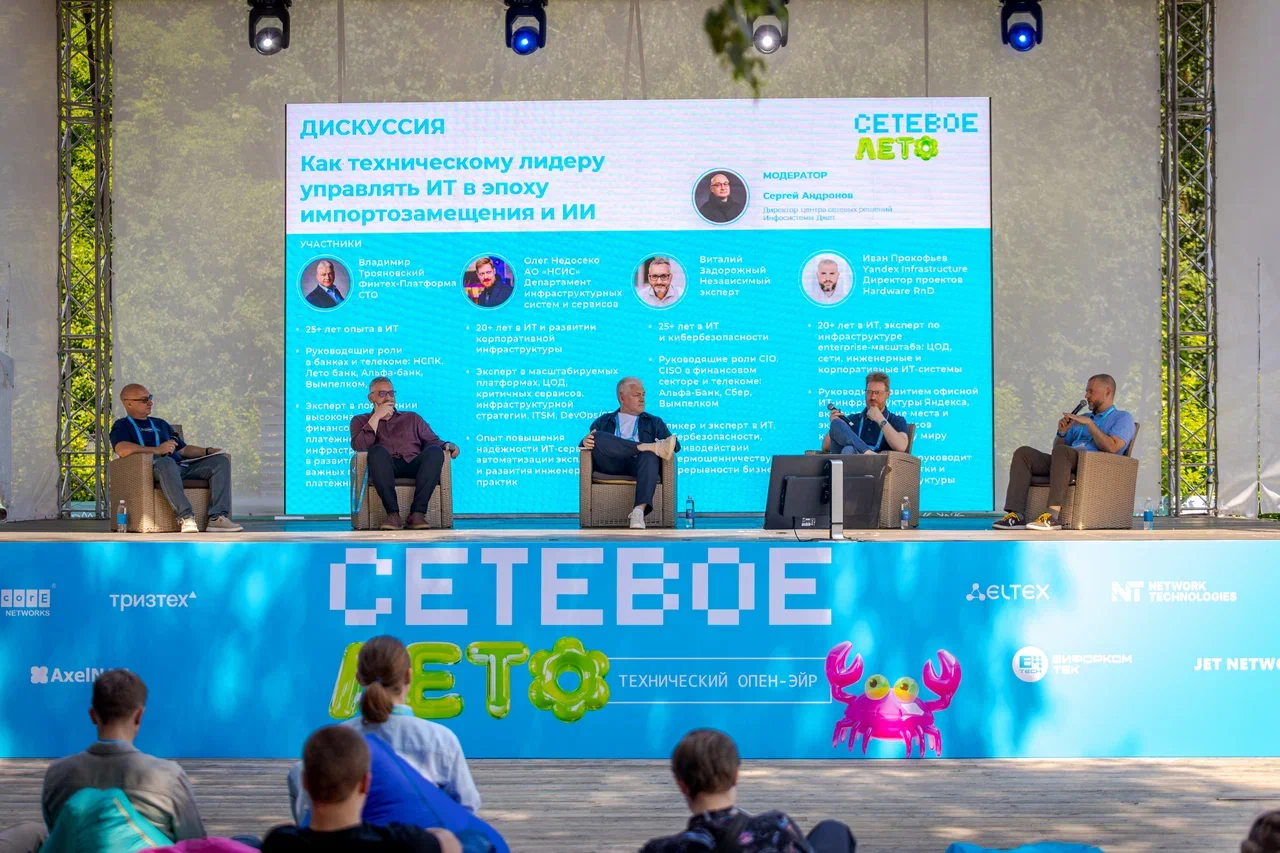
На дискуссии об управлении ИТ в условиях изменений представители «Инфосистемы Джет», Yandex Infrastructure, Финтех-Платформы и АО «НСИС» отметили, что проблема импортозамещения не сводится к наличию отечественного оборудования. На практике компаниям приходится выбирать между большим числом решений, планировать миграцию и думать о дальнейшей поддержке инфраструктуры.


Отдельно говорили об ИИ. Участники сошлись в том, что бизнес готов вкладываться в такие проекты, если видит понятный и измеримый результат в обозримые сроки.

В блоке о Telco Cloud архитекторы МТС, Билайна и «Инфосистемы Джет» обсудили развитие операторских облаков и сетевых технологий. Тема 5G вызвала отдельную дискуссию: техническая готовность есть, но массовое внедрение зависит от регулирования и выделения частот. Для бизнеса особенно важен standalone 5G со слайсингом, который позволяет выделять отдельные сегменты сети под разные задачи.


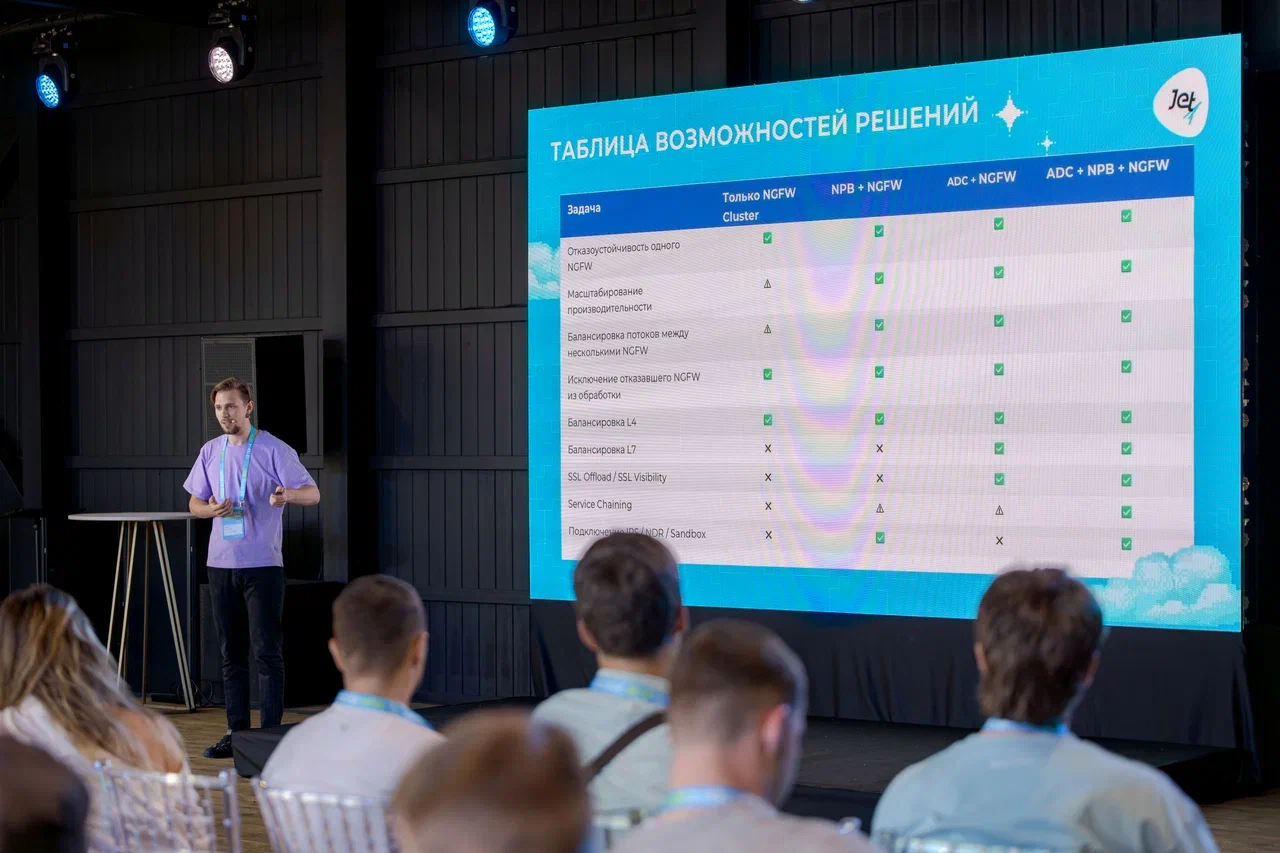
В инженерном треке разобрали RoCEv2, кластеризацию NGFW, PoE, мультивендорные NMS, адаптацию сети под приложения и особенности отечественных коммутаторов. На мастер-классах участники настраивали маршрутизаторы EcoRouter, тестировали RA VPN в PT NGFW, работали с RoCEv2 и разворачивали IP-фабрику Eltex.


Отдельный практический блок был посвящён ИИ-ассистенту для сетевых инженеров: на стенде проверяли, как он анализирует конфигурационные файлы, строит схему сети и ищет уязвимости.

Также на площадке работала демо-зона с российским сетевым оборудованием и лаборатория с практическими заданиями по настройке инфраструктуры разных вендоров.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru