


В Госдуме объяснили разницу между суверенным и национальным ИИ

В Госдуме объяснили разницу между суверенным и национальным ИИ

В Госдуме объяснили разницу между суверенным и национальным ИИ

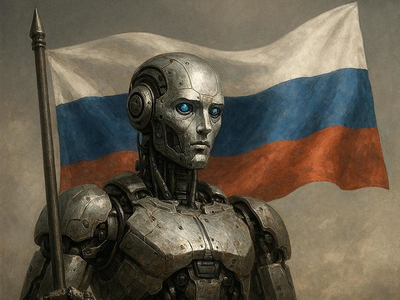
В России хотят разделить искусственный интеллект на два типа: суверенный и национальный. Звучит почти одинаково, но разница есть, её в эфире Радио РБК объяснил первый зампред комитета Госдумы по информационной политике, информационным технологиям и связи Антон Ткачев.

По его словам, суверенная модель ИИ — это полностью российская разработка. То есть все компоненты должны быть произведены на территории России.

Такой вариант, как пояснил депутат, в первую очередь нужен для чувствительных сфер: обороны, силовых структур и других направлений, где безопасность должна быть максимально жёсткой.

Тут логика простая: чем меньше внешних зависимостей, тем меньше поводов нервно смотреть на поставщиков и инфраструктуру.

Национальный ИИ — уже более гибкая история. Такая модель может использовать иностранные компоненты, но при этом должна размещать серверы на территории России. Это, по словам Ткачева, нужно для контроля над сервисами и их работой внутри страны.

Депутат также отметил, что России не стоит полностью закрываться от мировых разработок в области ИИ. По его мнению, для национальной модели можно брать лучшее и дорабатывать собственные решения, сохраняя при этом ключевое условие — размещение инфраструктуры в России.

Ранее власти скорректировали законопроект о регулировании искусственного интеллекта. В документе как раз появляются понятия суверенных и национальных моделей. В конце июня проект внесли в Госдуму. Если его успеют принять в весеннюю сессию, основные положения должны вступить в силу с 1 марта 2027 года.

Так что ИИ в России, похоже, хотят разложить по полкам: полностью свой — для самых закрытых и чувствительных задач, гибридный с иностранными компонентами — для более широкого применения, но с серверами на российской земле.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru