


Фейковый Google Play маскирует онлайн-казино под приложения Tesco, Amazon

Фейковый Google Play маскирует онлайн-казино под приложения Tesco, Amazon

Фейковый Google Play маскирует онлайн-казино под приложения Tesco, Amazon

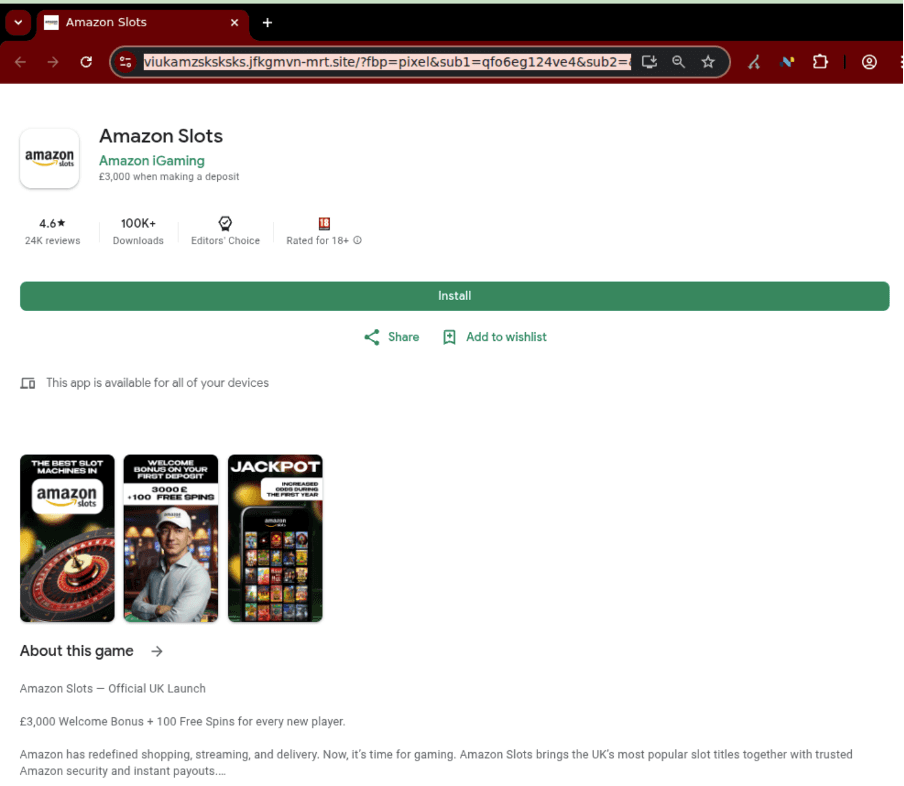
Мошенники нашли красивую упаковку для старой схемы: берут известный бренд, рисуют фейковую страницу Google Play, запускают рекламу в соцсетях и под видом официального приложения ведут пользователя в онлайн-казино. В объявлениях злоумышленники используют названия и визуальный стиль известных компаний, включая Tesco, Amazon, Monzo, Revolut и стриминговые сервисы.

По данным Netcraft, кампания продвигается через платную рекламу в Facebook, Instagram, Threads (все три принадлежат корпорации Meta, признанной экстремистской и запрещённой в России) и TikTok.

Где-то всё выглядит примитивно — просто «Brand Slots». А где-то уже почти спектакль: поддельные интерфейсы, фальшивые отзывы, липовые данные из магазинов приложений и даже ИИ-видео с якобы сотрудниками бренда.


Главная легенда — официальный запуск слотов или казино-приложения от известной компании. Пользователь кликает по рекламе и попадает на страницу, похожую на Google Play, App Store или сайт бренда. Но кнопка «Install» не ведёт в настоящий магазин приложений. Вместо этого браузер предлагает добавить на главный экран PWA — прогрессивное веб-приложение.

После установки такая штука выглядит как обычное приложение: с иконкой, названием и оформлением под бренд. На деле это тонкая обёртка, которая открывает сторонний сайт онлайн-казино. То есть пользователь думал, что ставит «Amazon Slots» или «Monzo Slots», а получил ярлык на азартную площадку.

Netcraft считает, что схему подпитывает партнёрская экономика. В PWA и ссылках есть параметры, которые позволяют отслеживать регистрации и депозиты. По открытым данным, выплаты за игрока, внесшего депозит, могут составлять от $50 до $350. С такими ставками мошенникам есть смысл вкладываться в правдоподобные объявления и массовый запуск рекламы.

В некоторых кампаниях использовались фейковые страницы с вымышленными разработчиками, скачиваниями и отзывами. Были и интерактивные приманки вроде колеса удачи с гарантированным выигрышем, после которого пользователя просили установить PWA, чтобы забрать приз.

Опасность здесь не только в потерянных деньгах. Такие PWA размывают границу между настоящим приложением и подделкой: браузерная оболочка минимальна, и всё выглядит почти как фирменный сервис. Только фирменного там — разве что украденный логотип.

Лучшие LLM ошибаются с ядовитыми грибами в каждом девятом случае

Разработчик Пётр Мигдал проверил, можно ли доверить нейросети самый рискованный этап тихой охоты — определение грибов по фотографии. Короткий ответ: если очень хочется однажды поужинать дважды, то можно. В бенчмарк вошли 1040 фотографий 55 видов грибов, наиболее распространённых в Польше.

Изображения взяли из датасета FungiTastic, созданного на основе Atlas of Danish Fungi. Полная база содержит свыше 600 тыс. снимков с экспертной классификацией, а для части образцов вид подтверждён анализом ДНК.

Модели показывали каждую фотографию и просили назвать пять наиболее вероятных видов на латыни. Дополнительно их не обучали и специальные инструменты не подключали.


Лучше остальных справилась Gemini 3.8 Flash: правильный вид оказался на первом месте в 65% случаев и попал в пятёрку ответов в 85%. Немного отстали Gemini 3.6 Flash с результатами 64% и 85%, а также Gemini 3.7 Flash — 61% и 82%. Внизу таблицы расположились Qwen 3.8 27B, MiniMax-M3 и Qwen 3.8 Flash.


Но высокая точность закончилась там, где начался вопрос безопасности. Gemini 3.8 Flash и Gemini 3.6 Flash примерно в 11% случаев определяли ядовитые грибы как съедобные виды. У GPT-5.6 Sol доля опасных ошибок достигла 24%, у Claude Opus 5 — 29%, а у Qwen 3.8 27B — 36%. То есть последняя модель потенциально отправляла в корзину не тот гриб чаще чем в каждом третьем случае.

Есть важная оговорка: нейросети напрямую не спрашивали, можно ли есть находку. Они определяли вид, а затем исследователь сопоставлял ответы с таблицей съедобности. Некоторые модели и вовсе отказывались давать классификацию.

RSS: Новости на портале Anti-Malware.ru