


iOS 27 попробует остановить мошенников прямо во время развода по телефону

iOS 27 попробует остановить мошенников прямо во время развода по телефону

iOS 27 попробует остановить мошенников прямо во время развода по телефону

Apple готовит для iOS 27 новый фреймворк Trust Insights, который должен помогать приложениям замечать, что пользователя прямо сейчас могут разводить мошенники. Причём речь не о классическом антивирусе, а о попытке поймать социальную инженерию в процессе, когда человек сам переводит деньги, меняет настройки аккаунта или отправляет данные.

Apple объясняет проблему просто: такие атаки сложно ловить автоматически, потому что действия выполняет сам пользователь, аутентифицированный и вроде бы легитимный.

Особенно это актуально на фоне скамов с техподдержкой, фейковыми сотрудниками ведомств, семейными ЧП и дипфейками.

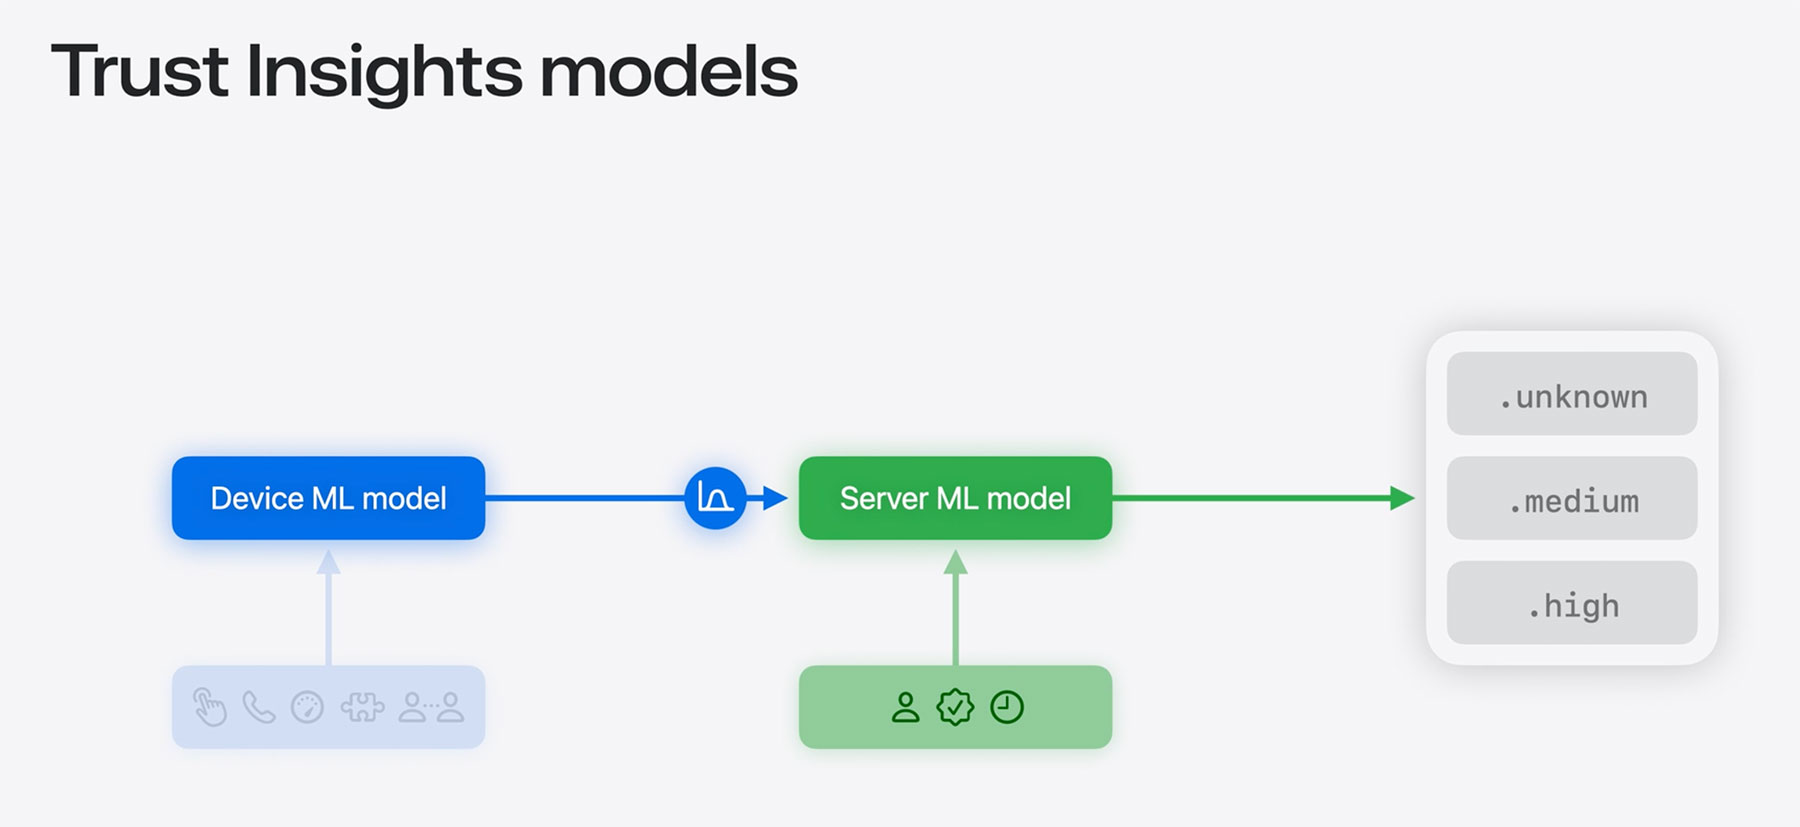
Trust Insights будет в основном работать на устройстве и анализировать не содержание сообщений, писем или фотографий, а поведенческие сигналы: паттерны взаимодействия, время, контекст и базовые данные сенсоров.

Если система решит, что пользователя, возможно, инструктируют мошенники, она присвоит операции средний или высокий уровень риска.


После этого приложение сможет показать предупреждение, добавить задержку, запросить дополнительную проверку или усложнить выполнение опасного действия. Например, перед платежом, сменой данных аккаунта, отправкой сообщения, подписанием документа или использованием дорогих ресурсов вроде ИИ-инференса.

Apple подчёркивает, что Trust Insights не читает содержимое Фотографий, Сообщений и Почты. Данные анализируются локально, сразу отбрасываются, а на серверы Apple уходит только итоговое значение риска. Там его могут сопоставить с данными аккаунта и признаками необычной активности, после чего система вернёт финальную оценку.

Отключить Trust Insights можно будет в настройках, но Apple предусматривает период ожидания. Логика понятна: мошенник вполне может наказать жертве срочно выключить защиту, иначе деньги пропадут.

Для разработчиков это новый инструмент, который позволит не просто молча проводить операции, а вмешиваться в момент, когда пользователь уже почти наступил на цифровые грабли.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru