


Россия выиграла Международную олимпиаду по кибербезопасности в Тунисе

Россия выиграла Международную олимпиаду по кибербезопасности в Тунисе

Россия выиграла Международную олимпиаду по кибербезопасности в Тунисе

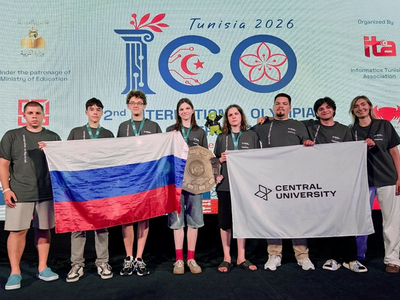
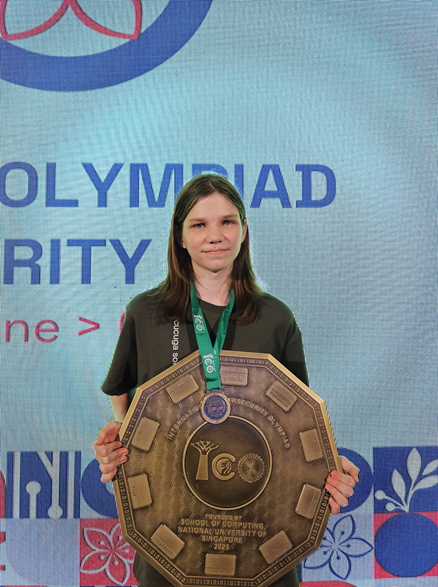
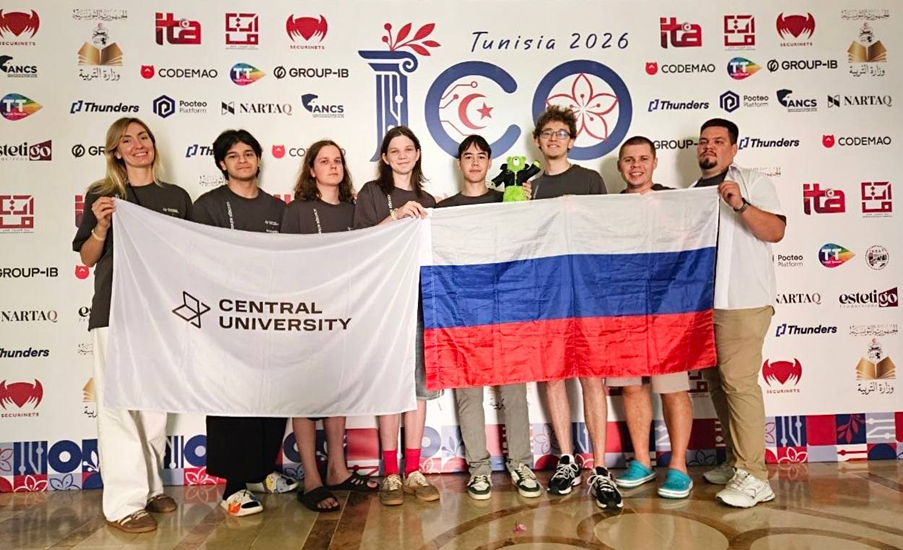
Российская сборная взяла главный приз на Международной олимпиаде по кибербезопасности ICO, которая проходила в Тунисе с 27 июня по 2 июля. Команда завоевала четыре медали и стала абсолютным чемпионом соревнований. А один из участников сборной — Даниил Мелехов из московской Школы Центра педагогического мастерства — стал абсолютным победителем в индивидуальном зачете.

В финале российские школьники соревновались с 70 участниками из 19 стран, включая Китай, США, Бразилию, Италию, Сингапур, Швецию, Гонконг и Тунис.

Итог для сборной вышел мощным: золото получили Даниил Мелехов и Николай Белоусов, серебро — Артём Румянцев, бронзу — Роман Черемных.


Финал ICO состоял из двух туров по семь часов. Участникам пришлось решать комплексные задачи по веб-безопасности, анализу уязвимостей и другим направлениям практической кибербезопасности. Задания были приближены к реальным сценариям, так что это была полноценная проверка навыков.

Правила тоже были жёсткими: сторонние нейросети и мессенджеры использовать было нельзя. Участникам дали только ограниченный доступ к локальной модели ChatGPT-5.5-mini с лимитированными ресурсами.


Состав сборной определили по итогам многоэтапного отбора. Сначала заявки подали более 700 школьников, затем 56 лучших прошли в очный финал, где решали задачи без интернета, анализировали инциденты и участвовали в командном соревновании формата «защищай свое — атакуй чужое».

Готовили команду эксперты Центрального университета и «Лаборатории Касперского». Подготовка включала технические интервью, персональные планы занятий и промежуточную аттестацию.

Победа стала для российской сборной второй подряд на мировой арене ICO. И выглядит это довольно убедительно: пока взрослые спорят о кадровом голоде в ИБ, школьники уже показывают уровень, с которым можно выигрывать международные киберсоревнования.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru