

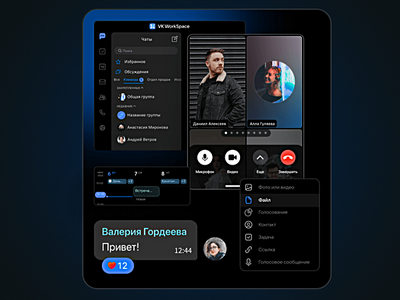

VK WorkSpace получил смарт-папки и общие файлы между доменами

VK WorkSpace получил смарт-папки и общие файлы между доменами

VK WorkSpace получил смарт-папки и общие файлы между доменами

VK Tech представил обновления серверной версии VK WorkSpace. Новые функции появились сразу в нескольких сервисах платформы: Почте, Календаре, Диске и Мессенджере. В Почте VK WorkSpace расширили возможности фильтрации входящих писем.

Теперь правила могут учитывать не только отправителя, тему и вложения, но и содержимое письма.

Например, можно настроить автоматическую отправку писем с определенными словами в отдельную папку — это должно упростить сортировку рабочей корреспонденции.

В Календаре появилась печать расписания из настольного приложения. Пользователь может выбрать нужный календарь и вывести события в одном из двух форматов: списком на неделю или в виде недельной сетки с распределением встреч по времени. Раньше такая возможность была доступна только в веб-версии.

В Диске VK WorkSpace добавили общие папки для пользователей из разных доменов внутри одной инсталляции. Это может быть полезно компаниям с несколькими подразделениями или юридическими лицами, которым нужно работать с файлами в едином пространстве. Также в Android-приложении появился просмотр PDF-файлов прямо в чате без сохранения документа на устройство.

В Мессенджере расширили возможности федерации: теперь можно связать три и более инсталляций. Такой сценарий рассчитан на холдинги и компании-партнеры, которым нужно общаться в общих чатах, сохраняя отдельные ИТ-контуры.

Также в мессенджере появилась передача прав владельца групповых чатов и каналов. Если у чата нет администратора, участники увидят системное сообщение и смогут обратиться к администратору домена для назначения нового владельца.

Еще одно изменение — смарт-папки. Они формируются автоматически по категориям: «Личные», «Непрочитанные», «Группы», «Каналы» и «Боты». Кроме того, теперь в одном сообщении можно отправить до десяти файлов разных типов.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru