

Малый бизнес оказался любимой добычей брокеров доступа в даркнете

Малый бизнес оказался любимой добычей брокеров доступа в даркнете

Малый бизнес оказался любимой добычей брокеров доступа в даркнете

Миф под названием «мы маленькие, кому мы нужны» снова получил по голове статистикой. Эксперты Kaspersky Digital Footprint Intelligence изучили сотни объявлений в даркнете о продаже первоначального доступа к корпоративным системам и выяснили: чаще всего злоумышленники целятся именно в малый и средний бизнес.

Речь идет о публикациях за январь–апрель 2026 года и аналогичный период 2025 года.

По данным исследования, в 2026 году более половины объявлений были связаны с небольшими компаниями: 40% приходилось на малый бизнес, еще 20% — на средние предприятия.

Такие объявления размещают брокеры первоначального доступа — Initial Access Brokers. Они продают не сами украденные данные, а вход в инфраструктуру компании: учётные записи, VPN-доступы, RDP, панели администрирования и другие способы попасть внутрь корпоративных систем. Дальше этот доступ могут купить уже другие злоумышленники — например, операторы программ-вымогателей или мошеннические группы.

В объявлениях продавцы обычно указывают регион компании, отрасль, примерный доход и тип доступа. Для покупателей это почти витрина: выбирай жертву по бюджету, стране и удобству взлома.

По словам аналитика Kaspersky Digital Footprint Intelligence Екатерины Белобородовой, средние компании не менее привлекательны для злоумышленников, чем малые: они уже представляют финансовый интерес, но часто защищены слабее крупного бизнеса. У них меньше бюджета, меньше ИБ-специалистов и меньше возможностей постоянно отслеживать угрозы.

Именно поэтому подход «мы не банк и не корпорация, нас не тронут» больше не работает. Для киберпреступников малый и средний бизнес — не случайная жертва, а нормальный рыночный сегмент.

Лучшие LLM ошибаются с ядовитыми грибами в каждом девятом случае

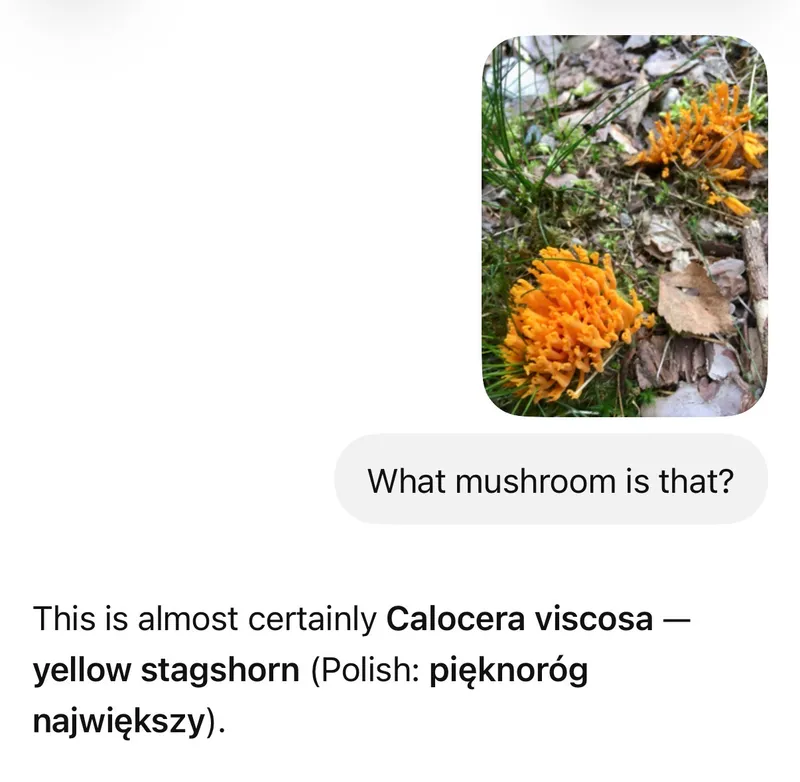
Разработчик Пётр Мигдал проверил, можно ли доверить нейросети самый рискованный этап тихой охоты — определение грибов по фотографии. Короткий ответ: если очень хочется однажды поужинать дважды, то можно. В бенчмарк вошли 1040 фотографий 55 видов грибов, наиболее распространённых в Польше.

Изображения взяли из датасета FungiTastic, созданного на основе Atlas of Danish Fungi. Полная база содержит свыше 600 тыс. снимков с экспертной классификацией, а для части образцов вид подтверждён анализом ДНК.

Модели показывали каждую фотографию и просили назвать пять наиболее вероятных видов на латыни. Дополнительно их не обучали и специальные инструменты не подключали.

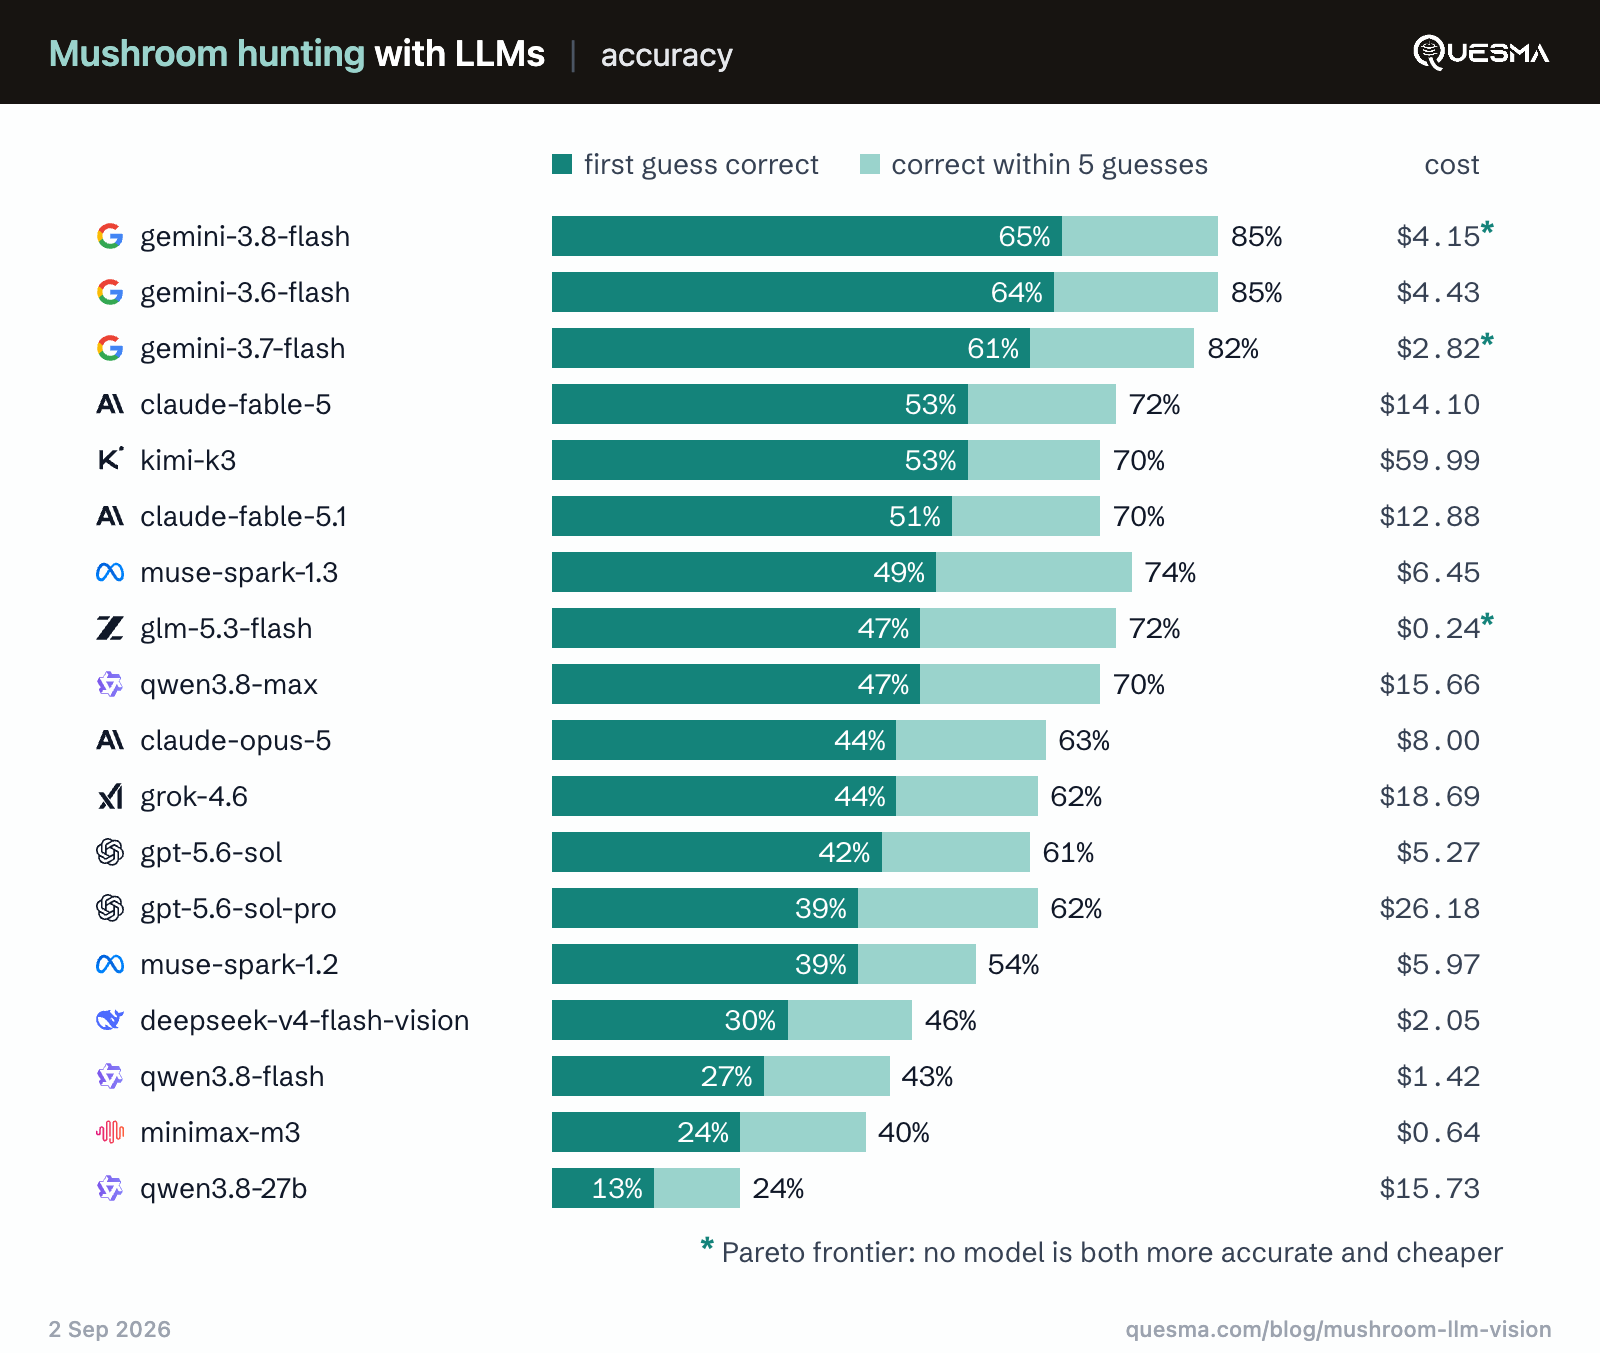
Лучше остальных справилась Gemini 3.8 Flash: правильный вид оказался на первом месте в 65% случаев и попал в пятёрку ответов в 85%. Немного отстали Gemini 3.6 Flash с результатами 64% и 85%, а также Gemini 3.7 Flash — 61% и 82%. Внизу таблицы расположились Qwen 3.8 27B, MiniMax-M3 и Qwen 3.8 Flash.

Но высокая точность закончилась там, где начался вопрос безопасности. Gemini 3.8 Flash и Gemini 3.6 Flash примерно в 11% случаев определяли ядовитые грибы как съедобные виды. У GPT-5.6 Sol доля опасных ошибок достигла 24%, у Claude Opus 5 — 29%, а у Qwen 3.8 27B — 36%. То есть последняя модель потенциально отправляла в корзину не тот гриб чаще чем в каждом третьем случае.

Есть важная оговорка: нейросети напрямую не спрашивали, можно ли есть находку. Они определяли вид, а затем исследователь сопоставлял ответы с таблицей съедобности. Некоторые модели и вовсе отказывались давать классификацию.

RSS: Новости на портале Anti-Malware.ru