


Яндекс опроверг слухи о скрытой установке российского сертификата в Windows

Яндекс опроверг слухи о скрытой установке российского сертификата в Windows

Яндекс опроверг слухи о скрытой установке российского сертификата в Windows

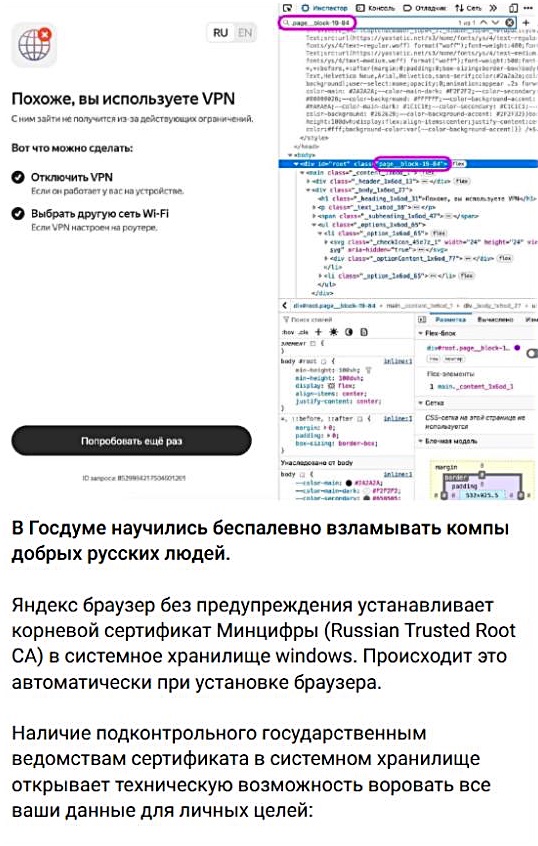
В соцсетях снова включили панические настроения в стиле «нас всех прослушивают». Пользователи начали распространять сообщения о том, что Яндекс Браузер якобы скрытно устанавливает в системное хранилище Windows государственный корневой сертификат Russian Trusted Root CA, и это позволяет перехватывать данные.

В Яндексе это опровергли. Как сообщили в пресс-службе компании в комментарии для телеграм-канала «Лапша Медиа», Яндекс Браузер не изменяет системное хранилище сертификатов при установке или обновлении.

Поддержка сайтов с национальными сертификатами реализована внутри самого браузера и не влияет на список доверенных сертификатов операционной системы.

Иными словами, браузер действительно умеет работать с российскими сертификатами, но не прописывает их тайком в Windows.


Отдельно в «Лапша Медиа» отметили, что скрытый перехват данных таким образом невозможен. Современные TLS-соединения защищены стандартными механизмами проверки, а сертификаты проходят контроль через систему Certificate Transparency — публичные журналы, где фиксируется выпуск сертификатов. Если сертификат отсутствует в логах или не соответствует требованиям, соединение должно быть заблокировано.

Сами сертификаты Russian Trusted Root CA используются для защищённого доступа к российским сайтам, которые работают с национальными сертификатами. В Яндекс Браузере их поддержка уже встроена, чтобы такие ресурсы открывались без дополнительных действий со стороны пользователя.

Так что история про скрытую установку, тотальный перехват и MITM из коробки выглядит скорее как очередной панический вброс.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru