


Яндекс опроверг слухи о скрытой установке российского сертификата в Windows

Яндекс опроверг слухи о скрытой установке российского сертификата в Windows

Яндекс опроверг слухи о скрытой установке российского сертификата в Windows

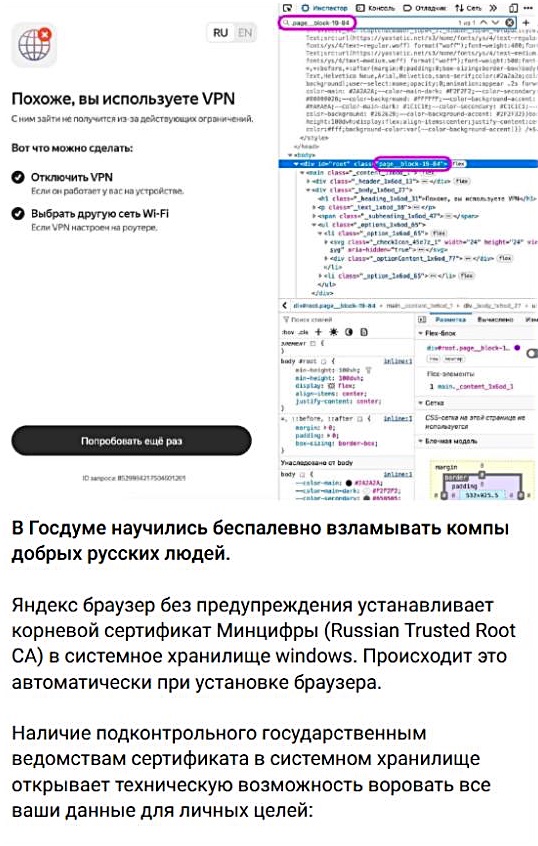
В соцсетях снова включили панические настроения в стиле «нас всех прослушивают». Пользователи начали распространять сообщения о том, что Яндекс Браузер якобы скрытно устанавливает в системное хранилище Windows государственный корневой сертификат Russian Trusted Root CA, и это позволяет перехватывать данные.

В Яндексе это опровергли. Как сообщили в пресс-службе компании в комментарии для телеграм-канала «Лапша Медиа», Яндекс Браузер не изменяет системное хранилище сертификатов при установке или обновлении.

Поддержка сайтов с национальными сертификатами реализована внутри самого браузера и не влияет на список доверенных сертификатов операционной системы.

Иными словами, браузер действительно умеет работать с российскими сертификатами, но не прописывает их тайком в Windows.


Отдельно в «Лапша Медиа» отметили, что скрытый перехват данных таким образом невозможен. Современные TLS-соединения защищены стандартными механизмами проверки, а сертификаты проходят контроль через систему Certificate Transparency — публичные журналы, где фиксируется выпуск сертификатов. Если сертификат отсутствует в логах или не соответствует требованиям, соединение должно быть заблокировано.

Сами сертификаты Russian Trusted Root CA используются для защищённого доступа к российским сайтам, которые работают с национальными сертификатами. В Яндекс Браузере их поддержка уже встроена, чтобы такие ресурсы открывались без дополнительных действий со стороны пользователя.

Так что история про скрытую установку, тотальный перехват и MITM из коробки выглядит скорее как очередной панический вброс.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru