


Яндекс опроверг слухи о скрытой установке российского сертификата в Windows

Яндекс опроверг слухи о скрытой установке российского сертификата в Windows

Яндекс опроверг слухи о скрытой установке российского сертификата в Windows

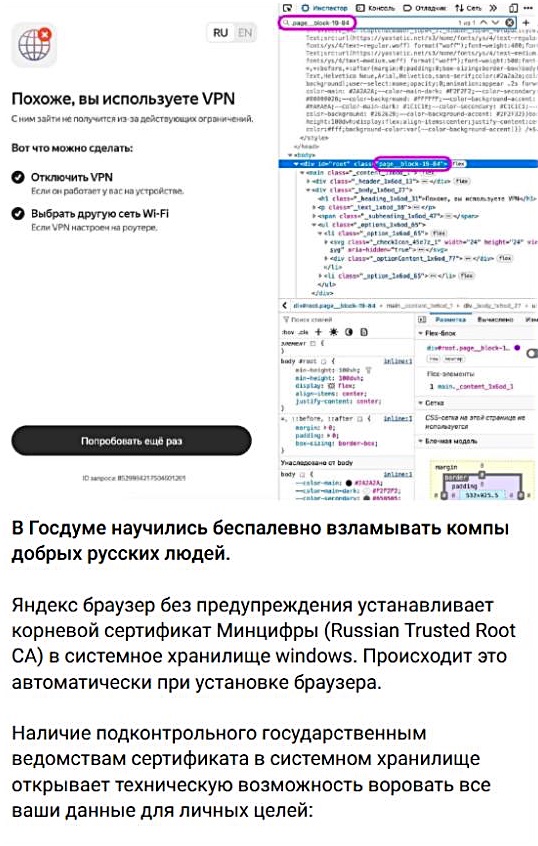
В соцсетях снова включили панические настроения в стиле «нас всех прослушивают». Пользователи начали распространять сообщения о том, что Яндекс Браузер якобы скрытно устанавливает в системное хранилище Windows государственный корневой сертификат Russian Trusted Root CA, и это позволяет перехватывать данные.

В Яндексе это опровергли. Как сообщили в пресс-службе компании в комментарии для телеграм-канала «Лапша Медиа», Яндекс Браузер не изменяет системное хранилище сертификатов при установке или обновлении.

Поддержка сайтов с национальными сертификатами реализована внутри самого браузера и не влияет на список доверенных сертификатов операционной системы.

Иными словами, браузер действительно умеет работать с российскими сертификатами, но не прописывает их тайком в Windows.


Отдельно в «Лапша Медиа» отметили, что скрытый перехват данных таким образом невозможен. Современные TLS-соединения защищены стандартными механизмами проверки, а сертификаты проходят контроль через систему Certificate Transparency — публичные журналы, где фиксируется выпуск сертификатов. Если сертификат отсутствует в логах или не соответствует требованиям, соединение должно быть заблокировано.

Сами сертификаты Russian Trusted Root CA используются для защищённого доступа к российским сайтам, которые работают с национальными сертификатами. В Яндекс Браузере их поддержка уже встроена, чтобы такие ресурсы открывались без дополнительных действий со стороны пользователя.

Так что история про скрытую установку, тотальный перехват и MITM из коробки выглядит скорее как очередной панический вброс.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru