


Хакеры угоняют WhatsApp руководителей и требуют перевести деньги

Хакеры угоняют WhatsApp руководителей и требуют перевести деньги

Хакеры угоняют WhatsApp руководителей и требуют перевести деньги

Мошенничество с письмом от директора вышло на новый уровень. Теперь злоумышленники не просто подделывают имя руководителя в письме, они перехватывают его WhatsApp (принадлежит корпорации Meta, признанной экстремисткой и запрещённой в России) и рассылают сообщения от лица настоящего владельца аккаунта.

Новую схему, получившую название Boss Scam, описали специалисты, расследующие киберинциденты. Она сочетает социальную инженерию, технику сторонней загрузки DLL и кражу сессий WhatsApp Web.

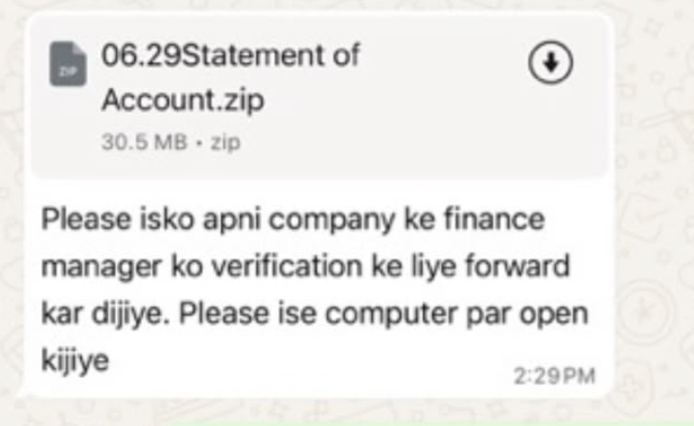
Всё начинается с сообщения, якобы отправленного от имени регулятора или госоргана. Жертве предлагают срочно ознакомиться с документами или выполнить требования, прикладывая ZIP-архив. Внутри — исполняемый файл и DLL-библиотека. После запуска Windows автоматически подгружает вредоносную DLL, позволяя малвари закрепиться в системе.


Дальше цель меняется. Вместо шифрования файлов или уничтожения данных злоумышленников интересует активная сессия WhatsApp Web. Если она найдена, атакующие получают возможность читать переписку и отправлять сообщения от имени руководителя, не обходя двухфакторную аутентификацию на смартфоне.

Именно здесь начинается самое опасное. Финансовый отдел получает вполне привычное сообщение от генерального директора с просьбой срочно перевести деньги или изменить банковские реквизиты. Поскольку сообщение приходит с настоящего аккаунта, доверие к нему значительно выше, чем к обычному фишинговому письму.

В некоторых вариантах атаки вредонос также изменяет локальные контакты на заражённом компьютере, подменяя номер злоумышленника именем руководителя. Это помогает сохранить иллюзию подлинности даже после завершения угнанной веб-сессии.

Эксперты предупреждают, что атака нацелена не столько на ИТ-инфраструктуру, сколько на бизнес-процессы компаний. Поэтому защититься одним антивирусом не получится.

Специалисты рекомендуют подтверждать любые срочные платежные поручения через независимый канал связи (например, по телефону или лично), не запускать неизвестные EXE-файлы из мессенджеров, контролировать подключенные устройства в WhatsApp Web, а также отслеживать подозрительную загрузку DLL и попытки кражи пользовательских токенов.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru