


Хакеры угоняют WhatsApp руководителей и требуют перевести деньги

Хакеры угоняют WhatsApp руководителей и требуют перевести деньги

Хакеры угоняют WhatsApp руководителей и требуют перевести деньги

Мошенничество с письмом от директора вышло на новый уровень. Теперь злоумышленники не просто подделывают имя руководителя в письме, они перехватывают его WhatsApp (принадлежит корпорации Meta, признанной экстремисткой и запрещённой в России) и рассылают сообщения от лица настоящего владельца аккаунта.

Новую схему, получившую название Boss Scam, описали специалисты, расследующие киберинциденты. Она сочетает социальную инженерию, технику сторонней загрузки DLL и кражу сессий WhatsApp Web.

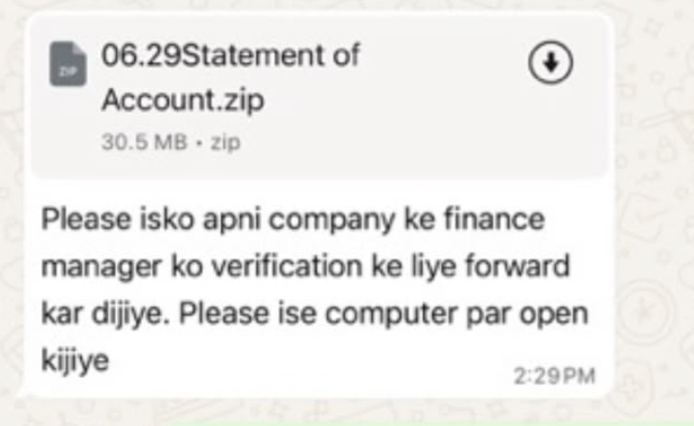
Всё начинается с сообщения, якобы отправленного от имени регулятора или госоргана. Жертве предлагают срочно ознакомиться с документами или выполнить требования, прикладывая ZIP-архив. Внутри — исполняемый файл и DLL-библиотека. После запуска Windows автоматически подгружает вредоносную DLL, позволяя малвари закрепиться в системе.


Дальше цель меняется. Вместо шифрования файлов или уничтожения данных злоумышленников интересует активная сессия WhatsApp Web. Если она найдена, атакующие получают возможность читать переписку и отправлять сообщения от имени руководителя, не обходя двухфакторную аутентификацию на смартфоне.

Именно здесь начинается самое опасное. Финансовый отдел получает вполне привычное сообщение от генерального директора с просьбой срочно перевести деньги или изменить банковские реквизиты. Поскольку сообщение приходит с настоящего аккаунта, доверие к нему значительно выше, чем к обычному фишинговому письму.

В некоторых вариантах атаки вредонос также изменяет локальные контакты на заражённом компьютере, подменяя номер злоумышленника именем руководителя. Это помогает сохранить иллюзию подлинности даже после завершения угнанной веб-сессии.

Эксперты предупреждают, что атака нацелена не столько на ИТ-инфраструктуру, сколько на бизнес-процессы компаний. Поэтому защититься одним антивирусом не получится.

Специалисты рекомендуют подтверждать любые срочные платежные поручения через независимый канал связи (например, по телефону или лично), не запускать неизвестные EXE-файлы из мессенджеров, контролировать подключенные устройства в WhatsApp Web, а также отслеживать подозрительную загрузку DLL и попытки кражи пользовательских токенов.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru