


iPhone 18 Pro засветился в даркнете раньше презентации Apple

iPhone 18 Pro засветился в даркнете раньше презентации Apple

iPhone 18 Pro засветился в даркнете раньше презентации Apple

Киберпреступная группировка, специализирующаяся на распространении программ-вымогателей, опубликовала в даркнете более 200 тысяч файлов, предположительно похищенных у индийской компании Tata Electronics — одного из партнеров Apple по сборке iPhone и поставке компонентов.

Как сообщает Reuters, в Tata Electronics подтвердили инцидент, затронувший часть корпоративных систем. При этом сама Apple пока официально не комментировала содержание утечки.

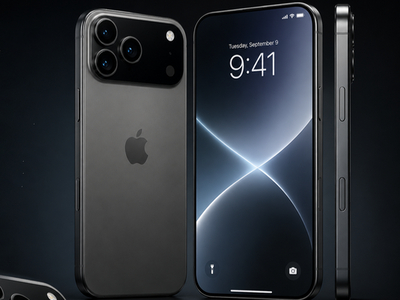
По данным источников, среди опубликованных материалов оказались сведения о компонентах iPhone 18 Pro, их поставщиках, а также фотографии устройств. Если информация подтвердится, конкуренты и производители контрафакта смогут заранее узнать детали будущего смартфона, официальная презентация которого ожидается только в сентябре.


Эксперты отмечают, что подобные атаки на цепочки поставок становятся все более опасными. Вместо прямого взлома самой Apple злоумышленники атакуют подрядчиков, уровень защиты которых зачастую оказывается ниже.

По мнению генерального директора компании «РуБэкап» (входит в «Группу Астра») Андрея Кузнецова, полностью исключить риск подобных инцидентов невозможно.

«100% гарантию защиты от подобных атак, наверное, не даст никто. Но снизить последствия таких утечек вполне возможно с помощью систем резервного копирования», — отметил эксперт.

По его словам, резервные копии позволяют быстрее восстановить рабочие системы после атаки, проверить целостность данных, вернуть документы к состоянию до компрометации и снизить риск шантажа, если злоумышленники пытаются удалить или зашифровать корпоративную информацию.

Подпишитесь на новости

Ссылки OneDrive раскрывают корпоративные логины, Microsoft не чешется

Злоумышленники могут выяснять имена корпоративных учётных записей, проверяя адреса OneDrive и SharePoint. Microsoft признаёт возможность такой разведки, но относит её к низкому риску: сам по себе найденный логин не позволяет обойти аутентификацию.

Позицию компания объяснила в своём техническом блоге. Речь идёт об определении UPN — имени пользователя в корпоративной инфраструктуре.

Проверяя URL, атакующий может установить существующие учётные записи и использовать результат для адресного фишинга, перебора паролей или попыток входа с ранее украденными комбинациями.

Есть ещё нюанс, что такие проверки не отражаются в журналах входа Microsoft Entra и Microsoft Purview. Прямых уведомлений о том, что кто-то выявляет пользователей организации этим способом, тоже нет.

Microsoft ограничивает чрезмерные запросы к несуществующим сайтам OneDrive. Это затрудняет массовый сбор, но полностью возможность определения логинов не устраняет.

Компания рекомендует многофакторную аутентификацию, условный доступ, политики риска входа и защиту от фишинга. Логика понятна: найденное имя не должно превращаться в доступ к аккаунту.

RSS: Новости на портале Anti-Malware.ru