


Игроки Minecraft могут стать участниками DDoS-атаки через плагин скинов

Игроки Minecraft могут стать участниками DDoS-атаки через плагин скинов

Игроки Minecraft могут стать участниками DDoS-атаки через плагин скинов

Обычная попытка поиграть на пиратских серверах Minecraft неожиданно закончилась исследованием потенциальной уязвимости. Пользователь Хабра под ником Fir3wall1 рассказал, что во время анализа популярного плагина Skins Restorer обнаружил механизм, который теоретически может использоваться для организации распределенных атак на сторонние сайты.

Плагин Skins Restorer широко применяется на пиратских серверах для смены внешнего вида персонажей.

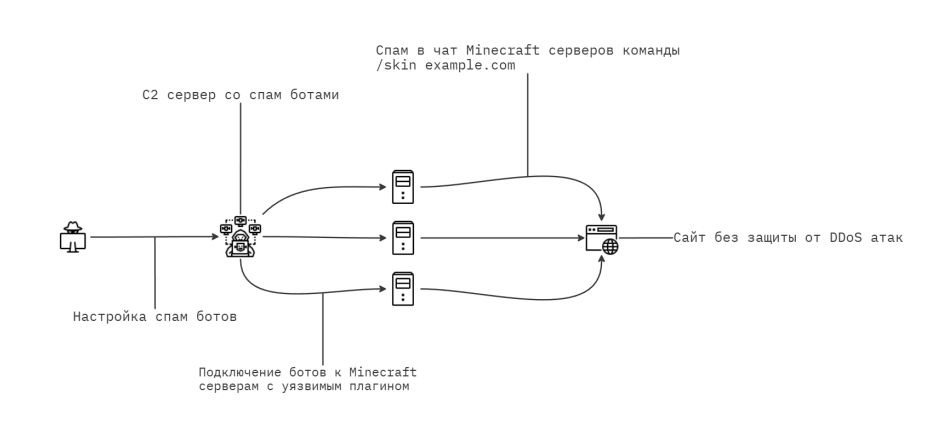
Исследователь обратил внимание, что при загрузке скина игровой клиент самостоятельно обращается по указанному адресу, а сервер лишь передает ссылку, практически не проверяя ее содержимое.


По словам автора, именно эта особенность позволяет заставить большое количество игровых клиентов одновременно обращаться к одному и тому же веб-ресурсу. В результате игровой сервер фактически превращается в центр управления, а подключенные игроки — в источник сетевого трафика.

Чтобы оценить масштаб проблемы, исследователь совместно с владельцем фермы игровых ботов провел контролируемый эксперимент на собственном тестовом сервере. В первом сценарии нагрузка оказалась заметной, но не критичной. Во втором, при существенно большем количестве подключений, тестовый веб-сервер перестал отвечать на запросы.

Автор подчеркивает, что речь не идет об угрозе для крупных интернет-компаний с развитой инфраструктурой и средствами защиты. Однако небольшие сайты и сервисы без CDN, WAF и других механизмов фильтрации могут оказаться более уязвимыми.

По мнению исследователя, проблема связана не столько с самим Minecraft, сколько с архитектурными особенностями плагина, который не ограничивает адреса, к которым могут обращаться игровые клиенты при загрузке скинов.

Если выводы автора подтвердятся, это станет еще одним примером того, как безобидная игровая функция может неожиданно превратиться в инструмент для злоупотреблений. При этом сама публикация служит напоминанием разработчикам плагинов: даже вспомогательные механизмы требуют тщательной проверки с точки зрения безопасности.

Подпишитесь на новости

Баны Claude связали с IP и платежами, но формула блокировок не доказана

На китайском форуме NodeSeek обсуждают причины блокировок аккаунтов Claude. Автор руководства утверждает, что пережил баны более двух десятков платных учётных записей и собрал наблюдения о работе защиты Anthropic. Главные факторы: репутация IP-адресов, окружение устройства и платёжные каналы.

Своими выводами пользователь поделился на форуме. По его предположению, проблемы могут возникать из-за адресов, ранее связанных со злоупотреблениями, следов заблокированных аккаунтов на устройстве и платёжных посредников с историей мошенничества или возвратов.

Но проверить, какой именно фактор вызвал конкретный бан, по этим наблюдениям нельзя.

При этом оригинал заметно отличается от разошедшегося пересказа. Автор не приводит единую систему баллов доверия и не доказывает штрафы за Linux, использование только браузера или работу с моделью Fable.

Высокую нагрузку он связывает преимущественно с ограничением частоты запросов, а не с автоматической блокировкой аккаунта.

Даже внутри обсуждения согласия нет: одни участники подтверждают отдельные наблюдения, другие называют выводы гаданием и приводят противоположный опыт.

Поэтому пока сообщество собирает гипотезы, но универсального рецепта от блокировки не обнаружило.

RSS: Новости на портале Anti-Malware.ru