


Потерять доступ к MAX можно из-за СМС — они не доходят на допномер МегаФона

Потерять доступ к MAX можно из-за СМС — они не доходят на допномер МегаФона

Потерять доступ к MAX можно из-за СМС — они не доходят на допномер МегаФона

На Хабре рассказали историю, которая больше похожа на детектив с элементами корпоративной бюрократии. Из-за особенностей услуги «Дополнительный номер» от МегаФона пользователь лишился доступа к рабочему аккаунту в мессенджере МАКС.

Автор использовал виртуальный номер как отдельный контакт для службы поддержки клиентов — вполне логичная схема, чтобы не светить личный телефон и дать доступ коллегам.

Номер исправно работал несколько лет: на него приходили СМС-сообщения, звонки, через него были зарегистрированы Telegram и позже МАКС.

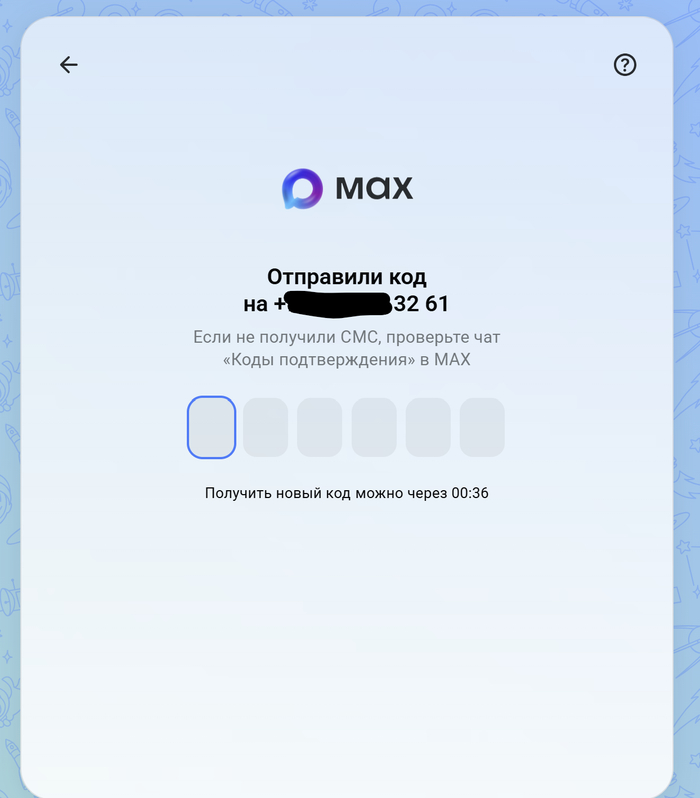
Но однажды российский госмессенджер неожиданно разлогинил аккаунт на всех устройствах. При повторной аутентификации код подтверждения не пришёл. Хотя обычные СМС и звонки на тот же номер продолжали доставляться без проблем.


Поддержка МАКС, по словам пользователя, сработала неожиданно быстро и попросила подтвердить у оператора, что сообщения не блокируются. Вот тут и началось самое интересное.

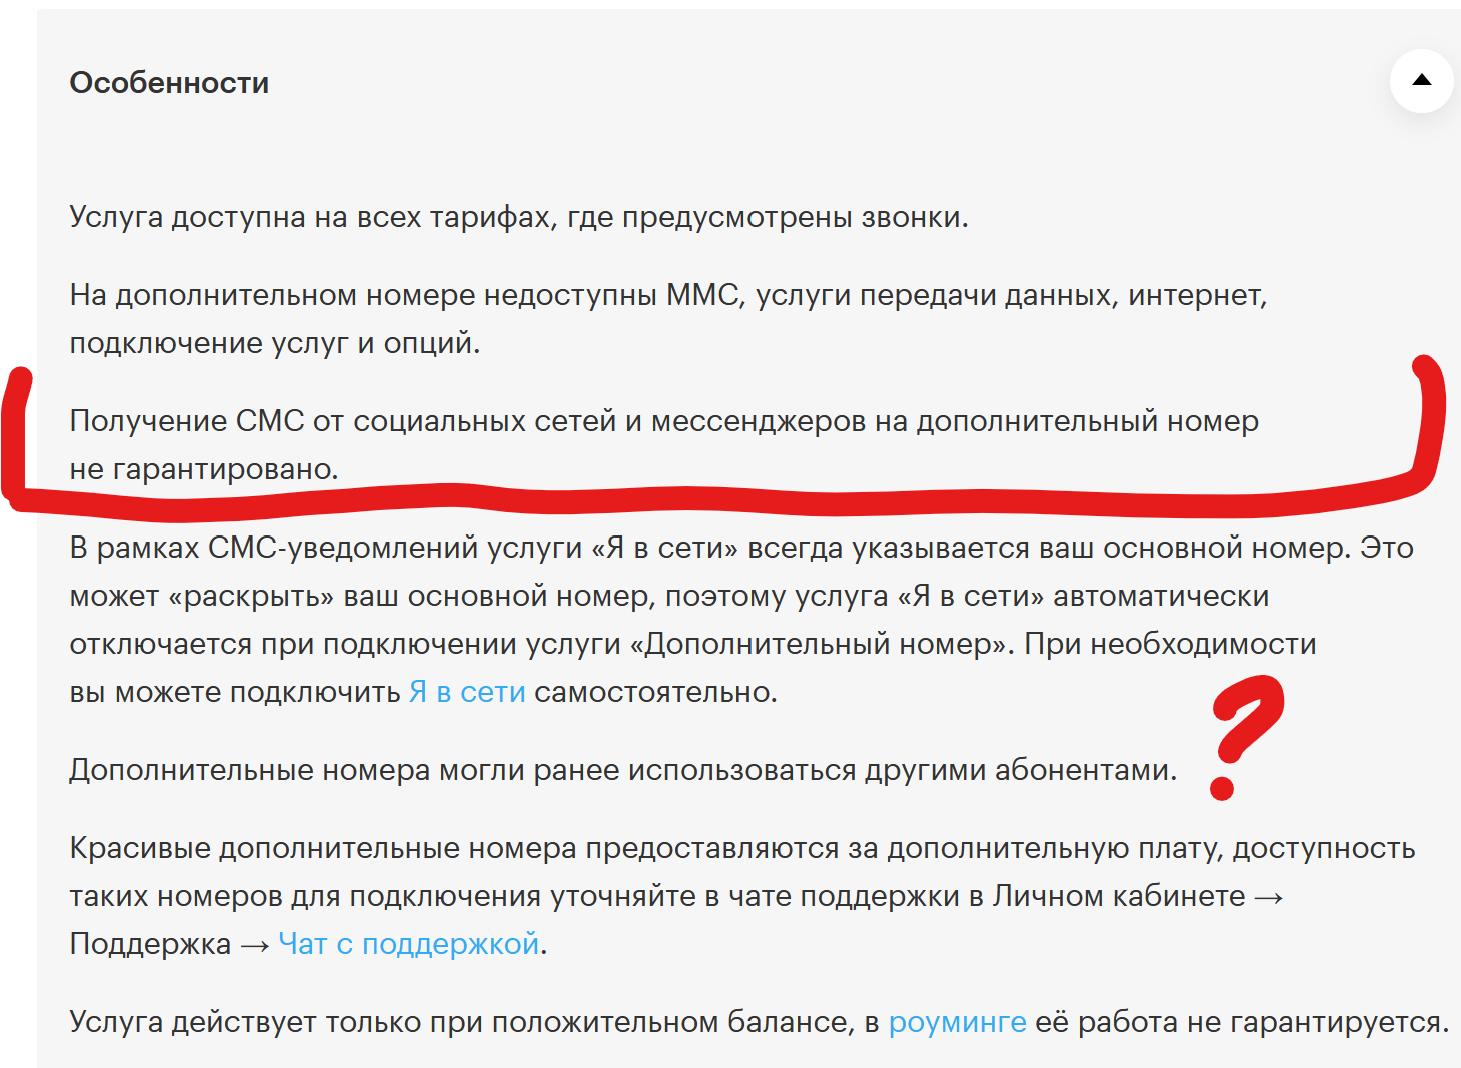
В «МегаФоне» заявили, что для дополнительных номеров доставка СМС от мессенджеров и соцсетей не гарантируется «по соображениям безопасности». При этом регистрация через такие номера раньше работала, а на сайте нет прямого запрета создавать на них аккаунты. Более того, пользователь утверждает, что никто не предупреждал абонентов об этих ограничениях.


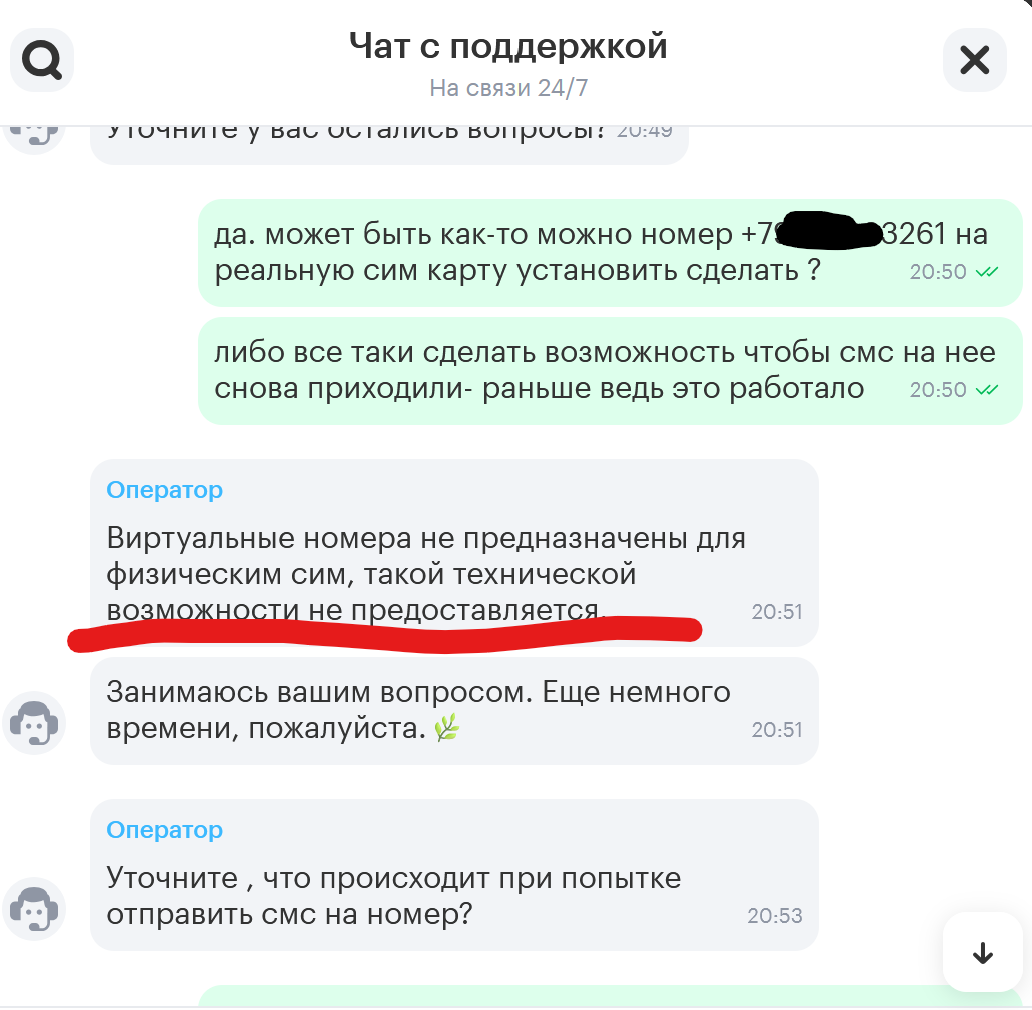
Попытка перевести виртуальный номер в полноценную сим-карту тоже закончилась ничем — оператор сослался на отсутствие технической возможности.

В результате автор потерял личную переписку в МАКС и был вынужден заводить новый рабочий номер. Хорошо, что доступ к групповым чатам сохранился благодаря другим администраторам.


Главная претензия пользователя не столько к самому ограничению, сколько к отсутствию прозрачности. Если сервис не подходит для регистрации популярных мессенджеров, почему об этом не предупреждают заранее? И почему нельзя превратить давно используемый виртуальный номер в обычный?

По словам автора, в поддержку «МегаФона» уже направлены обращения с номерами 1507448966 и 1507521871. Теперь остаётся ждать, изменит ли оператор свою позицию или владельцам дополнительных номеров придётся смириться с тем, что однажды код подтверждения может просто не прийти.

Подпишитесь на новости

Telegram для Android закрыл возможность атаки через голосовой звонок

В Telegram для Android обнаружили уязвимость, которая, по словам специалистов NebuSec, позволяла выполнить код после ответа пользователя на голосовой вызов. Атакующему хватало обычного аккаунта мессенджера. Патч уже вышел, так срочно бежит лататься.

О проблеме NebuSec сообщила в X. По её данным, брешь затрагивает версии с 8.6.2 по 12.10.3, а закрыта уже в 12.10.4, вышедшей в конце сентября.

Ошибка связана с обработкой служебных сообщений MediaState. Во время звонка они передают сведения о микрофоне, камере и повороте видео. Код некорректно работал с отсутствующим полем и обращался к памяти, к которой не должен был.

NebuSec утверждает, что проблему нашёл её продукт Code Security на модели GPT-5.4. Проверку эксплуатации компания подтвердила для личных звонков на Android-устройствах с ARM64.

В демонстрации жертва принимает вызов, а примерно через полминуты на экране появляется надпись «HACKED BY NEBUSEC». Однако версии Telegram и Android в ролике не показаны, полный технический разбор цепочки пока не опубликован.

 

Поэтому выполнение кода остаётся заявленным результатом исследователей; масштаб доступа к устройству не раскрыт. Подтверждения реальных атак также не приведены.

Пользователям стоит установить Telegram 12.10.4 или новее. Это отдельная проблема, не связанная с ранее обсуждавшейся атакой через анимированные стикеры.

RSS: Новости на портале Anti-Malware.ru