


SOC, NGFW и приказ ФСТЭК №117: главные темы конференции «ВАТЕРЛИНИЯ»

SOC, NGFW и приказ ФСТЭК №117: главные темы конференции «ВАТЕРЛИНИЯ»

SOC, NGFW и приказ ФСТЭК №117: главные темы конференции «ВАТЕРЛИНИЯ»

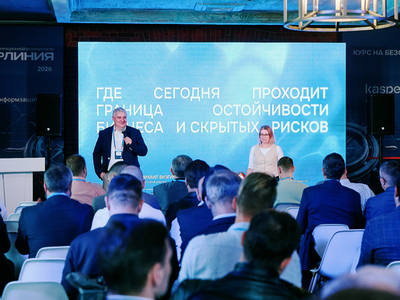
В Москве прошла ежегодная конференция «ВАТЕРЛИНИЯ», организованная компанией «Информзащита». В центре внимания оказались вопросы киберустойчивости, защиты критически важных процессов и подходы, которые помогают компаниям сохранять работоспособность даже в условиях растущего числа киберугроз.

В деловой программе обсуждали не столько отдельные средства защиты, сколько их совместную работу.

Эксперты говорили о безопасной разработке, мониторинге инцидентов, автоматизации процессов SOC и MSSP, а также о том, как анализ сетевого трафика помогает выявлять угрозы ещё до того, как они перерастут в серьёзный инцидент.


Отдельное внимание уделили требованиям приказа ФСТЭК № 117, вопросам сетевой безопасности и практическому опыту импортозамещения межсетевых экранов нового поколения (NGFW). Участники также обсуждали, как переводить регуляторные требования в реальные технические меры и обосновывать инвестиции в информационную безопасность с точки зрения бизнес-рисков.


Во время конференции «Информзащита» и Security Vision подписали соглашение о технологическом партнёрстве. Компании планируют совместно развивать проекты, связанные с автоматизацией процессов информационной безопасности и сервисными моделями SOC.

По словам генерального директора «Информзащиты» Михаила Визгина, сегодня проблемы компаний чаще связаны не с отсутствием средств защиты, а с тем, что они работают разрозненно. Поэтому всё больше внимания уделяется интеграции ИБ-контролей в процессы разработки, автоматизации обработки инцидентов и более глубокому анализу сетевой активности.

Конференция собрала около 200 участников — руководителей, специалистов по ИБ и ИТ, технических экспертов и представителей бизнеса. Помимо докладов, гости смогли обсудить практические вопросы с экспертами и познакомиться с решениями партнёров мероприятия.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru