


Киберпреступники испугались, что ИИ оставит их без работы

Киберпреступники испугались, что ИИ оставит их без работы

Киберпреступники испугались, что ИИ оставит их без работы

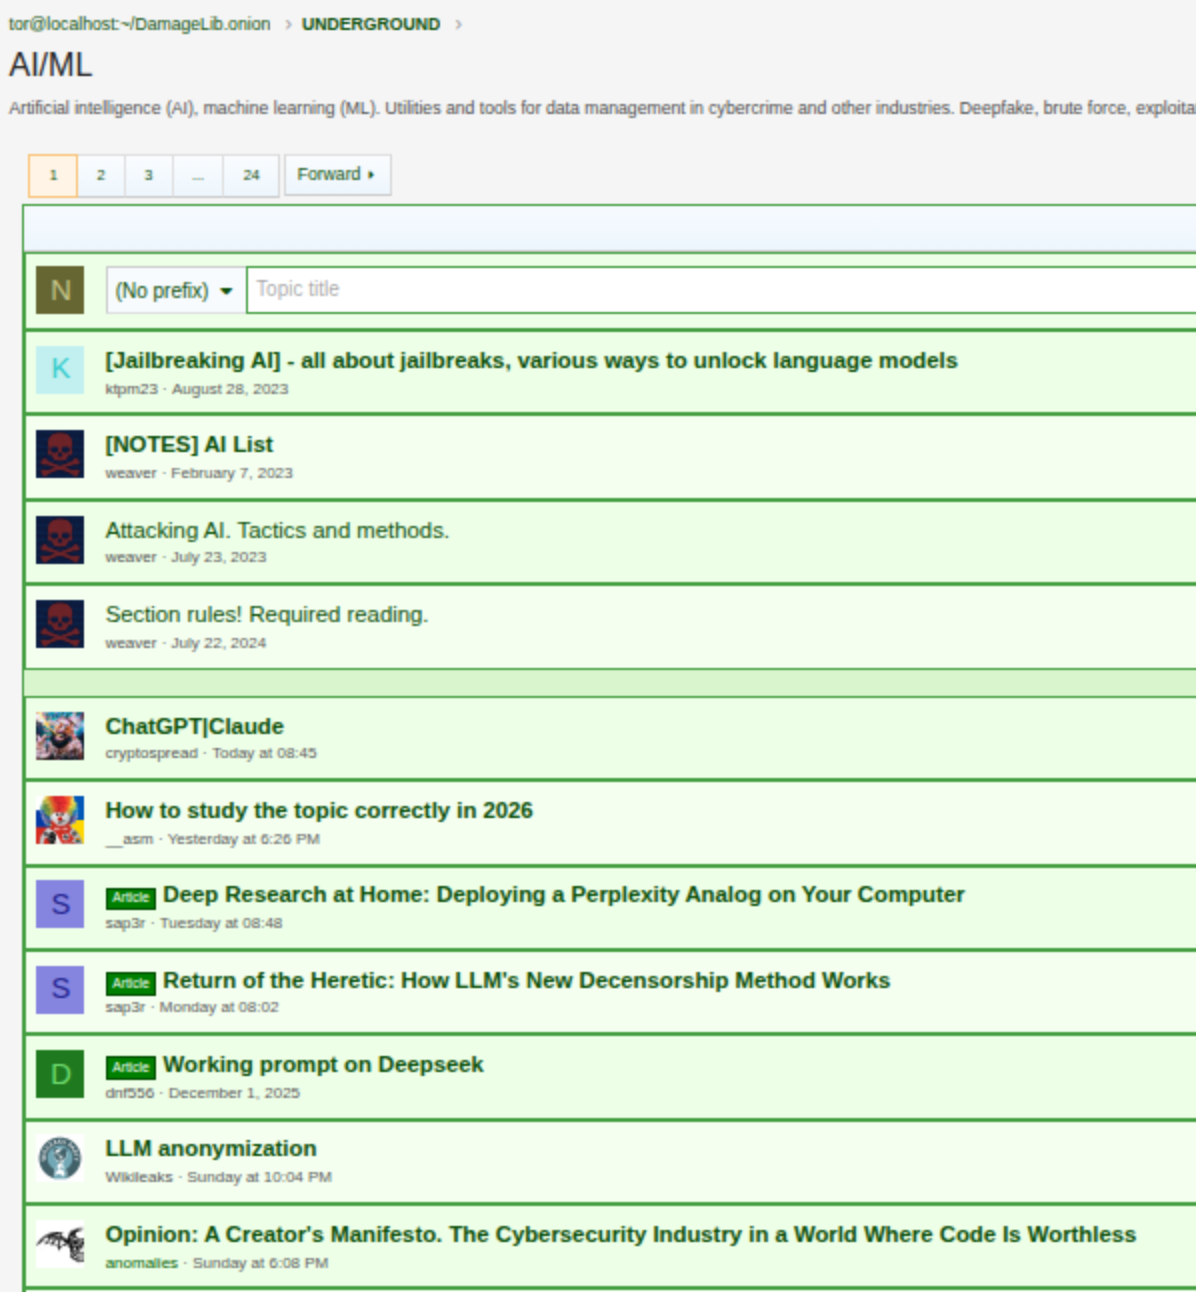
Искусственный интеллект добрался даже до теневого рынка. Исследователи Sophos проанализировали обсуждения на киберпреступных форумах, в даркнете и закрытых мессенджерах и обнаружили неожиданную тенденцию: злоумышленники всё чаще переживают, что нейросети могут лишить их заработка.

Причина проста: на подпольных площадках активно появляются ИИ-инструменты, которые автоматизируют то, что раньше требовало опыта и навыков.

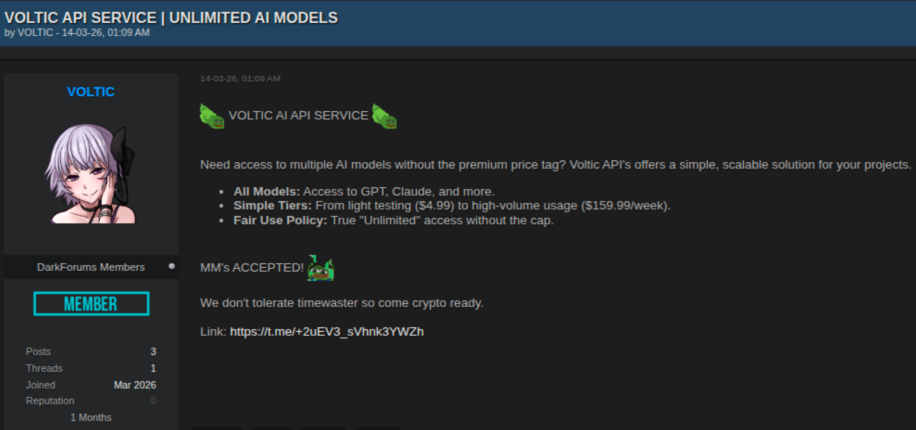
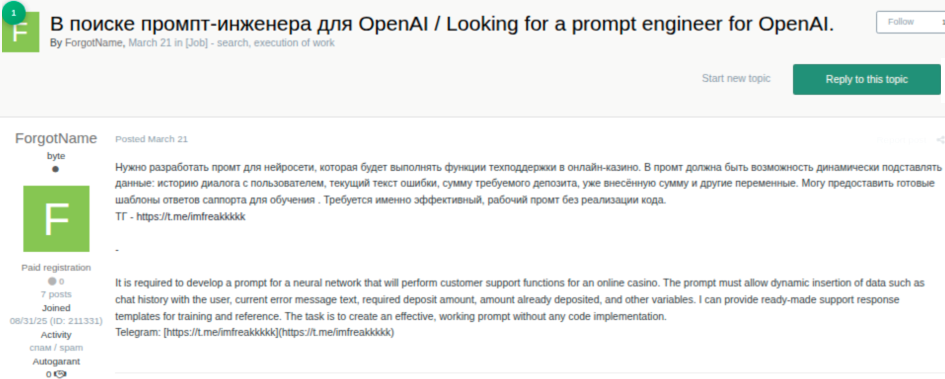
Уже продаются сервисы для создания фишинговых кампаний, написания вредоносного кода, проведения атак с использованием социальной инженерии и работы внутри взломанных сетей.

Некоторые злоумышленники уже используют генеративный ИИ, чтобы преодолевать языковые барьеры, быстрее общаться с потенциальными жертвами и масштабировать мошеннические схемы.

Отдельно исследователи отмечают рост популярности дипфейков — их применяют, например, в романтическом мошенничестве, выдавая сгенерированные лица и голоса за реальных людей.


Но далеко не все представители криминального сообщества радуются новым технологиям. На форумах всё чаще появляются опасения, что ИИ начнёт вытеснять тех, кто годами вручную писал вредоносный код. Некоторые участники прямо жалуются, что автоматизация обрушит цены на услуги разработчиков зловредов, а качество продукта ухудшится, если код начнут массово генерировать боты.


При этом отношение к новым моделям остаётся неоднозначным. Одни считают, что вокруг возможностей современных ИИ слишком много шума, а их эффективность переоценена. Другие уверены, что влияние нейросетей на подпольный рынок будет только расти, а конкуренция станет жёстче.


В Sophos напоминают, что независимо от того, пишет вредоносный код человек или нейросеть, организациям стоит делать ставку на базовые меры защиты: своевременно обновлять программное обеспечение, использовать многофакторную аутентификацию, надёжные пароли и внимательно отслеживать подозрительную активность в инфраструктуре. ИИ может ускорить работу злоумышленников, но старые правила кибергигиены от этого не перестают работать.

Подпишитесь на новости

Сервер ещё поработает: 57% компаний учатся выжимать все из старого железа

Купить серверов с запасом и забыть о дефиците мощностей — всё более дорогое удовольствие. Согласно исследованию «ИТ-инфраструктура» и Orion soft, средняя стоимость поставленного сервера в России выросла с 632 тыс. рублей в 2022 году до 1,95 млн в 2025-м. Плюс 209% — железо уверенно освоило рост.

Авторы опросили технологических руководителей 120 компаний с выручкой от 2 млрд рублей, провели 14 глубинных интервью и изучили более 3 тыс. открытых тендеров.

Главный вывод: на горизонте 2026–2028 годов бизнес смещает внимание с закупки новых мощностей на эффективность уже имеющихся.


Для 46% опрошенных основная стратегия — максимально использовать существующий парк оборудования. Ещё 26% делают ставку на более жёсткий отбор ИТ-проектов: некоторым инициативам вместо сервера достанется предложение подождать.


Продлевать жизнь технике тоже стало популярнее: 57% компаний увеличивают срок её эксплуатации в собственном контуре, в среднем на два-три года. Сервер ещё послужит, особенно если посмотреть на ценник замены.

Но экономить мешает управленческая слепая зона. У 69% организаций нет регулярного аудита загрузки мощностей: проверки проводят ситуативно или очень редко.

Исследование выделяет пять стратегий оптимизации: работа с оборудованием, отбор проектов, изменение инфраструктурных политик, внедрение платформ управления и пересмотр модели получения мощностей.

Следующий шаг авторы видят в автоматизации: перераспределять ресурсы, контролировать потребление и удалять то, что больше не нужно. Прежде чем покупать очередной сервер, придётся разобраться, кто и зачем занял предыдущие.

RSS: Новости на портале Anti-Malware.ru