


Мошенники используют нейросети для обмана хозяев потерявшихся животных

Мошенники используют нейросети для обмана хозяев потерявшихся животных

Мошенники используют нейросети для обмана хозяев потерявшихся животных

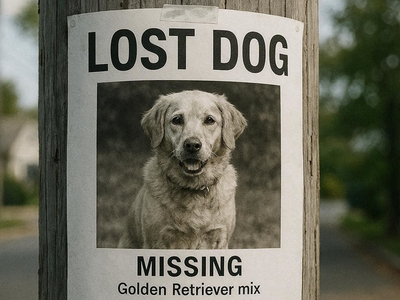
Если питомец пропал, стоит быть особенно осторожным. Аферисты освоили новую схему: они создают с помощью искусственного интеллекта изображения якобы найденных животных, а затем требуют деньги за их возвращение.

О новой уловке рассказал РИАМО руководитель Волонтёрского корпуса Богородского городского округа Максим Зотов.

Владельцу пропавшего питомца присылают фотографию, очень похожую на его животное, и уверяют, что готовы вернуть его. Но перед встречей просят перевести вознаграждение. После получения денег мошенники просто исчезают.

Главное оружие злоумышленников — давление на эмоции. Они убеждают, что времени почти нет, требуют принять решение немедленно и перевести деньги прямо сейчас.

Есть и другие тревожные признаки. Сгенерированные ИИ изображения нередко содержат странные детали или артефакты. Кроме того, аферисты часто используют недавно созданные телеграм-каналы или поддельные страницы приютов и волонтёрских организаций, чтобы выглядеть убедительнее.

Ещё один характерный сигнал — отказ от личной встречи. Вместо того чтобы договориться о передаче животного, мошенники настаивают исключительно на онлайн-переводе денег.

Если вам прислали фотографию якобы найденного питомца, специалисты советуют не торопиться с оплатой. Лучше попросить сделать снимок с другого ракурса, уточнить приметы животного или задать вопросы, на которые сможет ответить только человек, действительно нашедший питомца.

Нейросети всё чаще становятся инструментом социальной инженерии. И пока ИИ помогает создавать всё более правдоподобные изображения, мошенники продолжают играть на самом сильном чувстве — желании как можно быстрее вернуть домой любимого питомца.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru