


Импортозамещение без прикрас: на «Сетевом лете» устроят прожарку вендоров

Импортозамещение без прикрас: на «Сетевом лете» устроят прожарку вендоров

Импортозамещение без прикрас: на «Сетевом лете» устроят прожарку вендоров

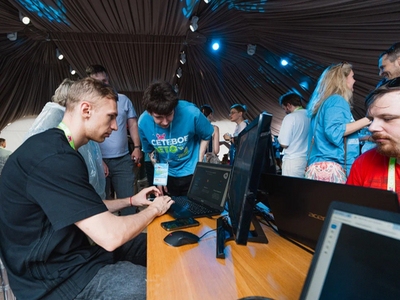
2 июля в Москве состоится вторая конференция «Сетевое лето» — необычный ИТ-опен-эйр для сетевых инженеров, архитекторов, специалистов по эксплуатации, CIO и CTO. Главная идея мероприятия — меньше презентаций, больше реальных кейсов, живого общения и практики.

В программе заявлены выступления экспертов «Инфосистемы Джет», Yandex Infrastructure, МТС, Билайна, «Лаборатории Касперского», BI.ZONE, АО «НСИС», Финтех-Платформы и других компаний.

Одной из самых обсуждаемых частей конференции обещает стать «прожарка» отечественных вендоров. Участники смогут напрямую задать производителям неудобные вопросы об импортозамещении, эксплуатации оборудования и возникающих проблемах без привычных маркетинговых презентаций.

Практики тоже будет достаточно. На площадке в Строгино развернут лабораторию с реальным сетевым оборудованием, где инженеры смогут самостоятельно восстанавливать сетевую доступность, экспериментировать с настройками и разбирать типовые сценарии эксплуатации.

Отдельный мастер-класс посвятят использованию искусственного интеллекта в работе сетевых инженеров. Участникам покажут, как ИИ помогает анализировать конфигурации, строить топологию сети, составлять таблицы соединений и создавать собственные промпты для автоматизации рутинных задач.

В инженерном треке организаторы обещают исключительно технические доклады — без вводных лекций. Среди тем: производство российских коммутаторов, эксплуатация SAN, особенности PoE, аналитика состояния сетевого оборудования, балансировка между ЦОДами, NGFW, автоматизация сетей и тестирование производительности балансировщиков.

По словам организаторов, цель «Сетевого лета» — превратить конференцию в площадку, где инженеры смогут не только послушать доклады, но и поспорить с коллегами, проверить оборудование своими руками и обсудить реальные проблемы, с которыми сталкиваются при построении современных сетей.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru