


Минюст: искусственный интеллект нельзя привлечь к уголовной ответственности

Минюст: искусственный интеллект нельзя привлечь к уголовной ответственности

Минюст: искусственный интеллект нельзя привлечь к уголовной ответственности

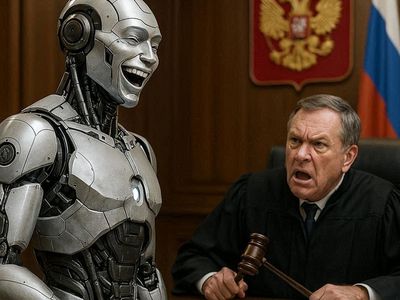
Если искусственный интеллект совершит преступление, на скамье подсудимых окажется не нейросеть. Такую позицию озвучил заместитель министра юстиции России Вадим Федоров на Петербургском международном юридическом форуме.

По словам замминистра, ИИ не может считаться субъектом преступления, поскольку не обладает сознанием, собственной волей и правосубъектностью.

Даже если система действует автономно, уголовную ответственность должны нести люди, которые стоят за её созданием и использованием.

Федоров отметил, что в зависимости от обстоятельств речь может идти о разработчиках моделей искусственного интеллекта, правообладателях программного обеспечения, операторах ИИ-систем, владельцах сервисов или конечных пользователях.

Именно поэтому, считает Минюст, необходимо чётко определить зоны ответственности всех участников цепочки. По словам замминистра, соответствующая правоприменительная практика уже начинает формироваться, а в России продолжается работа над отдельным законопроектом, посвящённым искусственному интеллекту.

Кроме того, в министерстве предлагают учитывать использование ИИ при квалификации отдельных преступлений. В частности, Вадим Федоров считает необходимым закрепить в законодательстве использование технологий синтеза голоса и создания реалистичных изображений человека как квалифицирующий признак для ряда составов преступлений.

Иными словами, если преступник использовал дипфейки или подделку голоса для обмана жертвы, это может стать обстоятельством, влияющим на квалификацию деяния и последующее наказание.

По мере того как искусственный интеллект используется в мошеннических схемах, вопрос ответственности за его применение становится одним из ключевых для будущего регулирования этой сферы.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru