


Фанатов GTA VI разводят на сотни долларов обещаниями раннего доступа

Фанатов GTA VI разводят на сотни долларов обещаниями раннего доступа

Фанатов GTA VI разводят на сотни долларов обещаниями раннего доступа

До релиза GTA VI ещё несколько месяцев, а мошенники уже вовсю зарабатывают на нетерпеливых фанатах. В Сети появились поддельные сайты, которые предлагают купить якобы эксклюзивный ранний доступ к самой ожидаемой игре последних лет. Проблема в том, что никакого раннего доступа не существует.

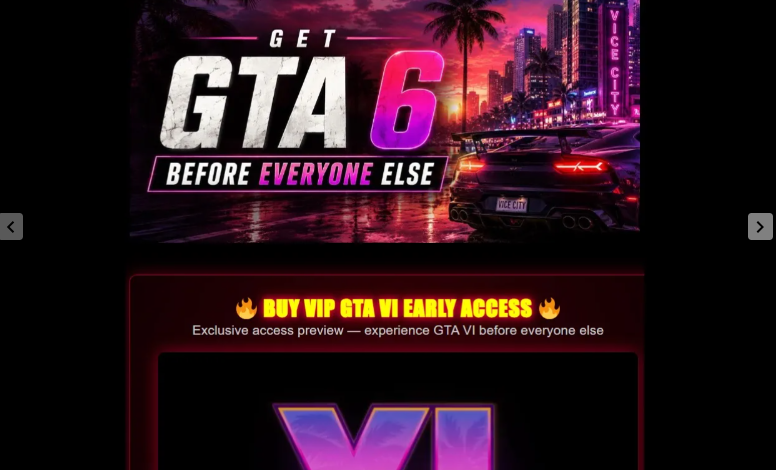
Фальшивые площадки оформлены весьма убедительно. Неоновые пейзажи Vice City, логотипы в стиле Rockstar Games, дорогие автомобили, обратные отсчёты и громкие надписи вроде «VIP Access» или «Exclusive Preview».

Всё выглядит так, будто игрок действительно может получить GTA VI раньше остальных.


Дальше посетителю предлагают перевести несколько сотен долларов в биткоинах, Ethereum или USDT. После оплаты нужно вставить идентификатор транзакции в специальную форму и нажать кнопку загрузки игры.

Никакой GTA VI пользователь не получает, а вернуть деньги практически невозможно. В отличие от банковских карт, криптовалютные переводы не предусматривают отмену платежей или процедуру чарджбэка.

Как отмечают исследователи Malwarebytes, мошенники играют сразу на нескольких эмоциях. Во-первых, GTA VI — одна из самых ожидаемых игр десятилетия. Во-вторых, Rockstar недавно объявила дату выхода — 19 ноября 2026 года. Кроме того, официальный старт предзаказов начался 25 июня, что ещё сильнее подогрело интерес аудитории.

На этом фоне обещания получить игру раньше остальных выглядят особенно заманчиво.

Эксперты напоминают простое правило: единственным официальным источником информации о GTA VI остаётся Rockstar Games. Любой сайт, который обещает играбельную версию до официального релиза, является мошенническим.

Легальные покупки будут доступны через официальные магазины и площадки вроде PlayStation Store, Xbox Store, Steam, Epic Games Store и авторизованных ретейлеров.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru