


Банковский Android-троян в Google Play набрал более 100 тысяч загрузок

Банковский Android-троян в Google Play набрал более 100 тысяч загрузок

Банковский Android-троян в Google Play набрал более 100 тысяч загрузок

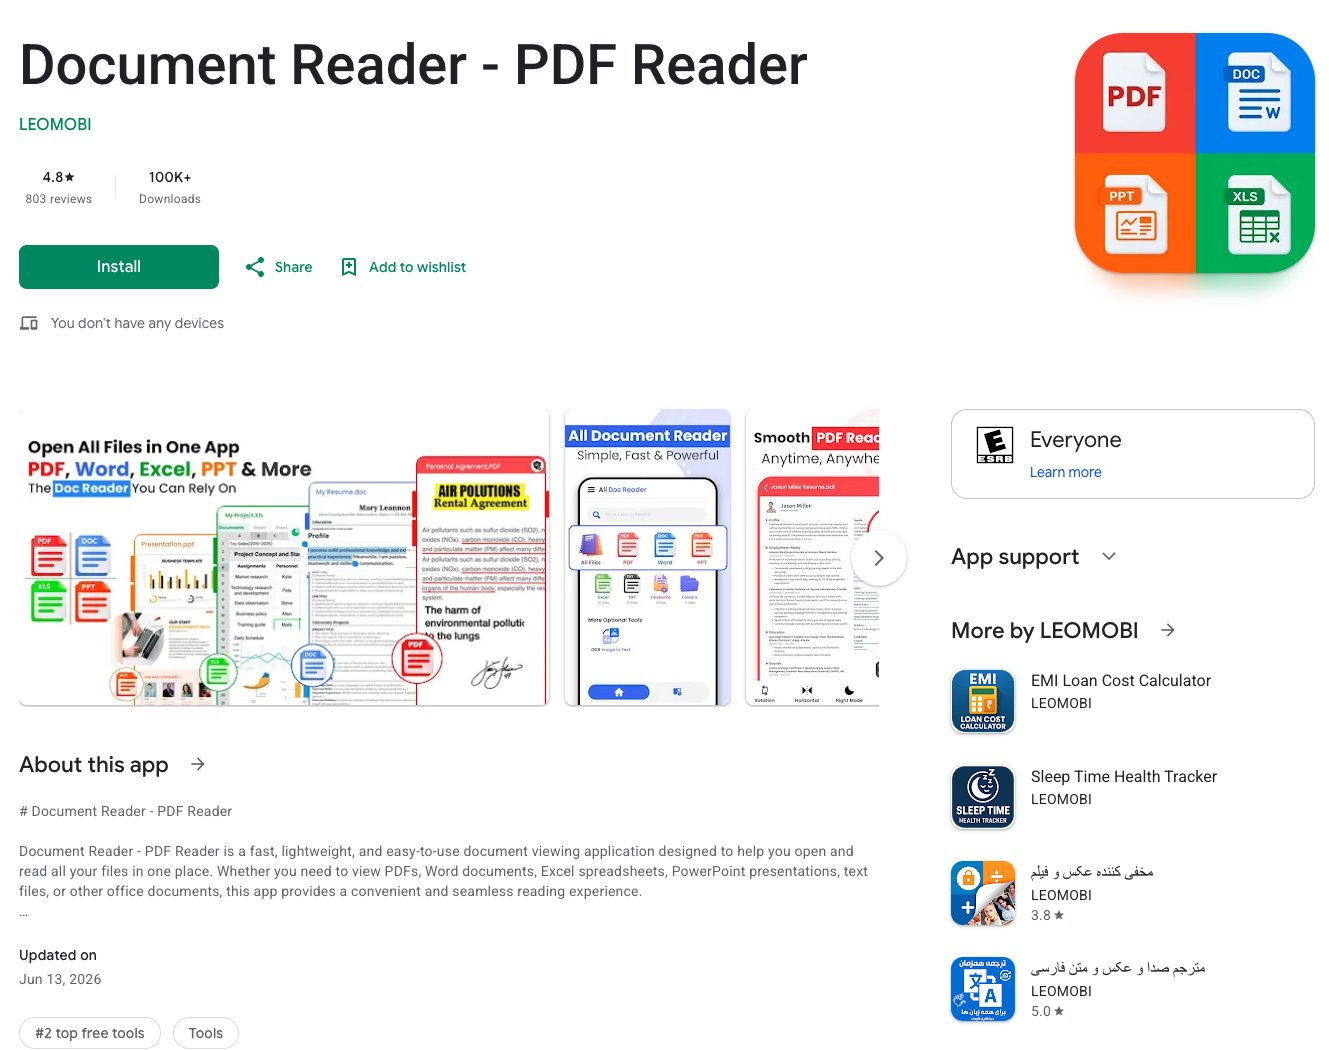
Официальный магазин Google Play снова стал площадкой для распространения банковского трояна Anatsa для Android-устройств. На этот раз злоумышленники замаскировали вредоносную программу под обычный инструмент для чтения документов и работы с файлами.

По данным исследователей ThreatLabz, приложение успело набрать более 100 тысяч загрузок, прежде чем начало распространять вредоносную составляющую.

Изначально программа выглядела полностью безобидной: обычный просмотрщик документов с базовыми функциями. Такой софт редко вызывает подозрения как у пользователей, так и у модераторов магазина приложений.

После того как приложение набрало аудиторию и положительные отзывы, разработчики выпустили обновление. Именно оно загружало на устройство троян Anatsa с удалённого сервера и запускало его установку.


После заражения смартфона вредоносная программа начинала охоту за банковскими приложениями. Anatsa способен перехватывать учётные данные, отслеживать нажатия клавиш, подменять интерфейсы банковских программ и выполнять мошеннические операции.

Для маскировки активности троян использует фальшивые окна. Пользователь открывает приложение банка и видит сообщение о технических работах, пока вредоносный код в фоновом режиме занимается кражей данных.

Особую опасность ситуации придает тот факт, что приложение распространялось через официальный магазин Google Play. Многие пользователи до сих пор считают наличие программы в каталоге Google гарантией безопасности.

На момент обнаружения вредоносной активности приложение распространялось под пакетом com.westhorizont.appsforge.filehorizon_explorereaddocuments.

Эксперты рекомендуют проверить недавно установленные файловые менеджеры и просмотрщики документов, а также обращать внимание на подозрительные обновления и необычные запросы разрешений.

Подпишитесь на новости

Ссылки OneDrive раскрывают корпоративные логины, Microsoft не чешется

Злоумышленники могут выяснять имена корпоративных учётных записей, проверяя адреса OneDrive и SharePoint. Microsoft признаёт возможность такой разведки, но относит её к низкому риску: сам по себе найденный логин не позволяет обойти аутентификацию.

Позицию компания объяснила в своём техническом блоге. Речь идёт об определении UPN — имени пользователя в корпоративной инфраструктуре.

Проверяя URL, атакующий может установить существующие учётные записи и использовать результат для адресного фишинга, перебора паролей или попыток входа с ранее украденными комбинациями.

Есть ещё нюанс, что такие проверки не отражаются в журналах входа Microsoft Entra и Microsoft Purview. Прямых уведомлений о том, что кто-то выявляет пользователей организации этим способом, тоже нет.

Microsoft ограничивает чрезмерные запросы к несуществующим сайтам OneDrive. Это затрудняет массовый сбор, но полностью возможность определения логинов не устраняет.

Компания рекомендует многофакторную аутентификацию, условный доступ, политики риска входа и защиту от фишинга. Логика понятна: найденное имя не должно превращаться в доступ к аккаунту.

RSS: Новости на портале Anti-Malware.ru