


В WhatsApp рассылают VBS-файлы для удаленного доступа к ПК жертвы

В WhatsApp рассылают VBS-файлы для удаленного доступа к ПК жертвы

В WhatsApp рассылают VBS-файлы для удаленного доступа к ПК жертвы

Киберпреступники развернули новую международную кампанию через WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), используя взломанные аккаунты пользователей для распространения вредоносных файлов. Под удар попали пользователи в Бразилии, Индии, Мексике, Великобритании, Испании, России и ряде других стран.

Об атаке сообщили специалисты «Лаборатории Касперского». Жертва получает сообщение от знакомого контакта в WhatsApp.

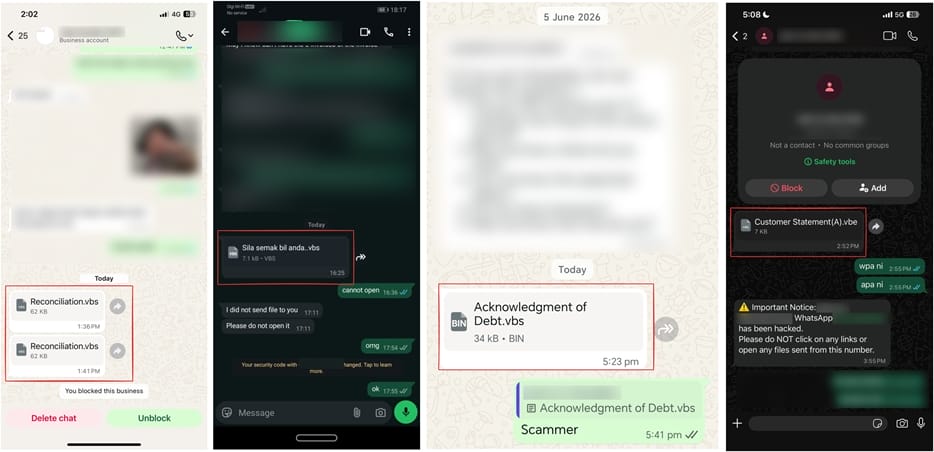
Внутри лежит файл с названием вроде финансового отчёта, счёта, платёжного документа или уведомления по аккаунту. Названия адаптированы под разные языки и регионы, что говорит о глобальном масштабе кампании.

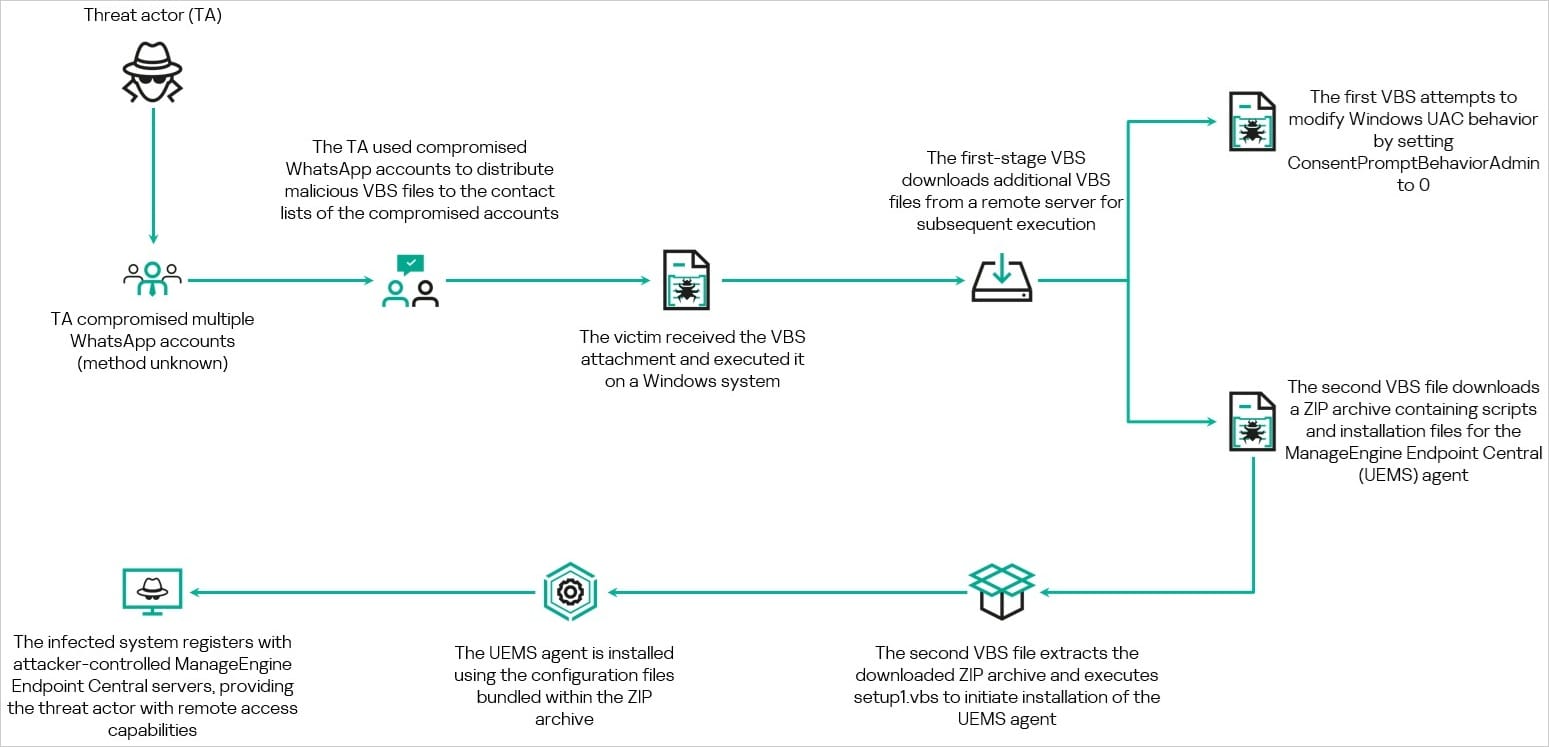
Но вместо документа пользователя ждёт вредоносный VBS-файл. Как выяснили исследователи, злоумышленники получают доступ к учётным записям WhatsApp и рассылают заражённые вложения по списку контактов. Каким именно способом компрометируются аккаунты, пока неизвестно.


После запуска файла на компьютере под управлением Windows начинается цепочка заражения. Скрипт скачивает дополнительные компоненты, отключает часть защитных механизмов системы и загружает архив с программой ManageEngine Endpoint Central.

Сама по себе ManageEngine Endpoint Central является легитимным корпоративным инструментом удалённого администрирования, который используют ИТ-специалисты для управления рабочими станциями. Однако в данном случае программа устанавливается скрытно и подключается к серверам злоумышленников.

В результате атакующие получают удалённый доступ к компьютеру жертвы практически на правах администратора.


Отдельную опасность представляет версия WhatsApp Desktop. Если в WhatsApp Web вредоносный файл сначала необходимо скачать, то в настольном клиенте Windows такой VBS-файл может запускаться напрямую через Windows Script Host.

Исследователи пока не связывают атаку с конкретной группировкой. Однако в инфраструктуре кампании были обнаружены следы использования китайского языка и пересечения с активностью известных зловредов ValleyRAT и Gh0st RAT.

Эксперты советуют не доверять вложениям даже от знакомых контактов. Если кто-то неожиданно прислал файл с финансовым отчётом или счётом, лучше уточнить его происхождение через звонок или другое средство связи. А любые загруженные файлы перед открытием стоит проверять антивирусом.

Подпишитесь на новости

ИТ-инфраструктуру Следственного комитета предлагают поручить Минцифры

Правительство внесло в Госдуму законопроект, который позволит централизованно обеспечивать Следственный комитет информационными системами, программами и ИТ-инфраструктурой через Минцифры. Разработку и снабжение предлагают организовать с опорой на компетенции министерства.

Документ № 23203-9 опубликован в электронной базе Госдумы. Он внесён 30 октября и предусматривает изменения в закон о Следственном комитете и законодательство о контрактной системе.

Предлагаемые полномочия охватывают создание и развитие информационных систем, информационно-телекоммуникационных сетей и необходимой инфраструктуры, а также обеспечение программными и программно-техническими средствами.

Аргумент правительства — эффективнее использовать федеральный бюджет за счёт опыта Минцифры в управлении проектами информатизации.

Дополнительно проект предусматривает возможность централизованных закупок для одного или нескольких федеральных государственных органов, включая Следственный комитет.

Пока это законодательное предложение. Говорить, что Минцифры уже приняло на обслуживание всю ИТ-инфраструктуру СК, рано: документу ещё предстоит парламентское рассмотрение.

Для поставщиков ПО и оборудования потенциально меняется организация закупок и проектов. А вот выводы о конкретных подрядчиках, продуктах или размере экономии из опубликованной инициативы сделать нельзя.

RSS: Новости на портале Anti-Malware.ru