


В BootROM старых iPhone нашли уязвимость, которую нельзя закрыть патчем

В BootROM старых iPhone нашли уязвимость, которую нельзя закрыть патчем

В BootROM старых iPhone нашли уязвимость, которую нельзя закрыть патчем

Исследователи из Paradigm Shift раскрыли подробности новой аппаратной уязвимости iPhone под названием usbliter8. Главная проблема в том, что исправить её обычным обновлением iOS уже невозможно. Уязвимость находится в BootROM — самом низком уровне загрузки устройства, который записывается в чип ещё на этапе производства.

Под удар попали устройства на процессорах Apple A12 и A13, а также некоторые модели Apple Watch и HomePod mini.

В список входят iPhone XR, XS, XS Max, вся линейка iPhone 11, iPhone SE второго поколения, а также несколько моделей iPad.

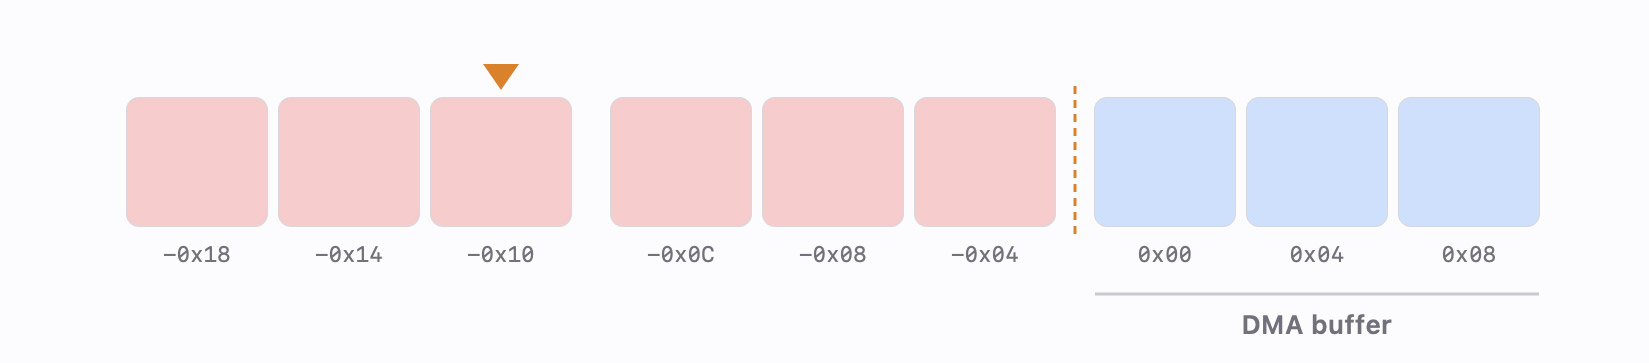
Атака требует физического доступа к устройству. Для эксплуатации смартфон необходимо перевести в режим DFU, после чего через USB отправить специально подготовленные данные. Они вызывают сбой в работе USB-контроллера и позволяют записать информацию в неправильную область памяти.


Дальше начинается самое интересное. Получив контроль над процессом загрузки, злоумышленник может запускать собственный код ещё до старта iOS, обходить проверки цифровых подписей и загружать модифицированные версии операционной системы.

Впрочем, есть и хорошая новость. Исследователи подчёркивают, что уязвимость напрямую не затрагивает Secure Enclave — отдельный защищённый модуль Apple, отвечающий за хранение паролей, биометрии и ключей шифрования. То есть данные пользователя и код блокировки устройства остаются защищёнными.

Однако полностью расслабляться не стоит. По словам авторов исследования, usbliter8 может расширить возможности для дальнейших атак и потенциально стать частью более сложных сценариев компрометации устройства.

История напоминает знаменитую уязвимость checkm8, которая много лет назад открыла дорогу целому поколению джейлбрейков для старых iPhone. Поскольку usbliter8 тоже является аппаратной и неустранимой ошибкой, эксперты не исключают появления новых инструментов для взлома совместимых устройств.

Исследователи уже опубликовали техническое описание и демонстрационный эксплойт на GitHub. А владельцам устройств на A12 и A13 дали самый радикальный совет: если угроза кажется серьёзной, единственным стопроцентным способом защиты остаётся переход на более новое железо.

Подпишитесь на новости

ИТ-ипотеку могут досрочно завершить уже в 2026 году

Власти обсуждают завершение программы льготной ИТ-ипотеки уже в этом году, хотя она рассчитана до 2030-го. Окончательного решения пока нет. Айтишникам, которые откладывали покупку квартиры, подбросили ещё одну переменную.

О возможном досрочном завершении сообщил РБК со ссылкой на источники. В Минцифры заявили, что прорабатывают финансирование программы в условиях ограниченности бюджетных средств.

При этом ведомство заверило: средства, предусмотренные на текущий год, полностью доведены до банков-партнёров. Обязательства перед специалистами, уже получившими кредиты, обещают исполнить, а действующие ставки — сохранить на весь срок договора.

По данным Минцифры, с момента запуска программой воспользовались более 100 тысяч специалистов. На обновлённых условиях, действующих с 2024 года, кредиты получили почти 22 тысячи человек на сумму около 150 млрд рублей.

В первом полугодии 2026-го банки выдали примерно шесть тысяч ИТ-ипотек более чем на 41 млрд рублей — на 30% больше, чем годом ранее. То есть интерес к программе растёт, а возможности бюджета, судя по обсуждению, за ним не успевают.

Пока объявлять ИТ-ипотеку закрытой рано: решение и параметры возможного завершения ещё прорабатываются.

RSS: Новости на портале Anti-Malware.ru