


В BootROM старых iPhone нашли уязвимость, которую нельзя закрыть патчем

В BootROM старых iPhone нашли уязвимость, которую нельзя закрыть патчем

В BootROM старых iPhone нашли уязвимость, которую нельзя закрыть патчем

Исследователи из Paradigm Shift раскрыли подробности новой аппаратной уязвимости iPhone под названием usbliter8. Главная проблема в том, что исправить её обычным обновлением iOS уже невозможно. Уязвимость находится в BootROM — самом низком уровне загрузки устройства, который записывается в чип ещё на этапе производства.

Под удар попали устройства на процессорах Apple A12 и A13, а также некоторые модели Apple Watch и HomePod mini.

В список входят iPhone XR, XS, XS Max, вся линейка iPhone 11, iPhone SE второго поколения, а также несколько моделей iPad.

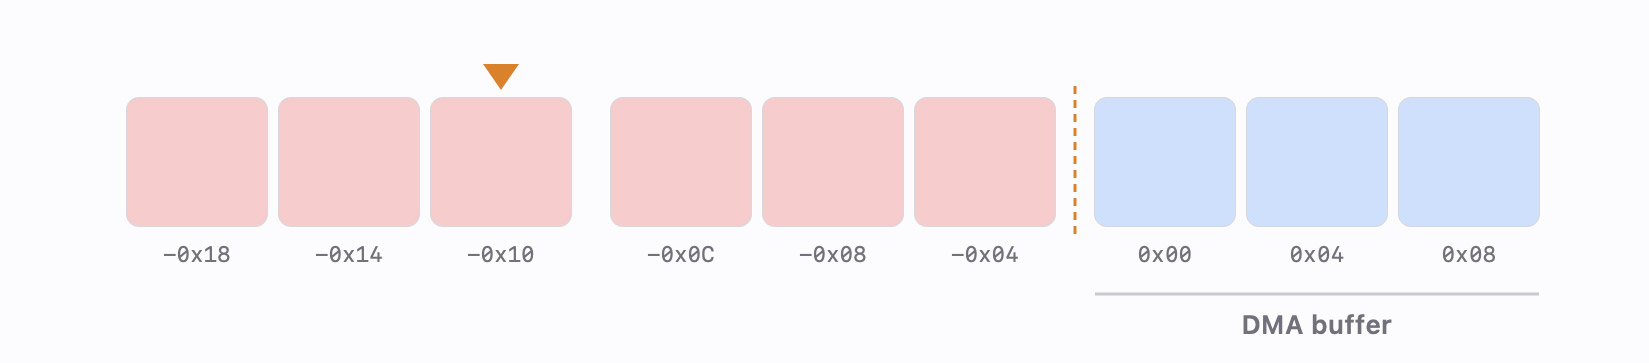
Атака требует физического доступа к устройству. Для эксплуатации смартфон необходимо перевести в режим DFU, после чего через USB отправить специально подготовленные данные. Они вызывают сбой в работе USB-контроллера и позволяют записать информацию в неправильную область памяти.


Дальше начинается самое интересное. Получив контроль над процессом загрузки, злоумышленник может запускать собственный код ещё до старта iOS, обходить проверки цифровых подписей и загружать модифицированные версии операционной системы.

Впрочем, есть и хорошая новость. Исследователи подчёркивают, что уязвимость напрямую не затрагивает Secure Enclave — отдельный защищённый модуль Apple, отвечающий за хранение паролей, биометрии и ключей шифрования. То есть данные пользователя и код блокировки устройства остаются защищёнными.

Однако полностью расслабляться не стоит. По словам авторов исследования, usbliter8 может расширить возможности для дальнейших атак и потенциально стать частью более сложных сценариев компрометации устройства.

История напоминает знаменитую уязвимость checkm8, которая много лет назад открыла дорогу целому поколению джейлбрейков для старых iPhone. Поскольку usbliter8 тоже является аппаратной и неустранимой ошибкой, эксперты не исключают появления новых инструментов для взлома совместимых устройств.

Исследователи уже опубликовали техническое описание и демонстрационный эксплойт на GitHub. А владельцам устройств на A12 и A13 дали самый радикальный совет: если угроза кажется серьёзной, единственным стопроцентным способом защиты остаётся переход на более новое железо.

Подпишитесь на новости

Операторы попросили сохранить перерегистрацию зарубежных базовых станций

Российские операторы связи нашли проблему в правилах перехода на отечественные базовые станции: обновление документов на исправное зарубежное оборудование может потребовать его замены. Купить российскую технику в необходимых объёмах, по словам компаний, пока невозможно.

Бумаги обновили, а станцию выбрасываем? Отрасль просит обойтись без такого сценария.

О предложениях операторов сообщил РБК с форума «Спектр-2026». Директор по регуляторным вопросам «ВымпелКома» Константин Зудин рассказал, что компании просят ГКРЧ предусмотреть исключения для перерегистрации уже работающих зарубежных станций.

С 1 января 2028 года устанавливать на сетях разрешается только отечественные базовые станции. Однако, как объясняют операторы, действующие формулировки затрагивают и повторную регистрацию существующего оборудования.

Она требуется при продлении разрешений на частоты, изменении параметров совместного использования сети, перемещении станции и других корректировках. По словам Зудина, речь идёт о тысячах перерегистраций в день.

МегаФон также предупредил о риске массового вывода исправного оборудования из эксплуатации и ухудшения связи.

Минцифры подтвердило получение инициатив. Вопрос обещают проработать и вынести на заседание ГКРЧ до конца 2026 года.

Операторы поддерживают переход на российское оборудование, но просят учитывать объёмы поставок.

RSS: Новости на портале Anti-Malware.ru