


Новый USB-червь с Tor и скриншотами крадёт ключи от криптокошельков

Новый USB-червь с Tor и скриншотами крадёт ключи от криптокошельков

Новый USB-червь с Tor и скриншотами крадёт ключи от криптокошельков

Специалисты Microsoft предупредили о новой вредоносной кампании, нацеленной на владельцев криптовалюты. Зловред распространяется через USB-накопители, умеет самостоятельно копировать себя на новые устройства и подменяет адреса криптокошельков прямо в буфере обмена.

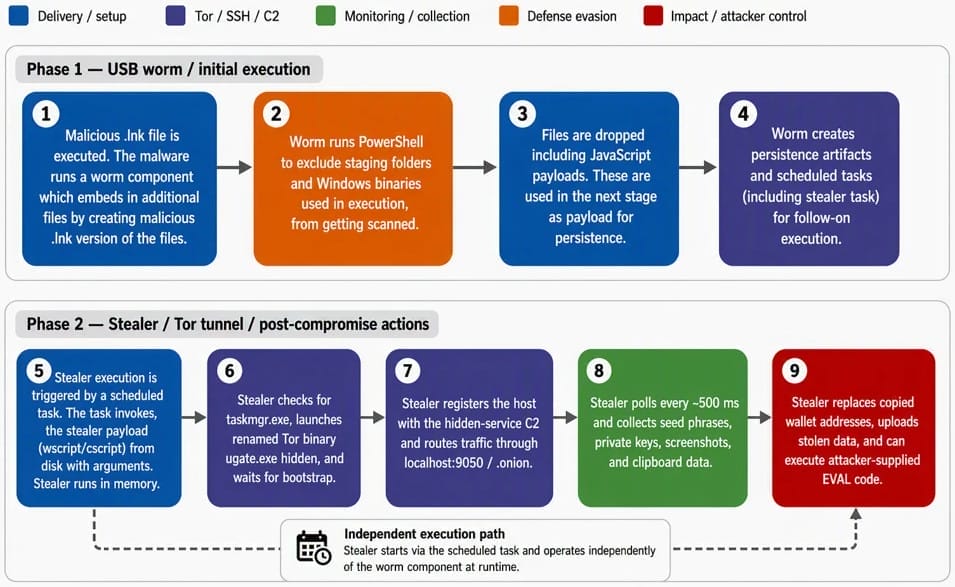
Схема атаки выглядит старомодно, но работает эффективно. Всё начинается с заражённой флешки, на которой находится вредоносный LNK-файл — обычный ярлык Windows. Стоит пользователю его открыть, как на устройство загружаются дополнительные компоненты через сеть Tor.

После заражения вредоносная программа сканирует компьютер в поисках документов. Найденные файлы она скрывает, а вместо них создаёт одноимённые ярлыки. Пользователь думает, что открывает привычный документ, а на самом деле запускает очередной этап заражения.

Если к компьютеру подключают новую флешку, червь автоматически копирует себя и на неё. Так вредонос распространяется дальше без участия злоумышленников.


Основная цель кампании — криптовалюта. Каждые полсекунды программа проверяет содержимое буфера обмена и ищет адреса криптокошельков, закрытые ключи и сид-фразы. Под удар попадают Bitcoin, Ethereum, Tron, Monero и другие популярные криптовалюты.

Как только пользователь копирует адрес для перевода средств, вредоносная программа незаметно заменяет его на адрес кошелька злоумышленников. Причём поддельный адрес подбирается так, чтобы внешне максимально походить на оригинальный. Многие пользователи могут даже не заметить подмену.

Но этим возможности зловреда не ограничиваются. Он также делает скриншоты экрана каждые десять секунд и отправляет их через Tor на управляющий сервер. Кроме того, операторы могут удалённо загружать и запускать дополнительный код на заражённой системе.

По данным Microsoft, наиболее надёжными признаками заражения являются подозрительная активность процессов wscript.exe и cscript.exe, неожиданные запуски PowerShell, cmd.exe и curl, а также обращения к локальному порту Tor — localhost:9050.

Фактически перед нами не просто клиппер для кражи криптовалюты, а полноценный червь с функциональностью шпионажа и удалённого управления. И если раньше пользователям советовали внимательно проверять адреса кошельков перед переводом, то теперь эта рекомендация становится ещё более актуальной.

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru