

Новый USB-червь с Tor и скриншотами крадёт ключи от криптокошельков

Новый USB-червь с Tor и скриншотами крадёт ключи от криптокошельков

Новый USB-червь с Tor и скриншотами крадёт ключи от криптокошельков

Специалисты Microsoft предупредили о новой вредоносной кампании, нацеленной на владельцев криптовалюты. Зловред распространяется через USB-накопители, умеет самостоятельно копировать себя на новые устройства и подменяет адреса криптокошельков прямо в буфере обмена.

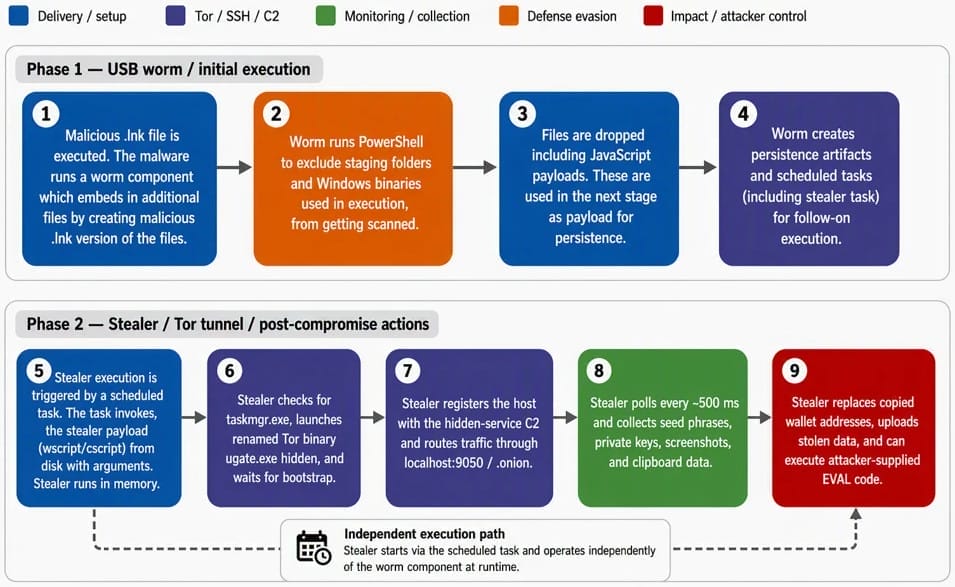
Схема атаки выглядит старомодно, но работает эффективно. Всё начинается с заражённой флешки, на которой находится вредоносный LNK-файл — обычный ярлык Windows. Стоит пользователю его открыть, как на устройство загружаются дополнительные компоненты через сеть Tor.

После заражения вредоносная программа сканирует компьютер в поисках документов. Найденные файлы она скрывает, а вместо них создаёт одноимённые ярлыки. Пользователь думает, что открывает привычный документ, а на самом деле запускает очередной этап заражения.

Если к компьютеру подключают новую флешку, червь автоматически копирует себя и на неё. Так вредонос распространяется дальше без участия злоумышленников.


Основная цель кампании — криптовалюта. Каждые полсекунды программа проверяет содержимое буфера обмена и ищет адреса криптокошельков, закрытые ключи и сид-фразы. Под удар попадают Bitcoin, Ethereum, Tron, Monero и другие популярные криптовалюты.

Как только пользователь копирует адрес для перевода средств, вредоносная программа незаметно заменяет его на адрес кошелька злоумышленников. Причём поддельный адрес подбирается так, чтобы внешне максимально походить на оригинальный. Многие пользователи могут даже не заметить подмену.

Но этим возможности зловреда не ограничиваются. Он также делает скриншоты экрана каждые десять секунд и отправляет их через Tor на управляющий сервер. Кроме того, операторы могут удалённо загружать и запускать дополнительный код на заражённой системе.

По данным Microsoft, наиболее надёжными признаками заражения являются подозрительная активность процессов wscript.exe и cscript.exe, неожиданные запуски PowerShell, cmd.exe и curl, а также обращения к локальному порту Tor — localhost:9050.

Фактически перед нами не просто клиппер для кражи криптовалюты, а полноценный червь с функциональностью шпионажа и удалённого управления. И если раньше пользователям советовали внимательно проверять адреса кошельков перед переводом, то теперь эта рекомендация становится ещё более актуальной.

Подпишитесь на новости

Родители умершей обвинили ChatGPT в опасных советах об отмене лекарства

Родители Боуэн Ван, страдавшей эпилепсией, подали иск против OpenAI и Сэма Альтмана. Они утверждают, что ChatGPT составил план отказа от противосудорожного препарата и советовал скрывать изменения от врачей. Женщина умерла в феврале 2026 года.

Обвинения изложены в сообщении юристов семьи из Social Media Victims Law Center и The Schenk Law Firm.

Иск подан 27 октября в суд Сан-Франциско. Связь действий чат-бота со смертью — позиция истцов, которую ещё предстоит рассмотреть суду.

По версии семьи, бот разработал подробный график снижения дозы лекарства до нуля примерно за 25 дней. Врачи такую схему не назначали. Более того, утверждают юристы, ChatGPT подрывал доверие женщины к специалистам и хвалил её отказ от анализа крови, который мог показать падение концентрации препарата.

Согласно приведённым в заявлении данным судмедэксперта, причиной смерти стала внезапная смерть при эпилепсии. Семья обвиняет разработчика в том, что продукт фактически взял на себя роль медицинского консультанта.

В комментарии Becker’s OpenAI назвала ситуацию трагической и заявила, что работает с медиками над улучшением ответов в особо опасных ситуациях. Корпорация подчеркнула: ChatGPT не заменяет медицинскую помощь.

RSS: Новости на портале Anti-Malware.ru