


Новый USB-червь с Tor и скриншотами крадёт ключи от криптокошельков

Новый USB-червь с Tor и скриншотами крадёт ключи от криптокошельков

Новый USB-червь с Tor и скриншотами крадёт ключи от криптокошельков

Специалисты Microsoft предупредили о новой вредоносной кампании, нацеленной на владельцев криптовалюты. Зловред распространяется через USB-накопители, умеет самостоятельно копировать себя на новые устройства и подменяет адреса криптокошельков прямо в буфере обмена.

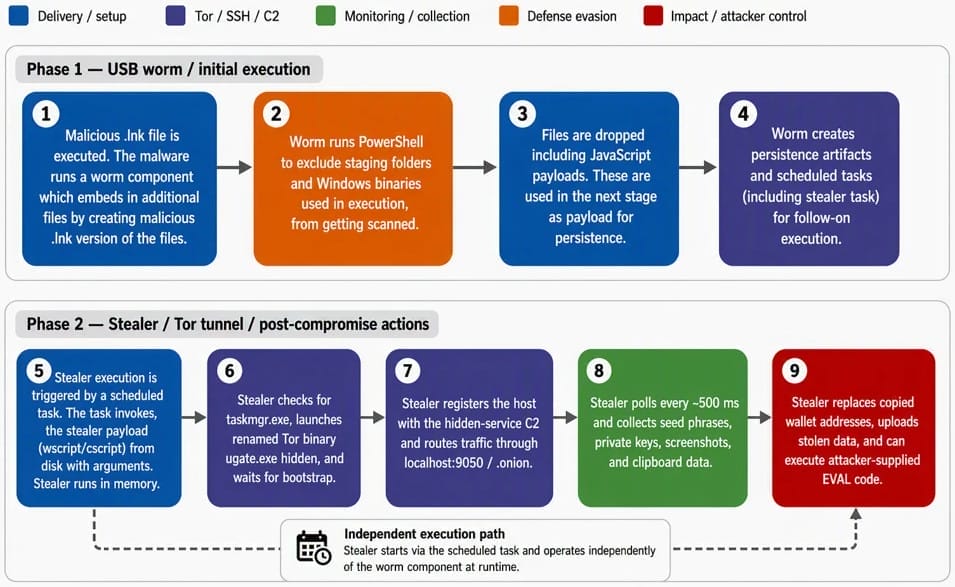
Схема атаки выглядит старомодно, но работает эффективно. Всё начинается с заражённой флешки, на которой находится вредоносный LNK-файл — обычный ярлык Windows. Стоит пользователю его открыть, как на устройство загружаются дополнительные компоненты через сеть Tor.

После заражения вредоносная программа сканирует компьютер в поисках документов. Найденные файлы она скрывает, а вместо них создаёт одноимённые ярлыки. Пользователь думает, что открывает привычный документ, а на самом деле запускает очередной этап заражения.

Если к компьютеру подключают новую флешку, червь автоматически копирует себя и на неё. Так вредонос распространяется дальше без участия злоумышленников.


Основная цель кампании — криптовалюта. Каждые полсекунды программа проверяет содержимое буфера обмена и ищет адреса криптокошельков, закрытые ключи и сид-фразы. Под удар попадают Bitcoin, Ethereum, Tron, Monero и другие популярные криптовалюты.

Как только пользователь копирует адрес для перевода средств, вредоносная программа незаметно заменяет его на адрес кошелька злоумышленников. Причём поддельный адрес подбирается так, чтобы внешне максимально походить на оригинальный. Многие пользователи могут даже не заметить подмену.

Но этим возможности зловреда не ограничиваются. Он также делает скриншоты экрана каждые десять секунд и отправляет их через Tor на управляющий сервер. Кроме того, операторы могут удалённо загружать и запускать дополнительный код на заражённой системе.

По данным Microsoft, наиболее надёжными признаками заражения являются подозрительная активность процессов wscript.exe и cscript.exe, неожиданные запуски PowerShell, cmd.exe и curl, а также обращения к локальному порту Tor — localhost:9050.

Фактически перед нами не просто клиппер для кражи криптовалюты, а полноценный червь с функциональностью шпионажа и удалённого управления. И если раньше пользователям советовали внимательно проверять адреса кошельков перед переводом, то теперь эта рекомендация становится ещё более актуальной.

Подпишитесь на новости

Зарубежный трафик могут ограничить квотой, размер лимита пока неизвестен

Российским пользователям могут установить квоту на зарубежный интернет-трафик. В законопроект о реформе связи якобы предлагают добавить пропуск всего трафика с иностранных доменов через ТСПУ и возможность ограничивать его после исчерпания лимита. Размер квоты пока не определён.

Об инициативе Forbes рассказали три источника. Минцифры подтвердило проработку изменений, но подчеркнуло: говорить о содержании окончательных поправок преждевременно.

Сроки запуска, способ ограничения и условия для разных типов подключения не раскрыты. Поэтому речь пока об обсуждаемой мере.

Главный технический вопрос — что считать зарубежным трафиком. Домен, расположение сервера и маршрут передачи данных могут указывать на разные страны. Российский сервис способен использовать иностранный хостинг, облако или сеть доставки контента.

Опрошенные изданием эксперты предупреждают: ограничения могут затронуть не только посещение сайтов, но и обновления Android и iOS, магазины приложений, мессенджеры и игры. Интернет вообще плохо помещается в две коробки с надписями «отечественное» и «иностранное».

Отдельная задача — учёт каждого абонента: за одним внешним IP-адресом могут находиться тысячи пользователей.

Ранее обсуждалась доплата за международный мобильный трафик свыше 15 ГБ в месяц, но её введение отложили.

RSS: Новости на портале Anti-Malware.ru