


reCAPTCHA по-новому: Google тестирует проверку человека через веб-камеру

reCAPTCHA по-новому: Google тестирует проверку человека через веб-камеру

reCAPTCHA по-новому: Google тестирует проверку человека через веб-камеру

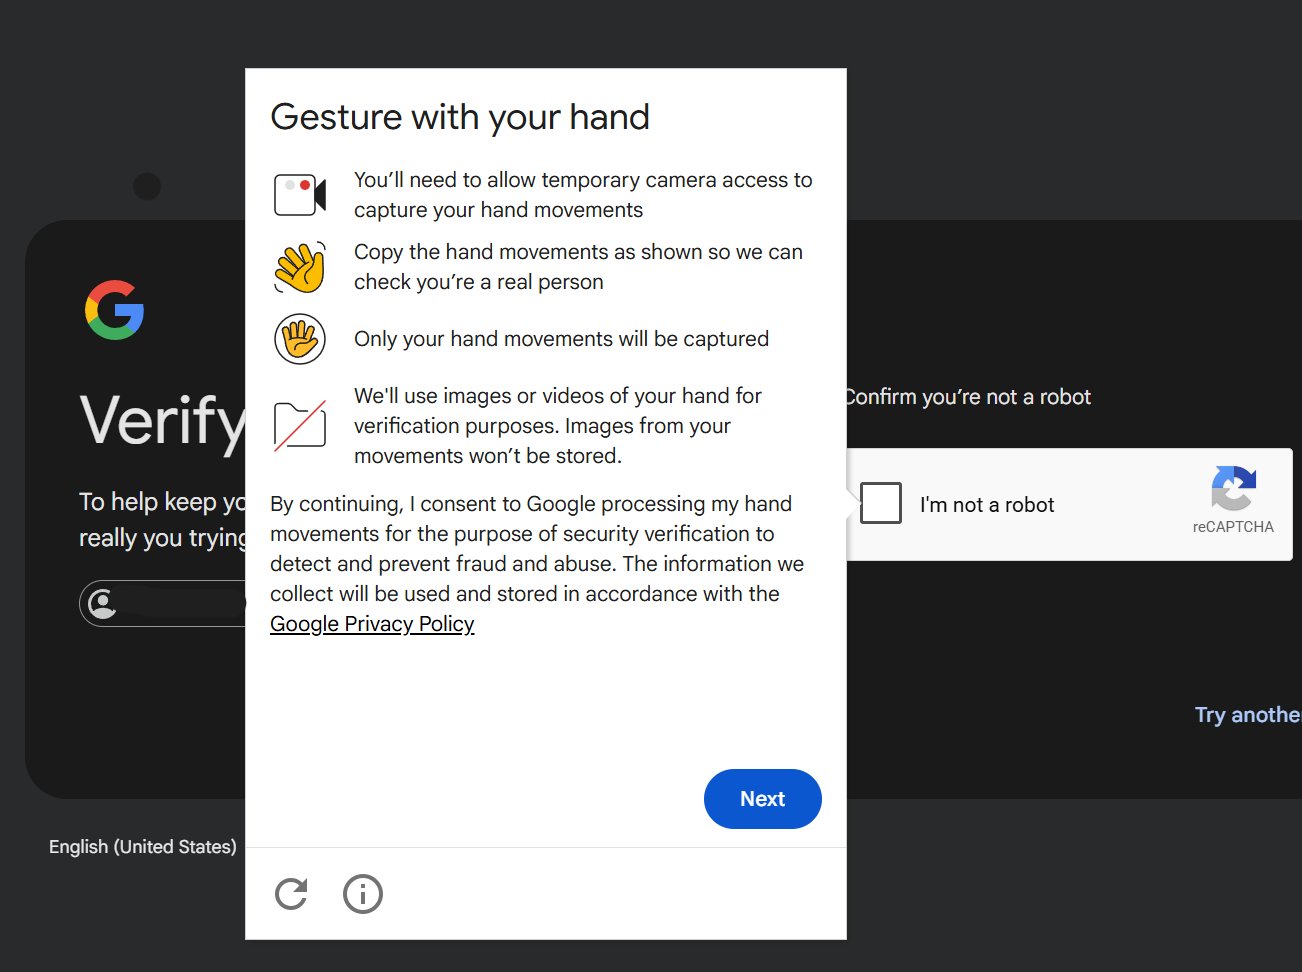
Эпоха бесконечных картинок с автобусами, светофорами и пожарными машинами постепенно подходит к концу. Google начала тестировать новую систему проверки пользователей в reCAPTCHA, которая предлагает с помощью камеры и жестов рукой доказать, что вы человек.

Суть проста: некоторым пользователям предлагается предоставить доступ к камере, после чего система просит выполнить несколько простых движений рукой. Алгоритм анализирует положение суставов и движения кисти, чтобы убедиться, что перед ним живой человек, а не бот.

В Google объясняют, что технология нужна для борьбы с современными ИИ-ботами, которые всё лучше справляются с традиционными CAPTCHA и автоматизируют регистрацию аккаунтов, подбор учётных данных и другие мошеннические операции.

По данным корпорации, система извлекает из короткого видеоролика 21 контрольную точку руки и использует их для проверки. В Google подчёркивают, что аудио не записывается, видео не привязывается к личности пользователя, а сами записи удаляются после завершения проверки.

Однако новинка уже вызвала споры. Критики отмечают, что обычная проверка «Я не робот» постепенно превращается в биометрическую процедуру. Пользователи задаются вопросом: действительно ли для входа на сайт теперь нужно показывать руку в веб-камеру?


Некоторые исследователи также сомневаются в эффективности механизма. В соцсетях уже появились заявления о том, что подобную защиту якобы удалось обойти с помощью виртуальной камеры и ИИ-анимации.

Ситуация выглядит особенно интересно на фоне общего тренда на возрастную верификацию и биометрические проверки в интернете. Всё больше сервисов пытаются отличить живого человека от алгоритма, а методы становятся всё более необычными.

Подпишитесь на новости

5G на iPhone с российскими симками снова можно включить на iOS 27.2

Владельцы iPhone в России получили новый способ включить 5G на iOS 27.2 и бета-версии iOS 27.3. Прежний метод через утилиту CarrierSIM на этих версиях перестал работать: он опирался на уязвимость AirLift, которую Apple закрыла. Новая утилита CarrierSelector обходится без нее.

Программу выложил пользователь форума 4PDA. CarrierSelector использует штатный механизм iOS, через который iPhone принимает от доверенного компьютера пакет IPCC с настройками оператора.

Утилита считывает идентификаторы сим-карты, собирает пакет из подписанных Apple файлов и передает его на телефон по USB.

После перезагрузки iOS привязывает пакет к симке и применяет профиль другого оператора. Пользователь выбирает одну или обе сим-карты и нужный профиль, программа один раз перезагружает iPhone. Версии есть для Windows и macOS, на Windows понадобится Apple Devices или iTunes.

Редакция «Код.ру» проверила утилиту и подтвердила, что она работает: в ее тесте подошел профиль датского оператора Telia. На форуме сообщают об успешной установке в сетях билайна и МТС.

 

Лучше всего способ срабатывает на сим-картах, которым раньше не назначали другие профили. В остальных случаях iOS может принять пакет, но оставить старые настройки. Тогда, по словам автора утилиты, первая установка сбрасывает профиль до заводского, а повторная ставит нужный. У тех, кто уже настроил 5G через CarrierSIM, после обновления iOS профиль сохраняется.

 

Способ неофициальный, и Apple может закрыть его в одном из следующих обновлений.

RSS: Новости на портале Anti-Malware.ru