


reCAPTCHA по-новому: Google тестирует проверку человека через веб-камеру

reCAPTCHA по-новому: Google тестирует проверку человека через веб-камеру

reCAPTCHA по-новому: Google тестирует проверку человека через веб-камеру

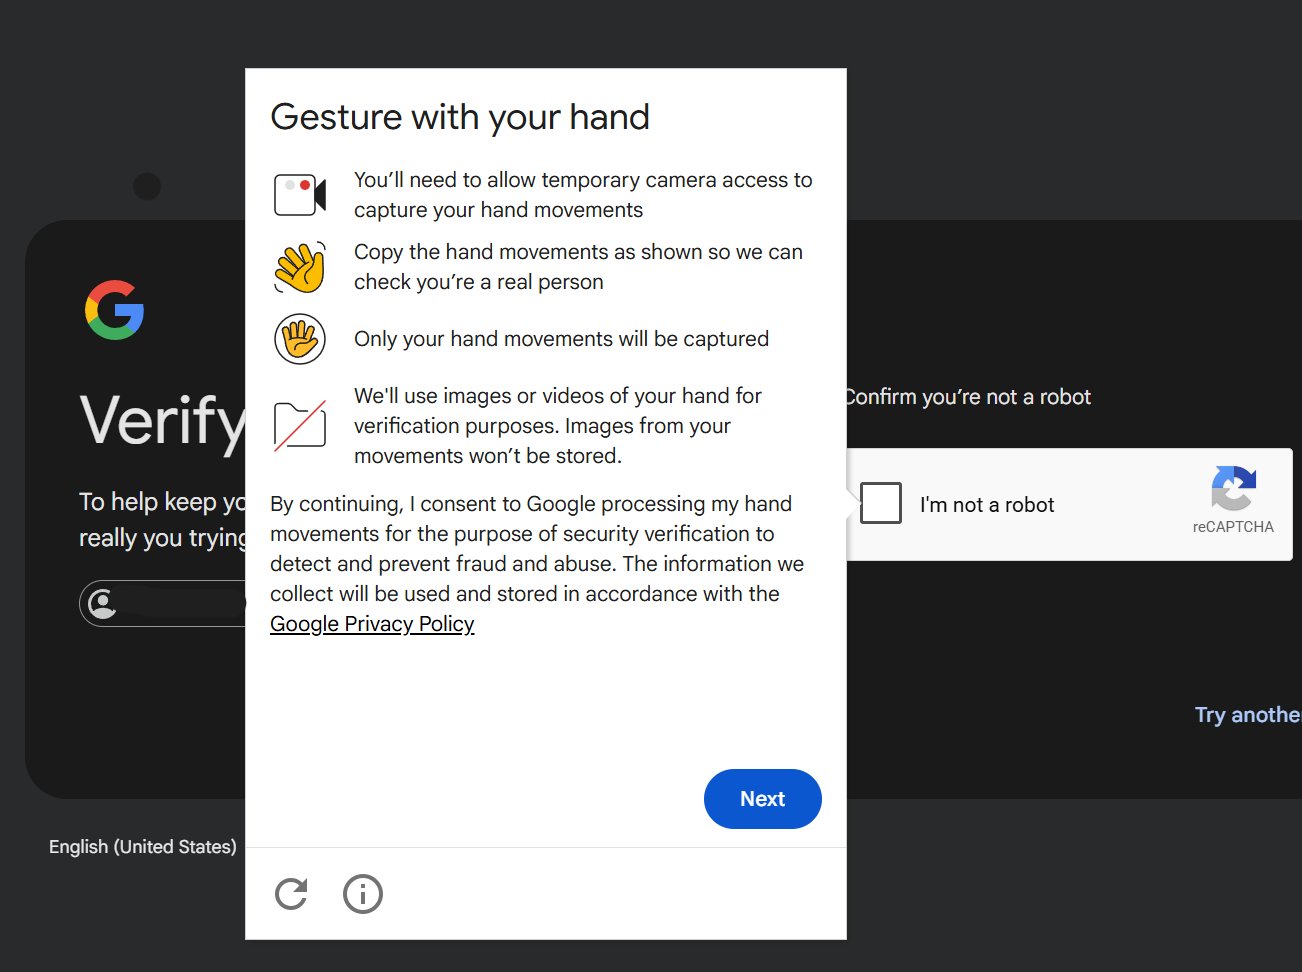
Эпоха бесконечных картинок с автобусами, светофорами и пожарными машинами постепенно подходит к концу. Google начала тестировать новую систему проверки пользователей в reCAPTCHA, которая предлагает с помощью камеры и жестов рукой доказать, что вы человек.

Суть проста: некоторым пользователям предлагается предоставить доступ к камере, после чего система просит выполнить несколько простых движений рукой. Алгоритм анализирует положение суставов и движения кисти, чтобы убедиться, что перед ним живой человек, а не бот.

В Google объясняют, что технология нужна для борьбы с современными ИИ-ботами, которые всё лучше справляются с традиционными CAPTCHA и автоматизируют регистрацию аккаунтов, подбор учётных данных и другие мошеннические операции.

По данным корпорации, система извлекает из короткого видеоролика 21 контрольную точку руки и использует их для проверки. В Google подчёркивают, что аудио не записывается, видео не привязывается к личности пользователя, а сами записи удаляются после завершения проверки.

Однако новинка уже вызвала споры. Критики отмечают, что обычная проверка «Я не робот» постепенно превращается в биометрическую процедуру. Пользователи задаются вопросом: действительно ли для входа на сайт теперь нужно показывать руку в веб-камеру?


Некоторые исследователи также сомневаются в эффективности механизма. В соцсетях уже появились заявления о том, что подобную защиту якобы удалось обойти с помощью виртуальной камеры и ИИ-анимации.

Ситуация выглядит особенно интересно на фоне общего тренда на возрастную верификацию и биометрические проверки в интернете. Всё больше сервисов пытаются отличить живого человека от алгоритма, а методы становятся всё более необычными.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru