


App Store фиксирует каждое нажатие ради персональных подборок

App Store фиксирует каждое нажатие ради персональных подборок

App Store фиксирует каждое нажатие ради персональных подборок

На прошлой неделе Apple представила новую функцию App Store под названием Personalized Collections. Компания обещает, что пользователи будут получать более точные рекомендации приложений, а разработчики — дополнительные шансы попасть на глаза аудитории.

Но почти сразу после анонса вокруг новинки разгорелся спор о конфиденциальности.

Исследователи в области кибербезопасности из команды Mysk заявили, что для работы персональных рекомендаций Apple собирает огромный объём аналитических данных о действиях пользователей в App Store.

По их словам, магазин приложений фиксирует практически каждое взаимодействие пользователя — от нажатий на экран до поисковых запросов.

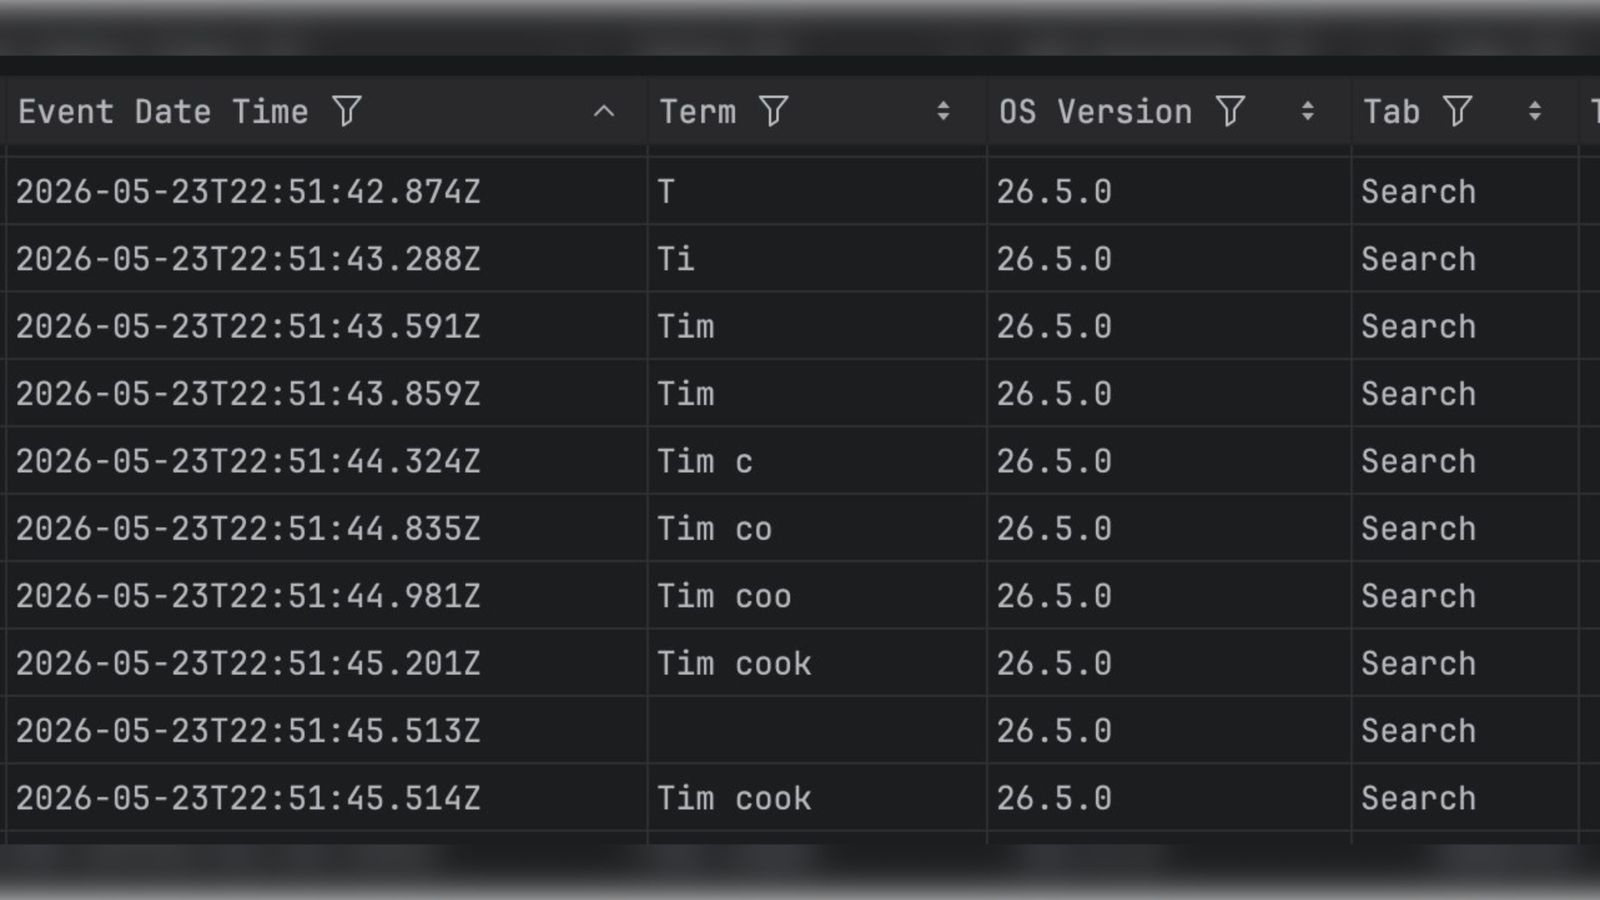
«Apple записывает каждое нажатие, и отключить это невозможно. Они даже могут вычислить скорость вашего набора текста», — утверждают исследователи.

В качестве примера они опубликовали фрагмент аналитических данных, которые, по их словам, App Store отправляет Apple после обычного поиска по запросу «Tim Cook». При этом речь идёт не о поисковой выдаче, а именно о служебной телеметрии.


Особое недовольство экспертов вызвал тот факт, что функция персонализированных рекомендаций работает по умолчанию. По их мнению, подобный механизм должен быть добровольным и включаться только с согласия пользователя.

Ситуацию усугубляет специфика экосистемы Apple. Если пользователю не нравятся настройки конфиденциальности в Apple Music, он может перейти, например, на Spotify. Но заменить App Store на iPhone нельзя — это единственный официальный магазин приложений для большинства владельцев устройств Apple.

Сами исследователи утверждают, что данные о действиях в App Store входят в пакет персональной информации, которую пользователь может запросить у Apple через сервис privacy.apple.com.

Пока Apple не комментировала претензии Mysk.

Подпишитесь на новости

СберТех запустил направление проверки безопасности ПО до внедрения

СберТех объявил о запуске нового направления по анализу безопасности программного обеспечения. В его основе собственная Лаборатория проверки ПО и технологическая платформа Platform V Orchestrator for Security Services. Задача — проверять софт до того, как его пустят в корпоративную инфраструктуру.

Как объясняет СберТех, платформа объединяет компоненты для работы с встроенными и внешними средствами анализа. Они позволяют проверять цифровые артефакты, контролировать состав ПО и его изменения, выявлять уязвимости, скрытые угрозы и дефекты в исходном коде и репозиториях.

Компания рассчитывает заменить разрозненные проверки и ручную обработку результатов единым управляемым процессом. По заявлению гендиректора СберТеха Максима Тятюшева, это позволит масштабировать проверки без пропорционального увеличения команды.

Потребность компания связывает с внедрением сотен продуктов от разных поставщиков, использованием компонентов с открытым исходным кодом и ростом атак на цепочки поставок ПО. Основные заказчики — банки, промышленность, телеком, энергетика и госсектор.

Platform V Orchestrator for Security Services поставляется как самостоятельный продукт и может интегрироваться в существующую инфраструктуру информационной безопасности заказчика. Решение поддерживает локальное развертывание и работу в изолированных средах: частных облаках и выделенных контурах обработки данных.

Реклама, 18+. ООО « Сбертех». ИНН 7736632467
ERID: 
2VfnxxYDDbr

RSS: Новости на портале Anti-Malware.ru