


App Store фиксирует каждое нажатие ради персональных подборок

App Store фиксирует каждое нажатие ради персональных подборок

App Store фиксирует каждое нажатие ради персональных подборок

На прошлой неделе Apple представила новую функцию App Store под названием Personalized Collections. Компания обещает, что пользователи будут получать более точные рекомендации приложений, а разработчики — дополнительные шансы попасть на глаза аудитории.

Но почти сразу после анонса вокруг новинки разгорелся спор о конфиденциальности.

Исследователи в области кибербезопасности из команды Mysk заявили, что для работы персональных рекомендаций Apple собирает огромный объём аналитических данных о действиях пользователей в App Store.

По их словам, магазин приложений фиксирует практически каждое взаимодействие пользователя — от нажатий на экран до поисковых запросов.

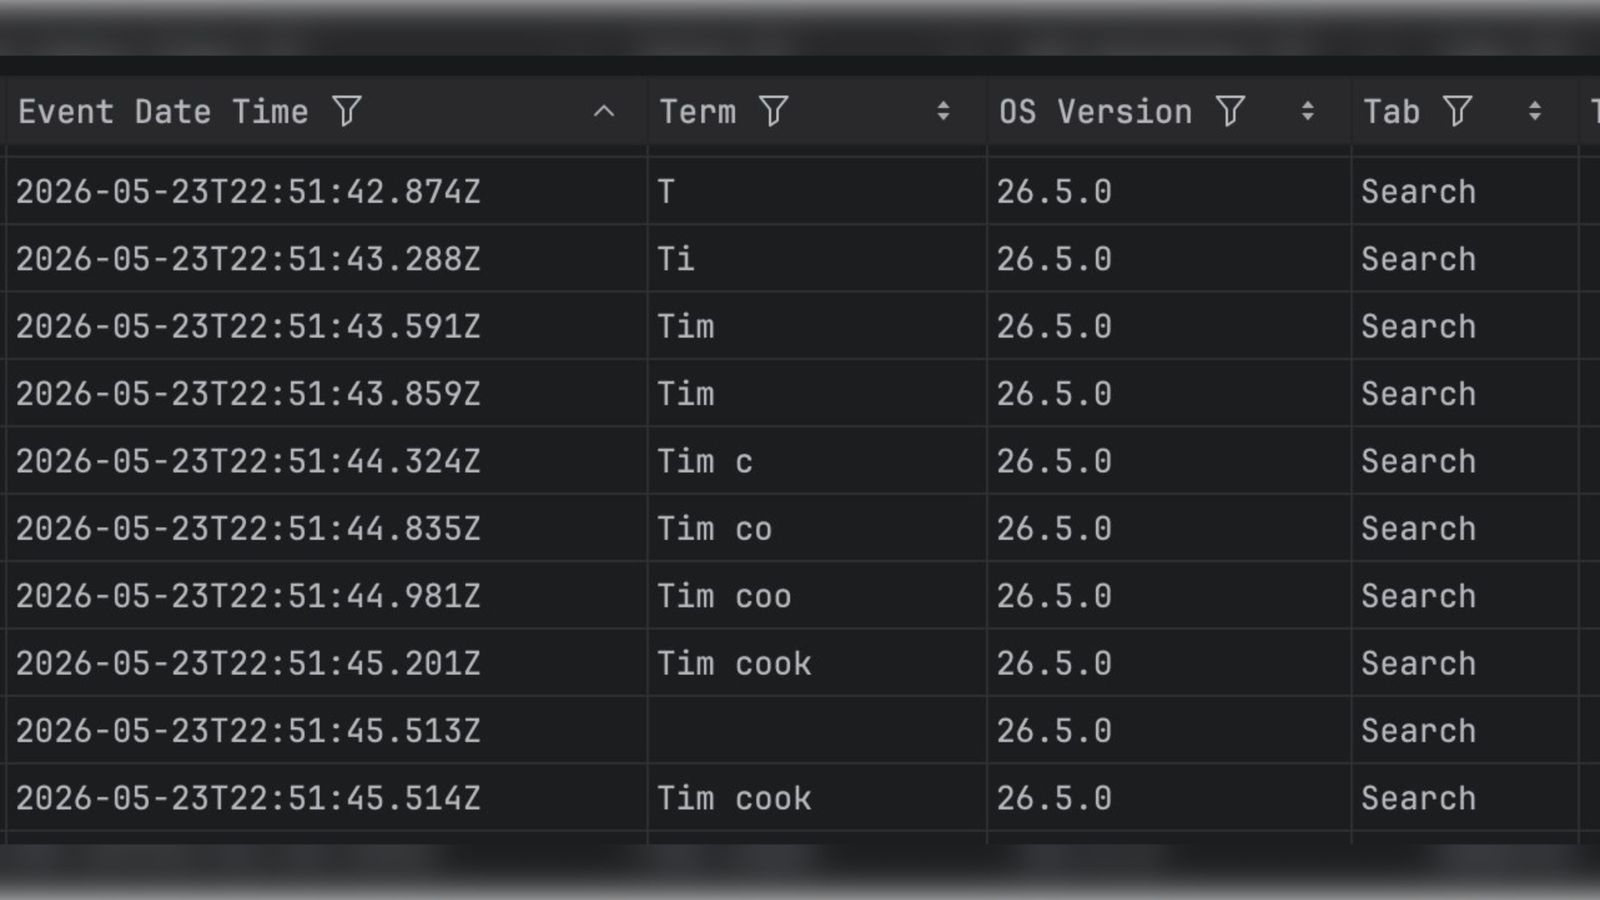
«Apple записывает каждое нажатие, и отключить это невозможно. Они даже могут вычислить скорость вашего набора текста», — утверждают исследователи.

В качестве примера они опубликовали фрагмент аналитических данных, которые, по их словам, App Store отправляет Apple после обычного поиска по запросу «Tim Cook». При этом речь идёт не о поисковой выдаче, а именно о служебной телеметрии.


Особое недовольство экспертов вызвал тот факт, что функция персонализированных рекомендаций работает по умолчанию. По их мнению, подобный механизм должен быть добровольным и включаться только с согласия пользователя.

Ситуацию усугубляет специфика экосистемы Apple. Если пользователю не нравятся настройки конфиденциальности в Apple Music, он может перейти, например, на Spotify. Но заменить App Store на iPhone нельзя — это единственный официальный магазин приложений для большинства владельцев устройств Apple.

Сами исследователи утверждают, что данные о действиях в App Store входят в пакет персональной информации, которую пользователь может запросить у Apple через сервис privacy.apple.com.

Пока Apple не комментировала претензии Mysk.

Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru