


App Store фиксирует каждое нажатие ради персональных подборок

App Store фиксирует каждое нажатие ради персональных подборок

App Store фиксирует каждое нажатие ради персональных подборок

На прошлой неделе Apple представила новую функцию App Store под названием Personalized Collections. Компания обещает, что пользователи будут получать более точные рекомендации приложений, а разработчики — дополнительные шансы попасть на глаза аудитории.

Но почти сразу после анонса вокруг новинки разгорелся спор о конфиденциальности.

Исследователи в области кибербезопасности из команды Mysk заявили, что для работы персональных рекомендаций Apple собирает огромный объём аналитических данных о действиях пользователей в App Store.

По их словам, магазин приложений фиксирует практически каждое взаимодействие пользователя — от нажатий на экран до поисковых запросов.

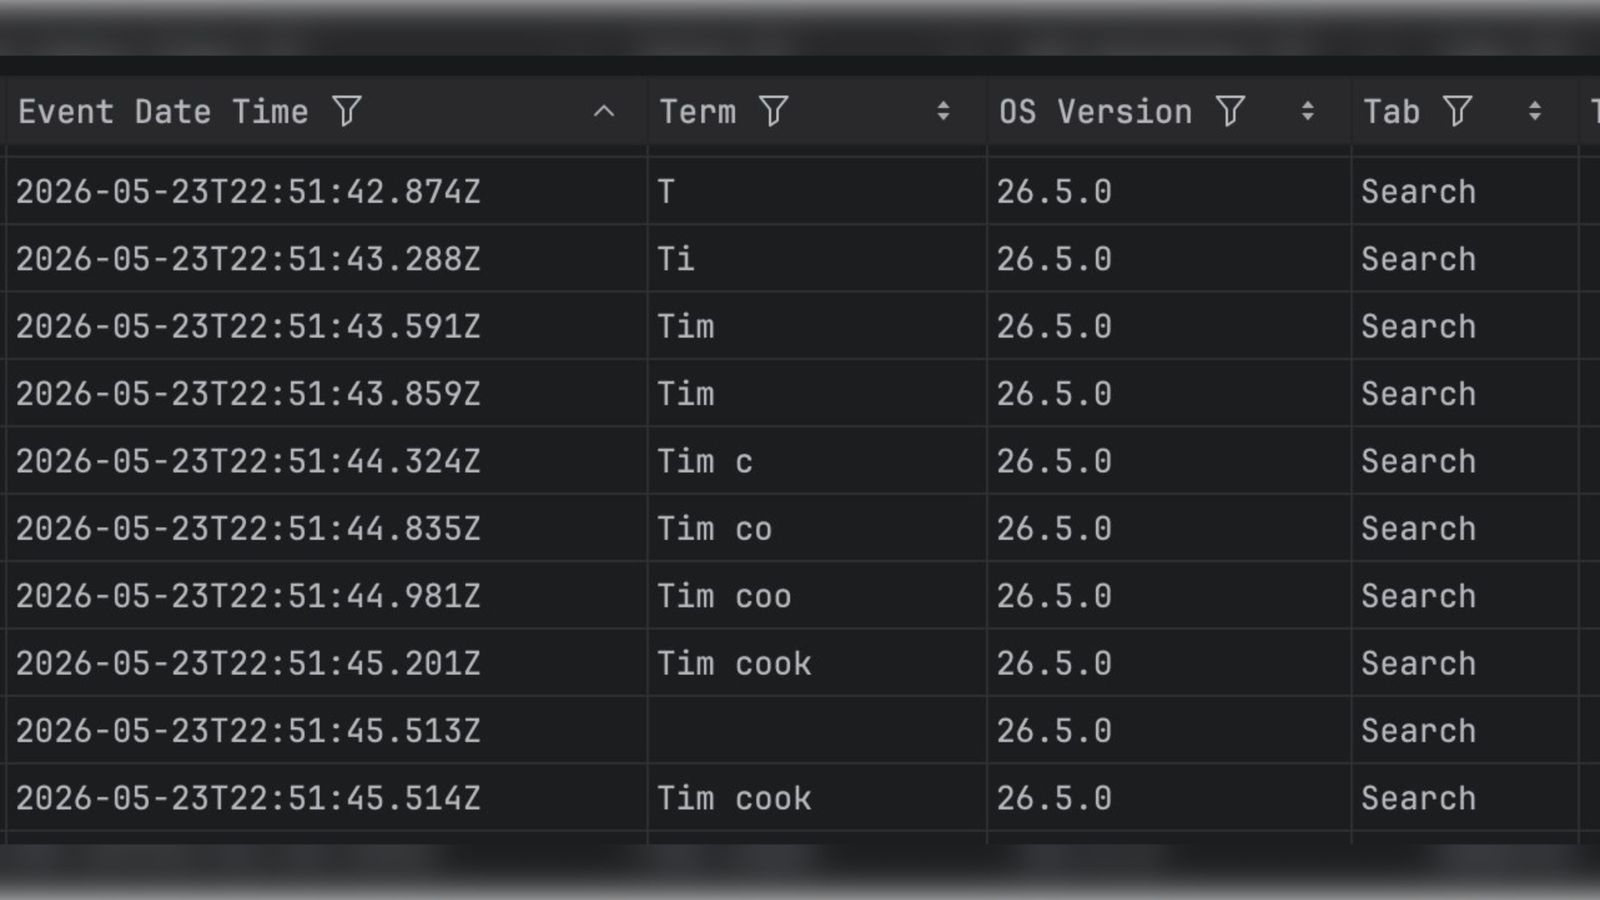
«Apple записывает каждое нажатие, и отключить это невозможно. Они даже могут вычислить скорость вашего набора текста», — утверждают исследователи.

В качестве примера они опубликовали фрагмент аналитических данных, которые, по их словам, App Store отправляет Apple после обычного поиска по запросу «Tim Cook». При этом речь идёт не о поисковой выдаче, а именно о служебной телеметрии.


Особое недовольство экспертов вызвал тот факт, что функция персонализированных рекомендаций работает по умолчанию. По их мнению, подобный механизм должен быть добровольным и включаться только с согласия пользователя.

Ситуацию усугубляет специфика экосистемы Apple. Если пользователю не нравятся настройки конфиденциальности в Apple Music, он может перейти, например, на Spotify. Но заменить App Store на iPhone нельзя — это единственный официальный магазин приложений для большинства владельцев устройств Apple.

Сами исследователи утверждают, что данные о действиях в App Store входят в пакет персональной информации, которую пользователь может запросить у Apple через сервис privacy.apple.com.

Пока Apple не комментировала претензии Mysk.

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru