


App Store фиксирует каждое нажатие ради персональных подборок

App Store фиксирует каждое нажатие ради персональных подборок

App Store фиксирует каждое нажатие ради персональных подборок

На прошлой неделе Apple представила новую функцию App Store под названием Personalized Collections. Компания обещает, что пользователи будут получать более точные рекомендации приложений, а разработчики — дополнительные шансы попасть на глаза аудитории.

Но почти сразу после анонса вокруг новинки разгорелся спор о конфиденциальности.

Исследователи в области кибербезопасности из команды Mysk заявили, что для работы персональных рекомендаций Apple собирает огромный объём аналитических данных о действиях пользователей в App Store.

По их словам, магазин приложений фиксирует практически каждое взаимодействие пользователя — от нажатий на экран до поисковых запросов.

«Apple записывает каждое нажатие, и отключить это невозможно. Они даже могут вычислить скорость вашего набора текста», — утверждают исследователи.

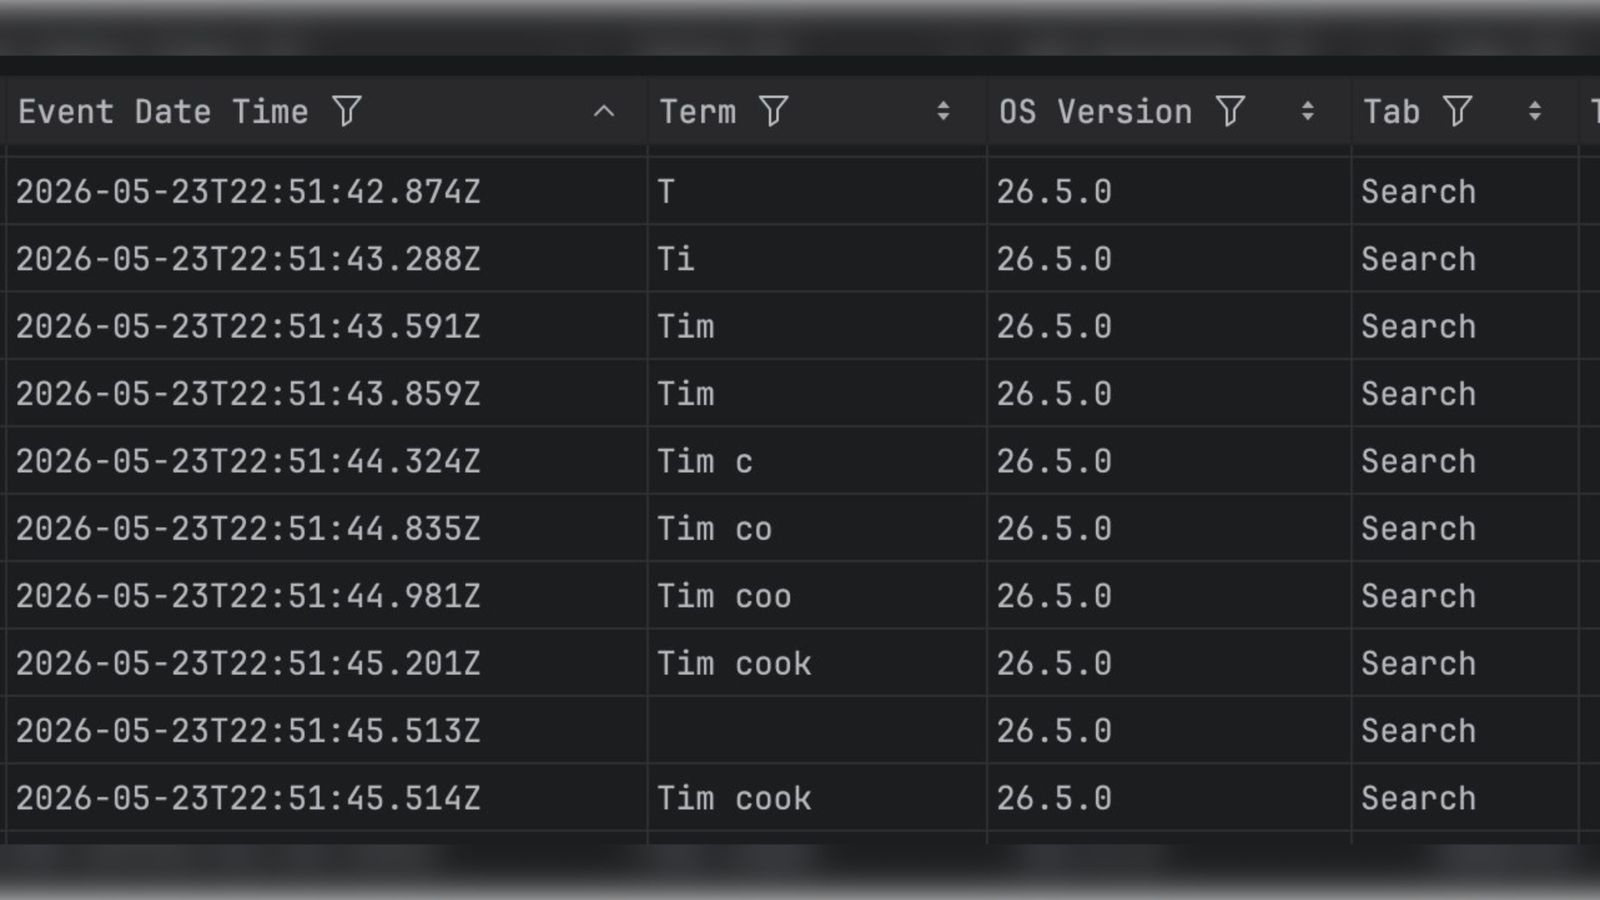
В качестве примера они опубликовали фрагмент аналитических данных, которые, по их словам, App Store отправляет Apple после обычного поиска по запросу «Tim Cook». При этом речь идёт не о поисковой выдаче, а именно о служебной телеметрии.


Особое недовольство экспертов вызвал тот факт, что функция персонализированных рекомендаций работает по умолчанию. По их мнению, подобный механизм должен быть добровольным и включаться только с согласия пользователя.

Ситуацию усугубляет специфика экосистемы Apple. Если пользователю не нравятся настройки конфиденциальности в Apple Music, он может перейти, например, на Spotify. Но заменить App Store на iPhone нельзя — это единственный официальный магазин приложений для большинства владельцев устройств Apple.

Сами исследователи утверждают, что данные о действиях в App Store входят в пакет персональной информации, которую пользователь может запросить у Apple через сервис privacy.apple.com.

Пока Apple не комментировала претензии Mysk.

Подпишитесь на новости

Swordfish Security привлекла инвестиции на защиту ИИ, безопасную разработку

На защиту искусственного интеллекта выделяют всё больше вполне человеческих денег. Фонд Pre-IPO 2 под управлением «ВИМ Инвестиций» приобрёл миноритарную долю в Swordfish Security. Группа планирует направить привлечённые средства на развитие продуктов для защиты ИИ-систем и безопасной разработки ПО.

Покупку 42,152% в группе подтвердил представитель «ВИМ Инвестиций» Магомед Асхабов. Сумму сделки он раскрывать не стал.

Swordfish Security совмещает консалтинг и разработку инструментов безопасности. В группу входит AppSec Solutions — создатель продуктов для DevSecOps и AI Security. Есть и собственный фреймворк Swordfish SAIMM для оценки зрелости защиты ИИ-систем.

По заявлению группы, инвестиции позволят ускорить продуктовую разработку: сократить путь от запроса заказчика до релиза и быстрее выпускать новые сценарии защиты. При этом менять стратегию бизнеса компания не собирается.

Спрос уже отражается в результатах: по итогам 2025 года выручка группы выросла на 52%, до 2,1 млрд рублей. В компании связывают рост в том числе с интересом заказчиков к безопасности ИИ.

RSS: Новости на портале Anti-Malware.ru