


Android 17 сломал Wi-Fi у некоторых приложений Google

Android 17 сломал Wi-Fi у некоторых приложений Google

Android 17 сломал Wi-Fi у некоторых приложений Google

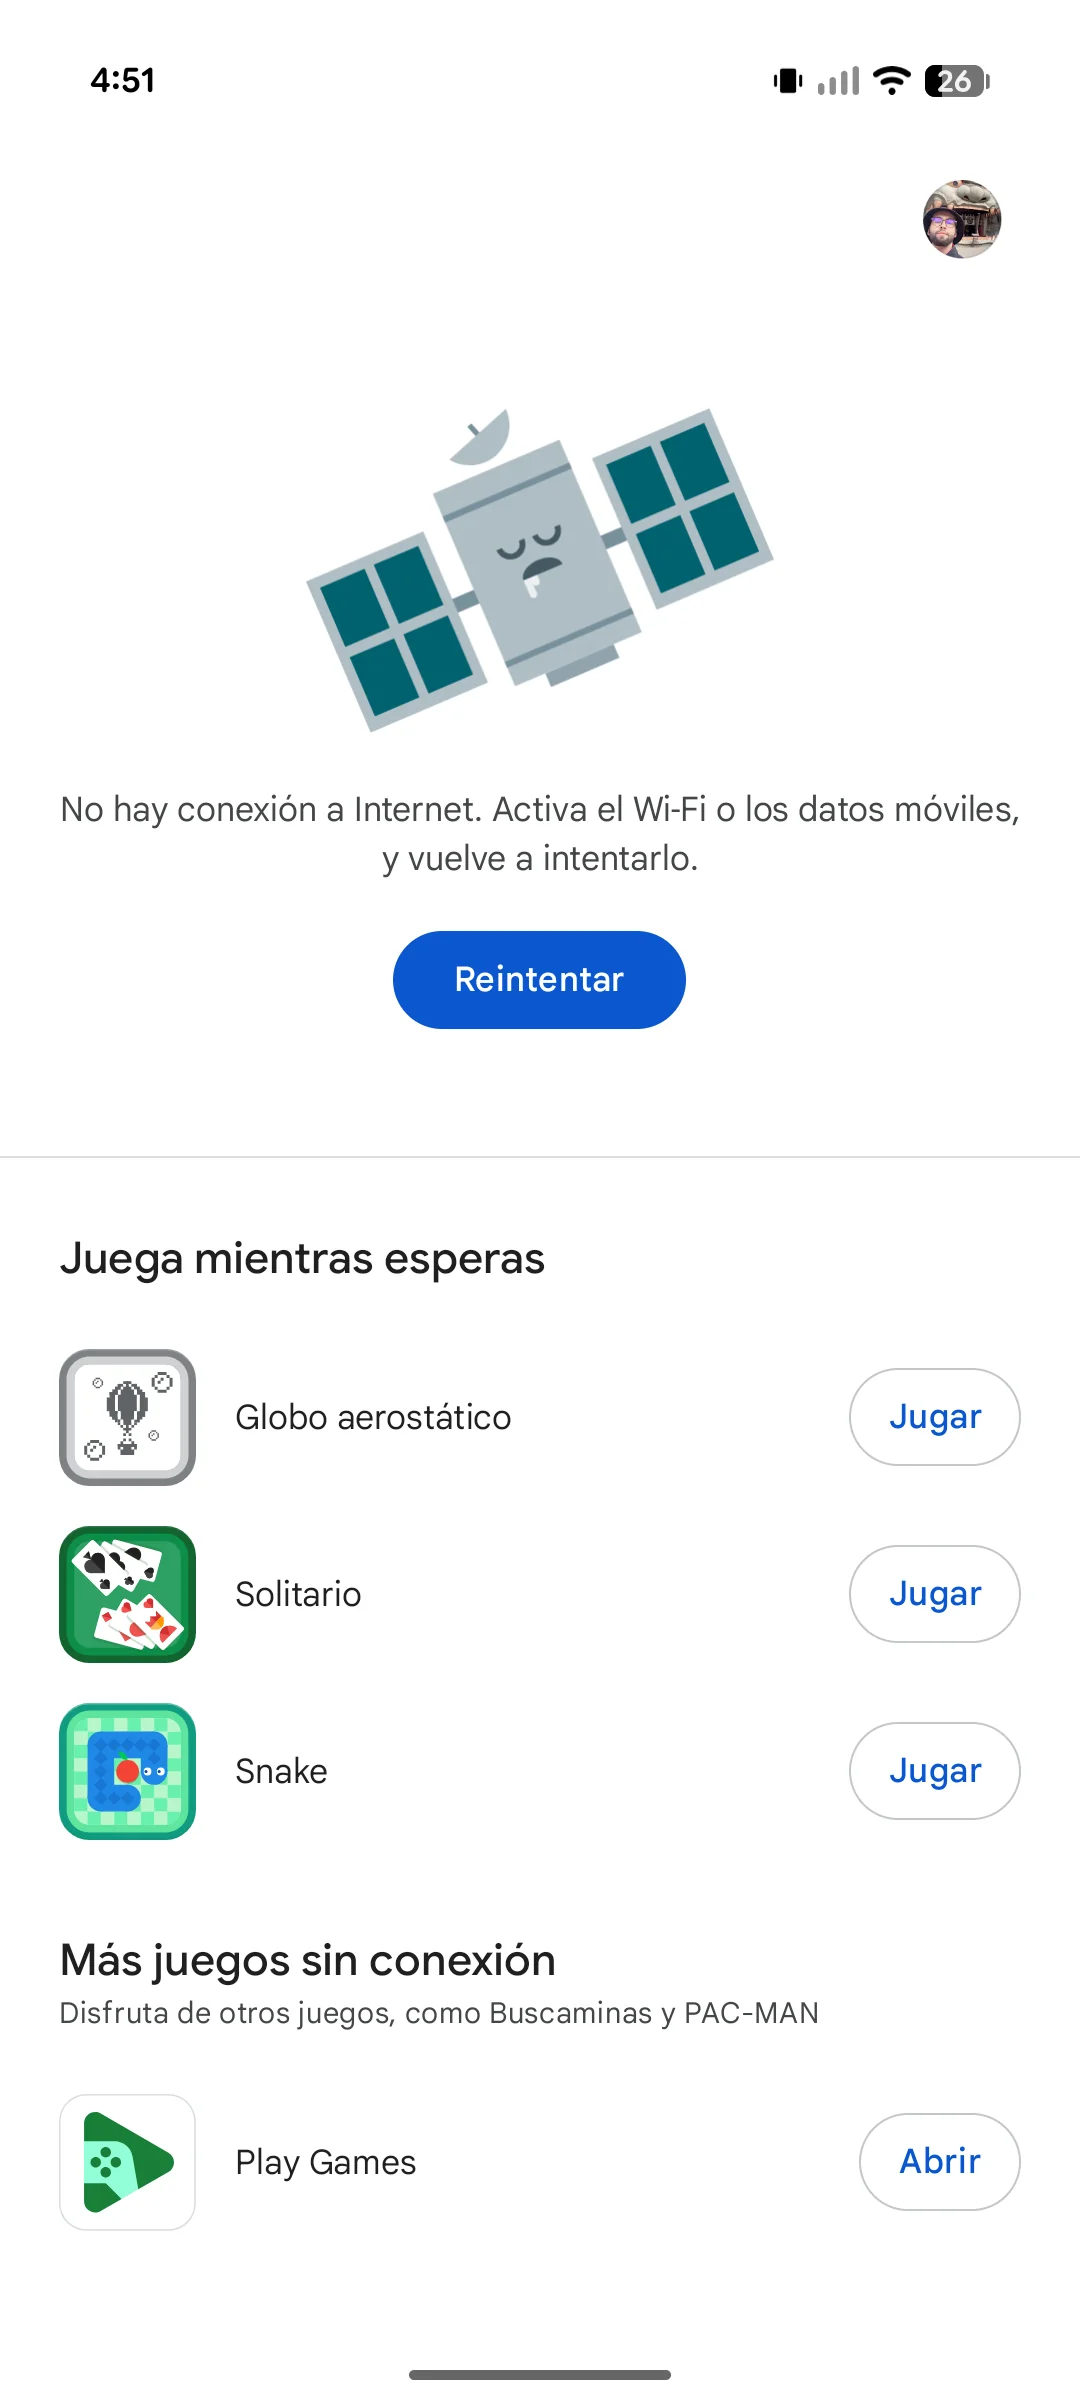
Релиз Android 17 оказался не таким гладким, как хотелось бы пользователям. Владельцы смартфонов Pixel начали массово жаловаться на странную проблему с Wi-Fi, которая появилась сразу после обновления. Телефон показывает, что подключён к домашней сети Wi-Fi, интернет вроде бы есть, но часть приложений ведёт себя так, будто соединения вообще нет.

При этом после включения мобильного интернета всё внезапно начинает работать нормально.

Сообщения о проблеме появились на Reddit. Жалобы поступают от владельцев разных моделей — от Pixel 7 до новых Pixel 10.

Судя по отзывам, сильнее всего пострадали приложения Google. Некоторые из них перестают корректно загружать данные через Wi-Fi, хотя другие программы могут продолжать работать без каких-либо проблем.


Пользователи уже пытаются найти причину самостоятельно. Одна из самых популярных версий связана с поддержкой IPv6. Некоторые владельцы Pixel утверждают, что после включения IPv6 на домашнем роутере проблема исчезает.

Однако всё не так просто. Журналисты Android Authority попытались воспроизвести сбой, отключив IPv6 и мобильную передачу данных, но повторить ошибку не смогли. Поэтому пока неясно, является ли IPv6 реальной причиной или лишь одним из факторов.

Особенно неприятно выглядит тот факт, что Android 17 несколько месяцев проходил публичное бета-тестирование. Кроме того, система проверялась в рамках программы Android Canary. Тем не менее ошибка каким-то образом добралась до финального релиза.

Пока Google официально не комментировала ситуацию и не выпускала исправлений. Пользователям остаётся либо ждать патч, либо экспериментировать с настройками роутера и мобильной сети.

Подпишитесь на новости

Код Безопасности связал Secret Net EDR с контролем удаленного доступа

Правильный пароль еще не означает, что компьютеру можно доверять. «Код Безопасности» представил связку Secret Net EDR и «Континент ZTN»: при обнаружении угрозы на рабочей станции система блокирует удаленный доступ к корпоративным ресурсам.

По сообщению компании, интеграция закрывает разрыв между защитой устройства и сетевым подключением.

В классической схеме средство защиты видит подозрительную активность на компьютере, а шлюз проверяет подключение, но не располагает полной картиной состояния хоста. В итоге успешная аутентификация может открыть дорогу и машине с признаками компрометации.

В новой связке «Континент ZTN» оценивает состояние устройства перед подключением и продолжает мониторинг всю рабочую сессию. Secret Net EDR анализирует активность хоста, выявляет аномалии и позволяет управлять защитой рабочих станций через единую консоль с одним агентом. Если фиксируется угроза, удаленный доступ блокируется автоматически.

Бандл рассчитан прежде всего на организации, которые уже используют NGFW «Континент 4» или АПКШ «Континент 3». По заявлению разработчика, интеграция дополняет существующую инфраструктуру и не требует ее замены.

Secret Net EDR опирается на технологии Secret Net Studio, применяемого в российских госструктурах и на объектах КИИ. Главная идея связки — учитывать, кто подключается, и одновременно проверять, с какого устройства он это делает.

RSS: Новости на портале Anti-Malware.ru