


WhatsApp готовит для iPhone текстовые сообщения, открывающиеся один раз

WhatsApp готовит для iPhone текстовые сообщения, открывающиеся один раз

WhatsApp готовит для iPhone текстовые сообщения, открывающиеся один раз

В WhatsApp (принадлежит признанной экстремистской организацией корпорации Meta, запрещенной в России) продолжают экспериментировать с функциями для любителей конфиденциальности. Несколько недель назад стало известно, что мессенджер тестирует сообщения, которые исчезают сразу после прочтения. Теперь разработчики пошли ещё дальше.

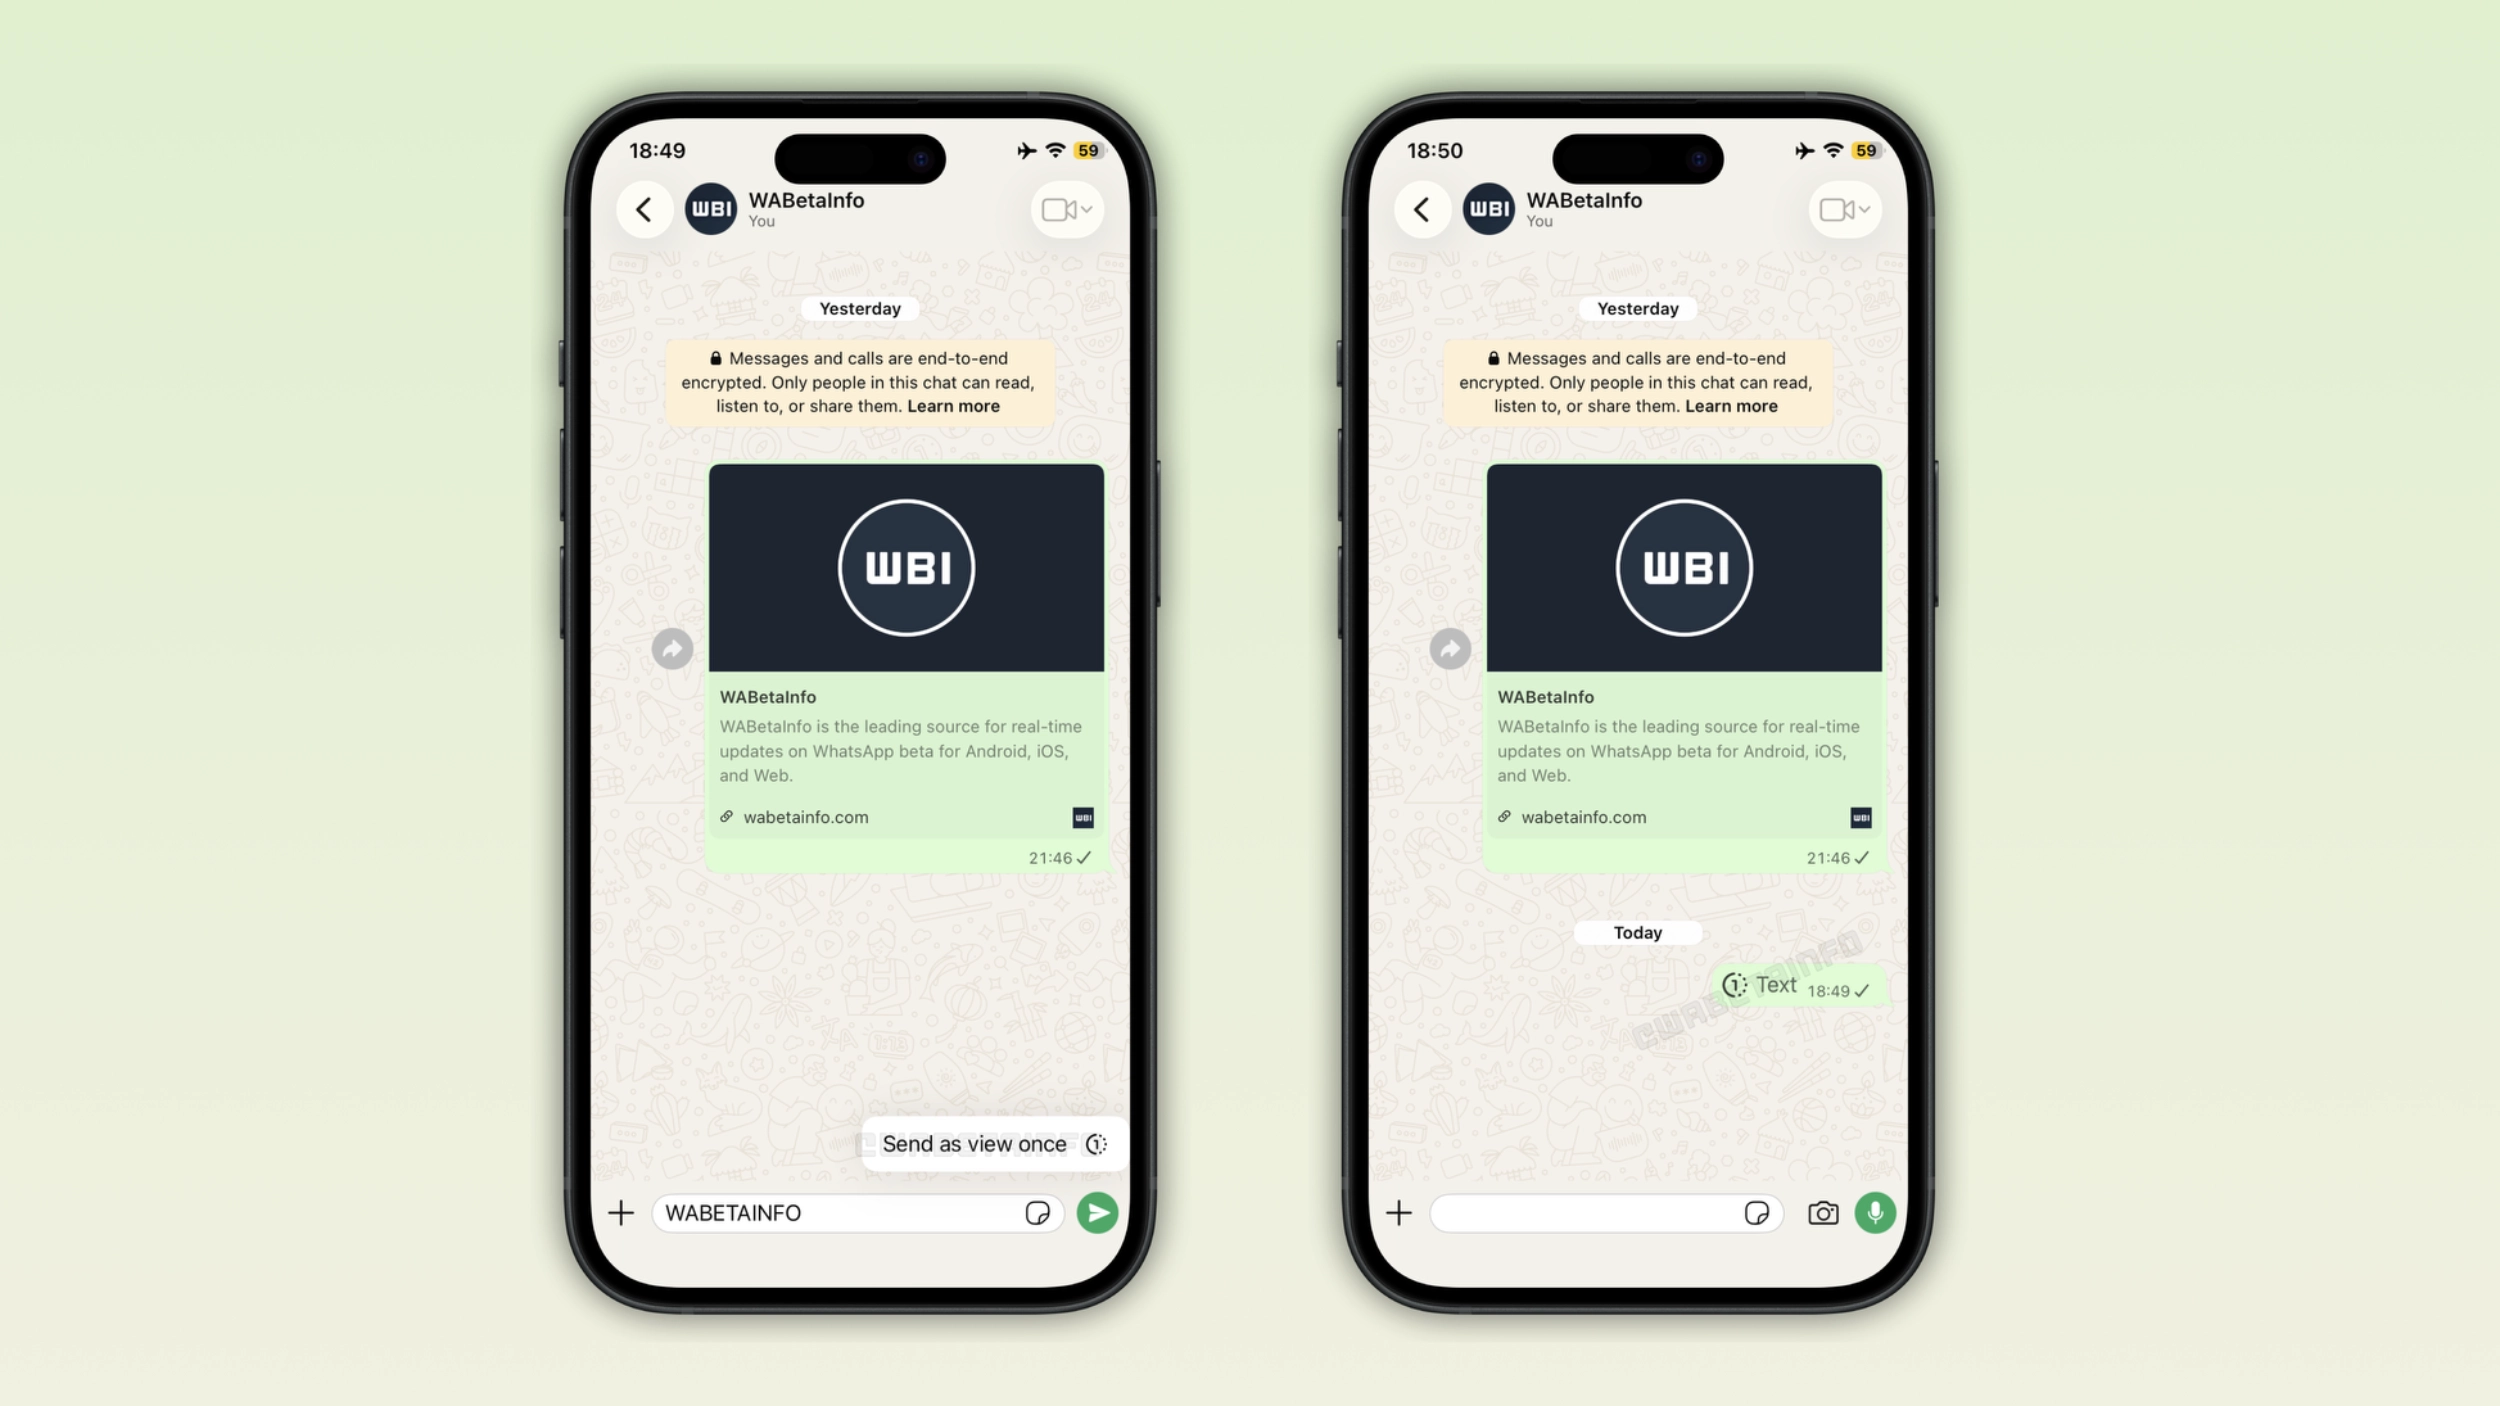
Как сообщает WABetaInfo, в WhatsApp работают над функцией одноразовых текстовых сообщений. По сути, это аналог режима «просмотреть один раз», который уже давно доступен для фотографий, видео и голосовых сообщений.

Судя по данным из тестовых сборок, отправить такое сообщение можно будет через дополнительное меню. После набора текста пользователю предложат удержать кнопку отправки и выбрать пункт Send as view once. Собеседник сможет открыть сообщение только один раз. После прочтения оно станет недоступным и исчезнет из чата.


Функция будет работать как в личных переписках, так и в групповых чатах. А вот для каналов её внедрять не планируют — логика публичных публикаций плохо сочетается с одноразовыми сообщениями.

Интересно, что сейчас некоторые пользователи уже обходят отсутствие такой возможности довольно странным способом: пишут текст на изображении и отправляют картинку в режиме однократного просмотра. Новая функция должна избавить от подобных костылей.

Параллельно WhatsApp продолжает развивать и обычные исчезающие сообщения. Помимо существующих таймеров на 24 часа, 7 дней и 90 дней, разработчики готовят режим After reading, при котором сообщение будет удаляться сразу после прочтения адресатом.

Пока одноразовые текстовые сообщения ещё не доступны даже большинству бета-тестеров. Однако появление функции в тестовых сборках обычно означает, что до публичного запуска остаются считаные месяцы.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru