


WhatsApp готовит для iPhone текстовые сообщения, открывающиеся один раз

WhatsApp готовит для iPhone текстовые сообщения, открывающиеся один раз

WhatsApp готовит для iPhone текстовые сообщения, открывающиеся один раз

В WhatsApp (принадлежит признанной экстремистской организацией корпорации Meta, запрещенной в России) продолжают экспериментировать с функциями для любителей конфиденциальности. Несколько недель назад стало известно, что мессенджер тестирует сообщения, которые исчезают сразу после прочтения. Теперь разработчики пошли ещё дальше.

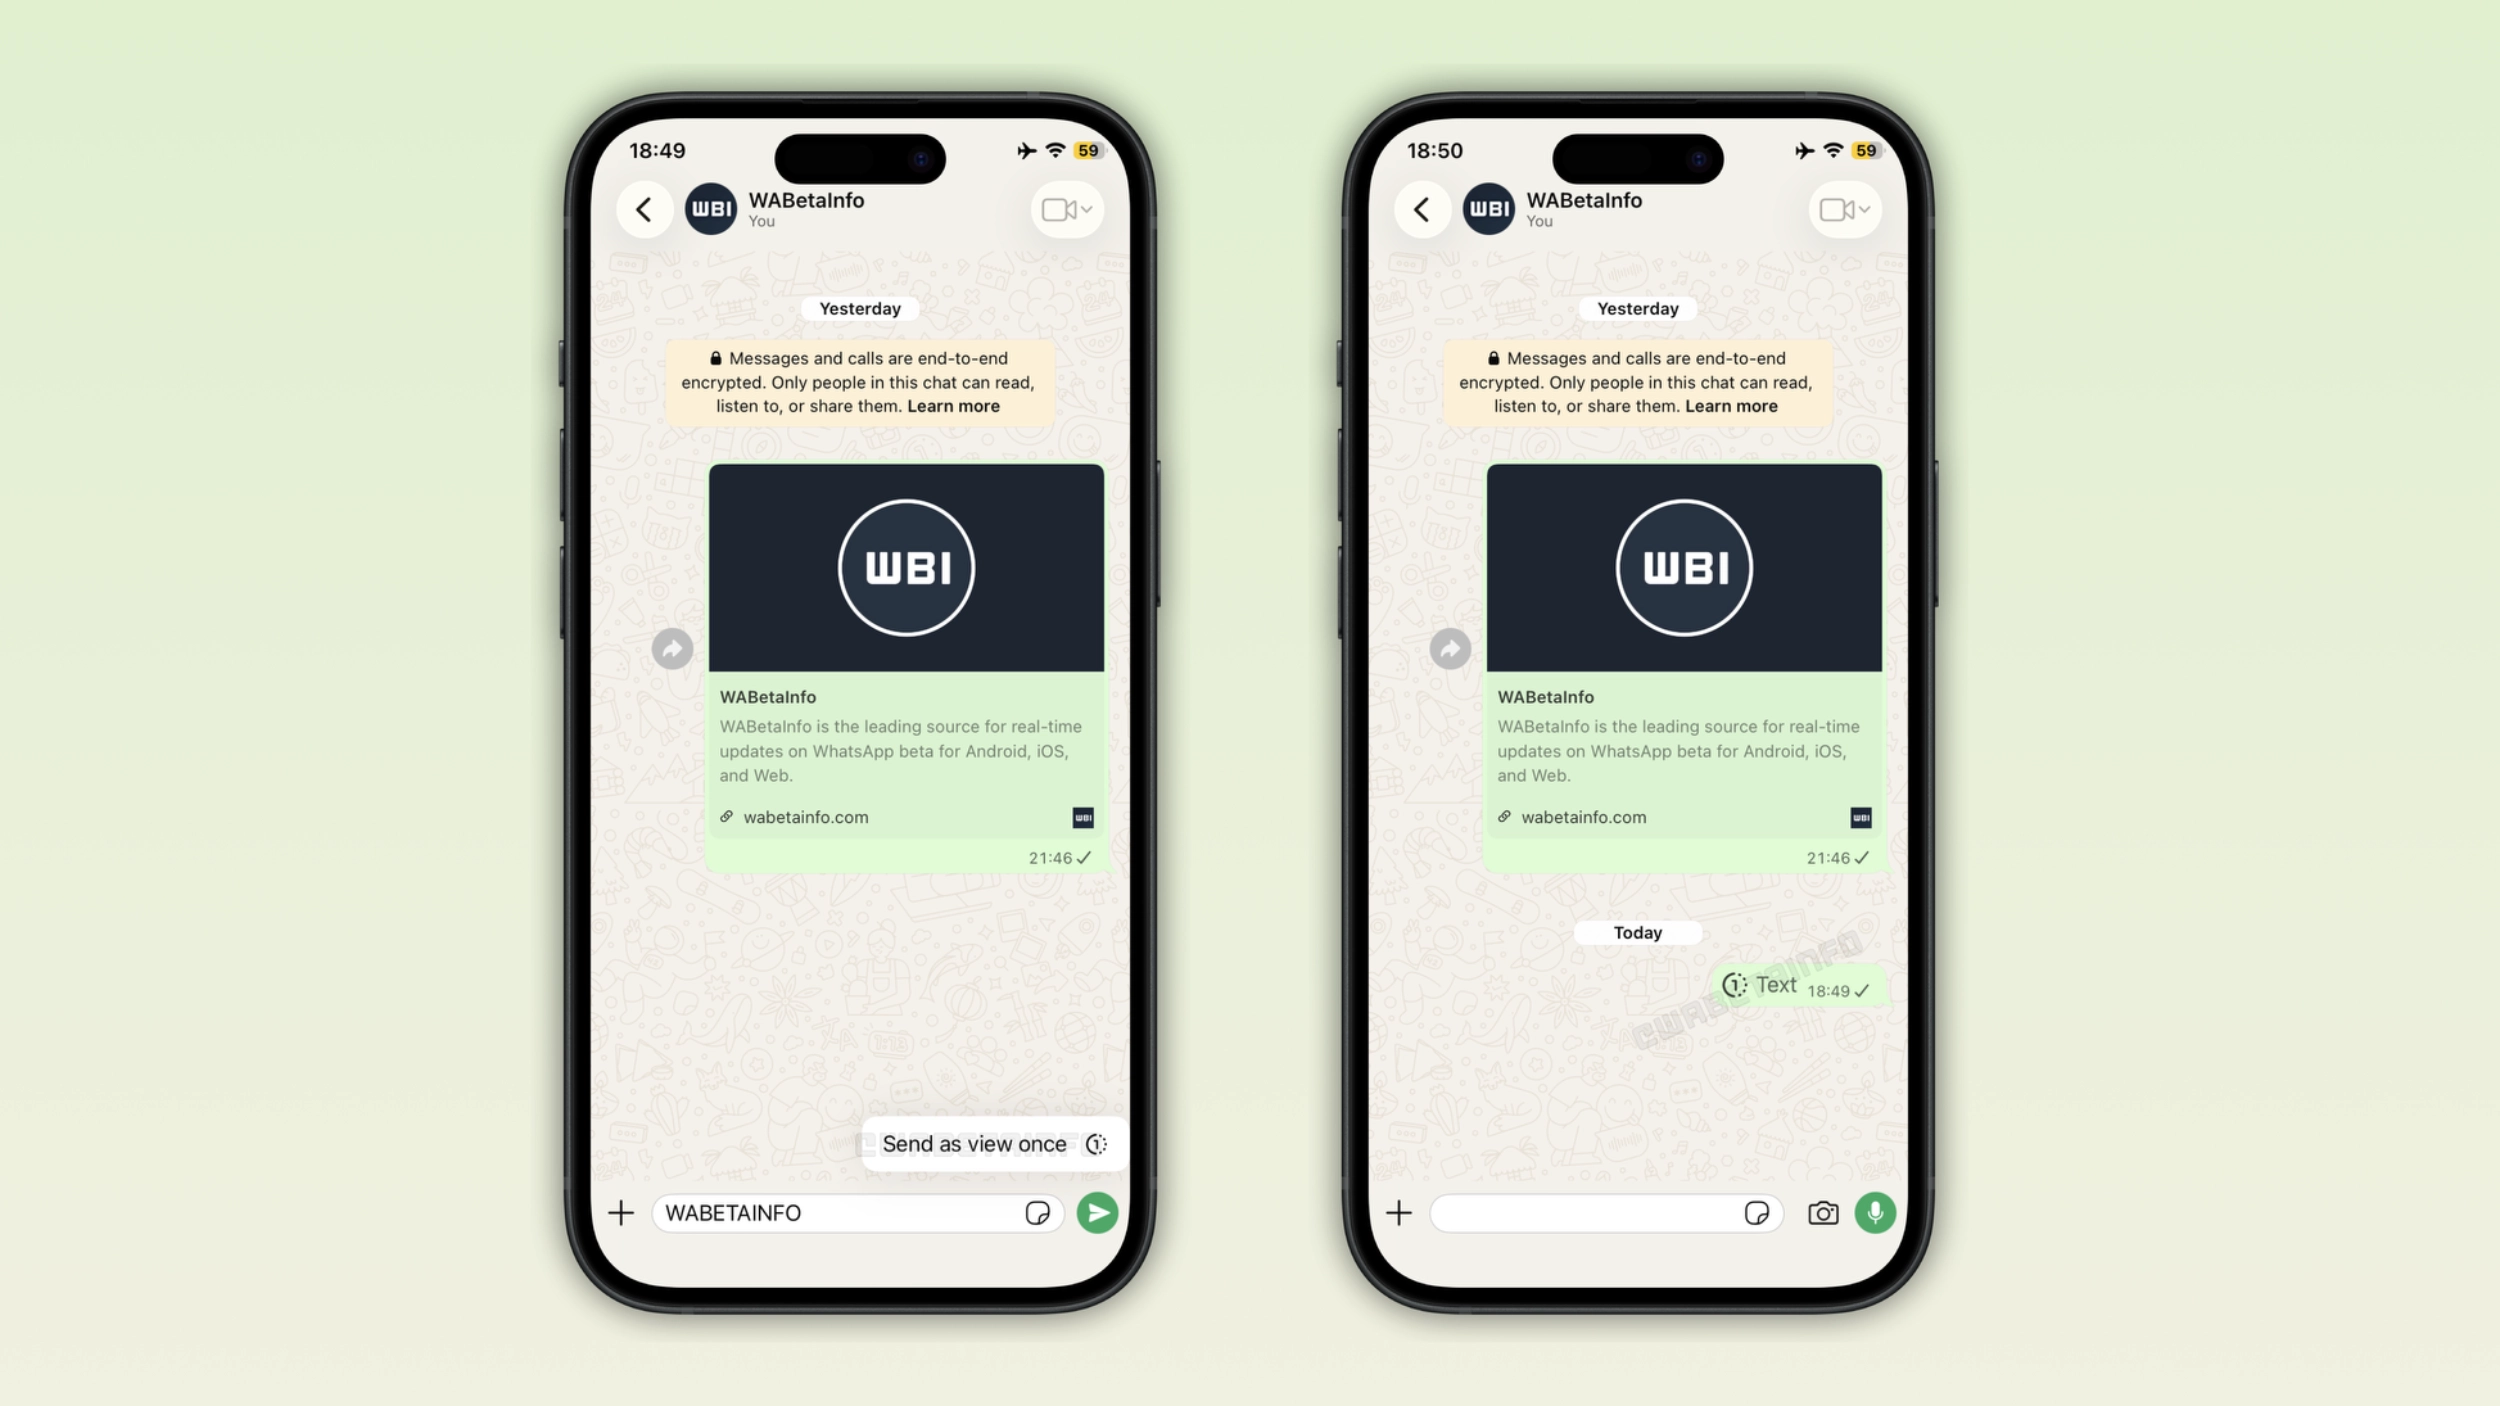
Как сообщает WABetaInfo, в WhatsApp работают над функцией одноразовых текстовых сообщений. По сути, это аналог режима «просмотреть один раз», который уже давно доступен для фотографий, видео и голосовых сообщений.

Судя по данным из тестовых сборок, отправить такое сообщение можно будет через дополнительное меню. После набора текста пользователю предложат удержать кнопку отправки и выбрать пункт Send as view once. Собеседник сможет открыть сообщение только один раз. После прочтения оно станет недоступным и исчезнет из чата.


Функция будет работать как в личных переписках, так и в групповых чатах. А вот для каналов её внедрять не планируют — логика публичных публикаций плохо сочетается с одноразовыми сообщениями.

Интересно, что сейчас некоторые пользователи уже обходят отсутствие такой возможности довольно странным способом: пишут текст на изображении и отправляют картинку в режиме однократного просмотра. Новая функция должна избавить от подобных костылей.

Параллельно WhatsApp продолжает развивать и обычные исчезающие сообщения. Помимо существующих таймеров на 24 часа, 7 дней и 90 дней, разработчики готовят режим After reading, при котором сообщение будет удаляться сразу после прочтения адресатом.

Пока одноразовые текстовые сообщения ещё не доступны даже большинству бета-тестеров. Однако появление функции в тестовых сборках обычно означает, что до публичного запуска остаются считаные месяцы.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru