


WhatsApp готовит для iPhone текстовые сообщения, открывающиеся один раз

WhatsApp готовит для iPhone текстовые сообщения, открывающиеся один раз

WhatsApp готовит для iPhone текстовые сообщения, открывающиеся один раз

В WhatsApp (принадлежит признанной экстремистской организацией корпорации Meta, запрещенной в России) продолжают экспериментировать с функциями для любителей конфиденциальности. Несколько недель назад стало известно, что мессенджер тестирует сообщения, которые исчезают сразу после прочтения. Теперь разработчики пошли ещё дальше.

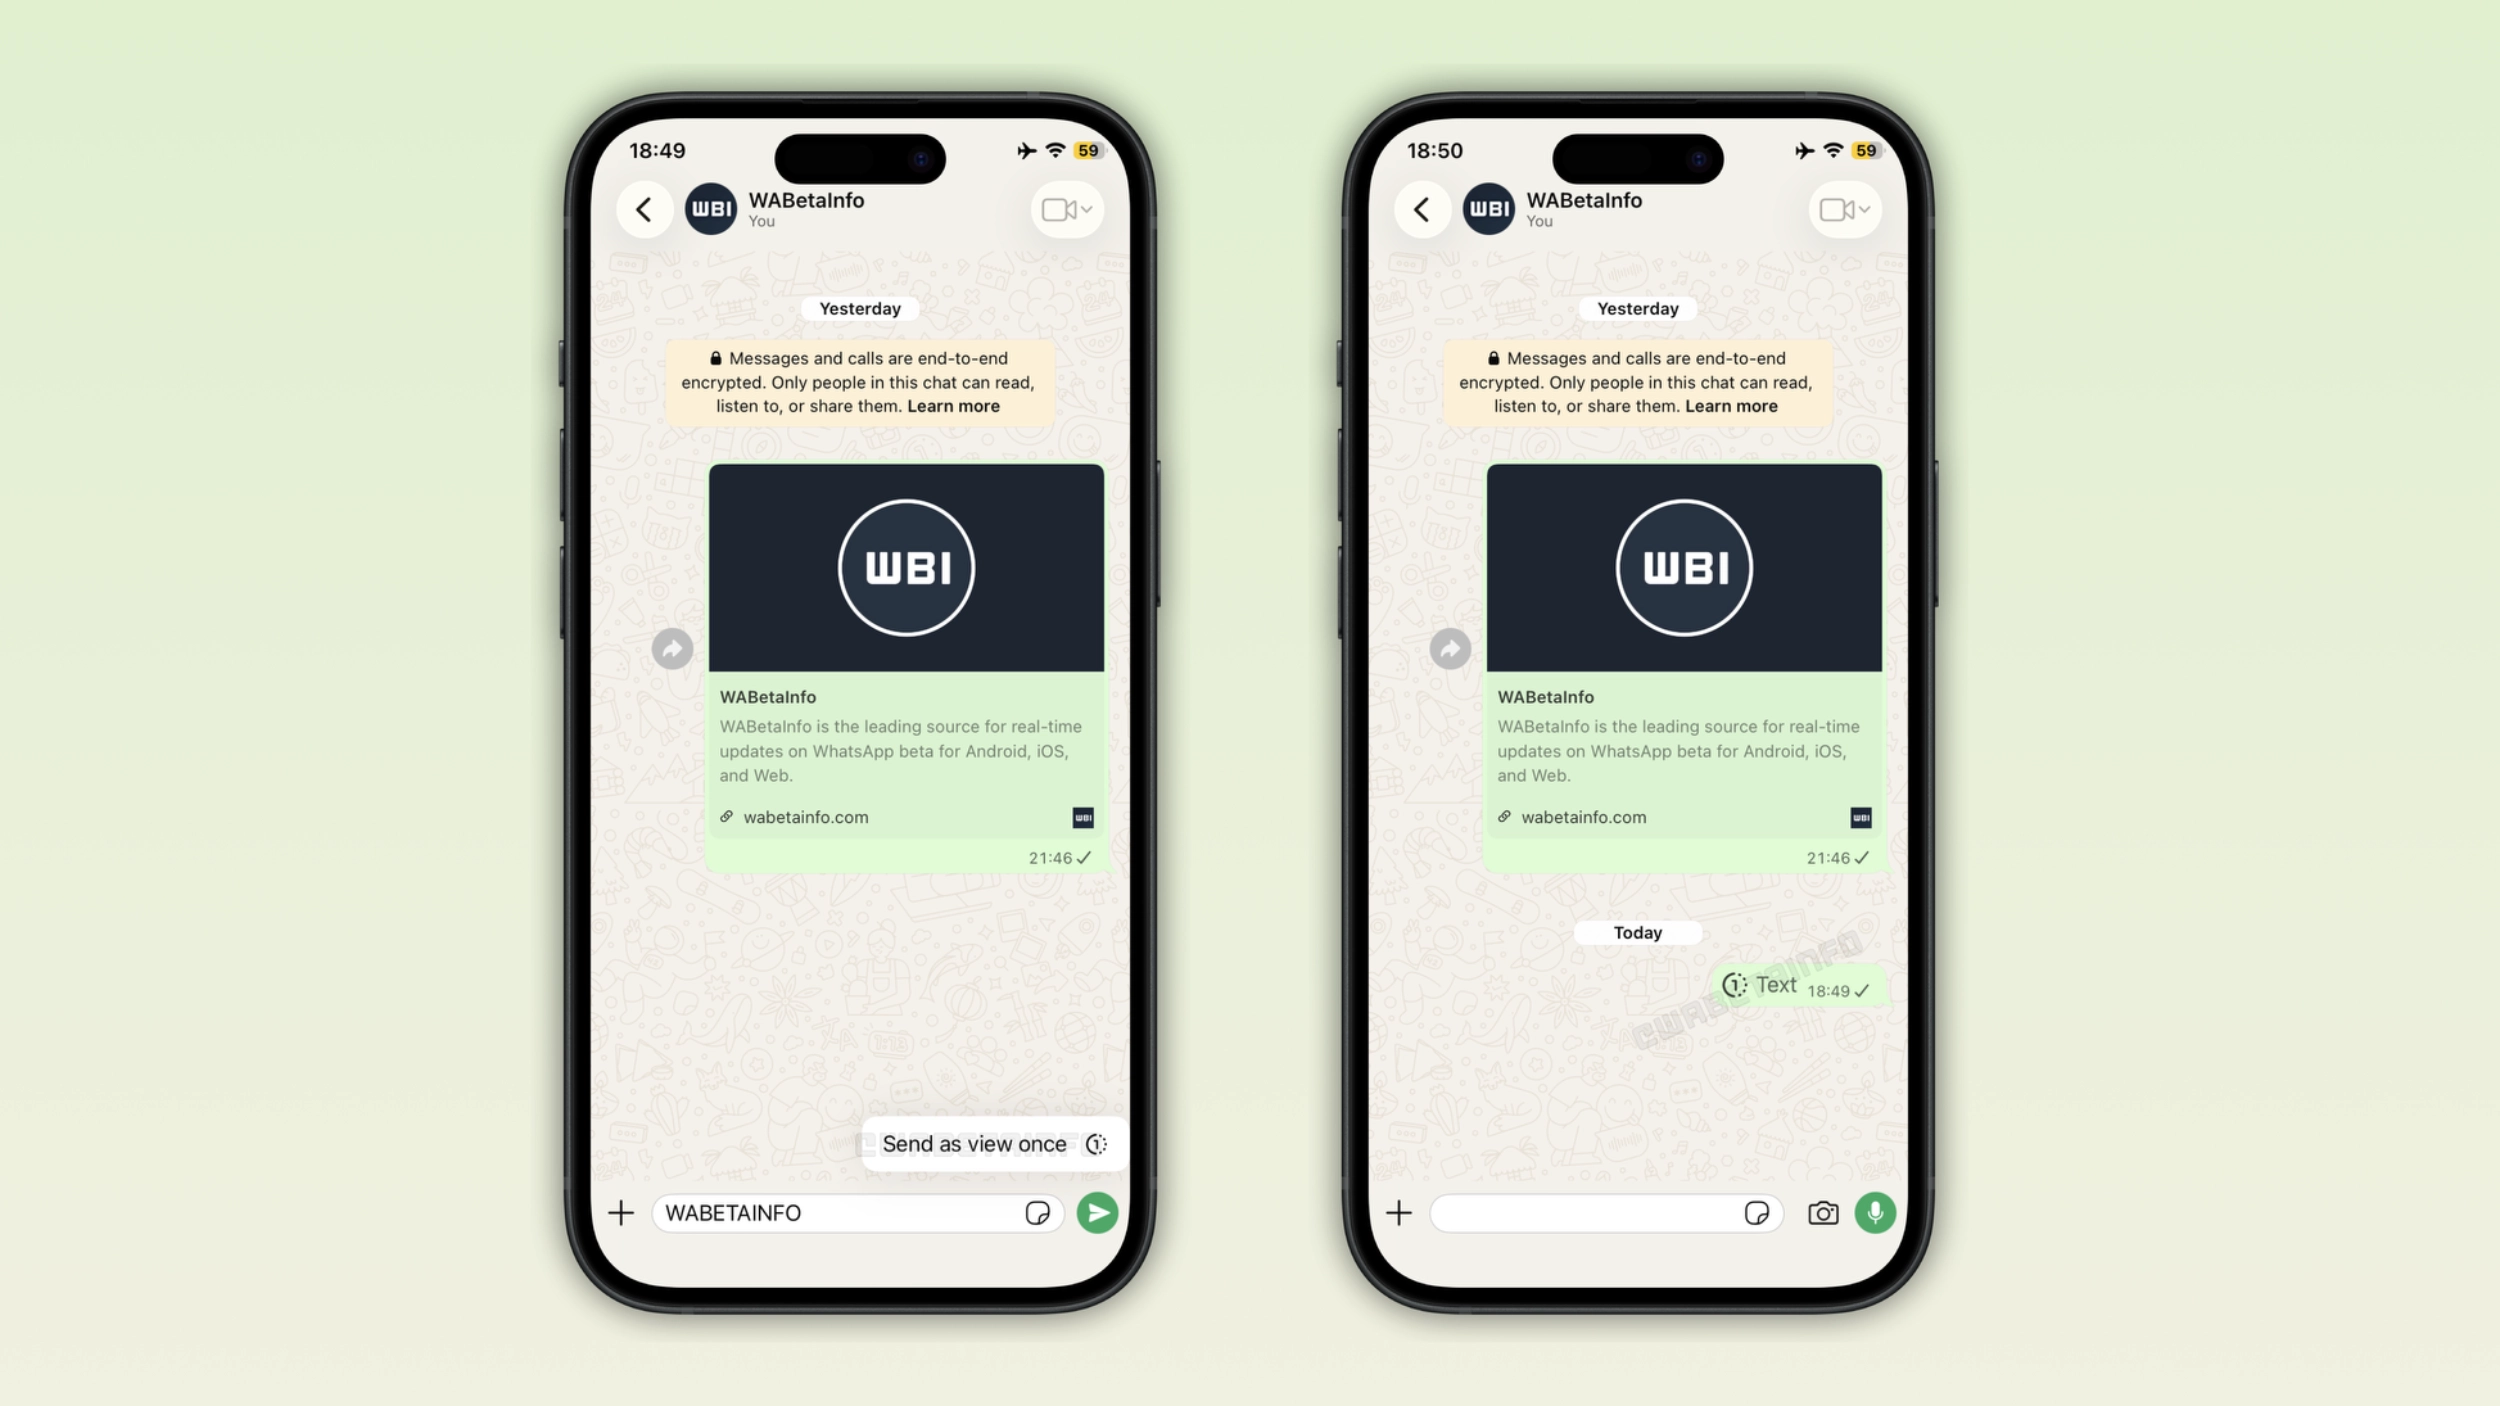
Как сообщает WABetaInfo, в WhatsApp работают над функцией одноразовых текстовых сообщений. По сути, это аналог режима «просмотреть один раз», который уже давно доступен для фотографий, видео и голосовых сообщений.

Судя по данным из тестовых сборок, отправить такое сообщение можно будет через дополнительное меню. После набора текста пользователю предложат удержать кнопку отправки и выбрать пункт Send as view once. Собеседник сможет открыть сообщение только один раз. После прочтения оно станет недоступным и исчезнет из чата.


Функция будет работать как в личных переписках, так и в групповых чатах. А вот для каналов её внедрять не планируют — логика публичных публикаций плохо сочетается с одноразовыми сообщениями.

Интересно, что сейчас некоторые пользователи уже обходят отсутствие такой возможности довольно странным способом: пишут текст на изображении и отправляют картинку в режиме однократного просмотра. Новая функция должна избавить от подобных костылей.

Параллельно WhatsApp продолжает развивать и обычные исчезающие сообщения. Помимо существующих таймеров на 24 часа, 7 дней и 90 дней, разработчики готовят режим After reading, при котором сообщение будет удаляться сразу после прочтения адресатом.

Пока одноразовые текстовые сообщения ещё не доступны даже большинству бета-тестеров. Однако появление функции в тестовых сборках обычно означает, что до публичного запуска остаются считаные месяцы.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru