


Новый Android-троян ворует ПИН-коды и СМС через фальшивый Play Protect

Новый Android-троян ворует ПИН-коды и СМС через фальшивый Play Protect

Новый Android-троян ворует ПИН-коды и СМС через фальшивый Play Protect

Исследователи из Zimperium обнаружили новый банковский троян для Android под названием Rokarolla. Судя по возможностям зловреда, его создатели решили не мелочиться: вредоносная программа поддерживает 137 удалённых команд и способна практически полностью захватить контроль над смартфоном жертвы.

Основная цель Rokarolla — банковские приложения и криптокошельки. В списке целей исследователи насчитали 217 финансовых и криптовалютных сервисов.

Распространяется троян через поддельные сайты, которые маскируются под популярные приложения вроде TikTok или Google Chrome. Пользователю предлагают скачать программу, после чего на устройство попадает дроппер, выдающий себя за Google Play Protect.

Получив необходимые разрешения через службу специальных возможностей Android, троян начинает работать. Одной из первых его команд становится отключение настоящего Google Play Protect.


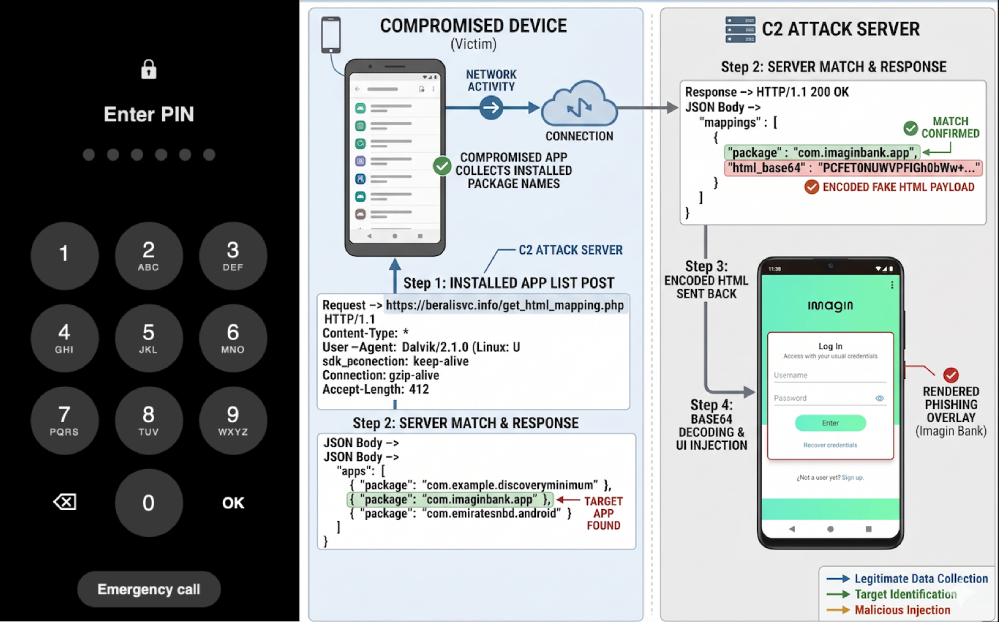
Для кражи данных Rokarolla использует классическую схему с оверлеями. Когда пользователь открывает банковское приложение, поверх него появляется фальшивая страница входа, визуально неотличимая от настоящей. Всё, что вводит жертва — логины, пароли, номера карт и другие данные — сразу отправляется злоумышленникам.

Кроме того, троян умеет подменять экран блокировки Android. Таким образом он может похищать ПИН-коды, графические ключи и пароли для разблокировки устройства.

В арсенале Rokarolla также есть кейлоггер, перехватчик уведомлений, доступ к контактам и полный контроль над СМС. Зловред способен читать сообщения, отправлять их самостоятельно и даже блокировать входящие звонки. Это позволяет перехватывать одноразовые банковские коды и мешать службе безопасности банка связаться с владельцем устройства.

Не забыли злоумышленники и про криптовалюту. Троян незаметно меняет содержимое буфера обмена, подставляя адреса кошельков атакующих вместо тех, которые пользователь скопировал сам.

По данным Zimperium, Rokarolla использует несколько резервных серверов управления и может быстро переключаться между ними. Поэтому простая блокировка одного домена проблему не решает.

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru