


Троян Android.MagicAd пролез в официальные магазины Xiaomi и Samsung

Троян Android.MagicAd пролез в официальные магазины Xiaomi и Samsung

Троян Android.MagicAd пролез в официальные магазины Xiaomi и Samsung

Пользователям Android снова напомнили, что даже официальный магазин приложений не всегда гарантирует безопасность. Специалисты «Доктор Веб» обнаружили семейство троянов Android.MagicAd, которое научилось показывать рекламу поверх других приложений, обходя встроенные защитные механизмы операционной системы.

Особенность Android.MagicAd в том, что он действует максимально скрытно. Вредоносный код хранится внутри зашифрованных нативных библиотек и расшифровывается только во время работы приложения.

Перед активацией троян проверяет окружение: ищет признаки виртуальных машин, анализирует способ установки приложения и даже проверяет IP-адрес устройства. Если всё выглядит безопасно для злоумышленников, вредонос приступает к работе.

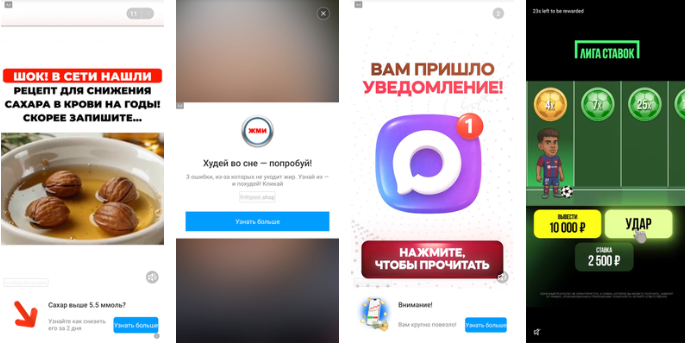
После запуска Android.MagicAd скрывает свою иконку, создаёт фоновые службы и начинает демонстрировать рекламные баннеры. Причём делает это без разрешения SYSTEM_ALERT_WINDOW, которое обычно требуется для вывода окон поверх других приложений.


Вместо этого троян использует целый набор нестандартных приёмов. Например, на устройствах Xiaomi он взаимодействует с браузером Mi Browser и компонентами MIUI, на смартфонах Vivo использует системные сервисы через механизм Binder, а на устройствах Amazon эксплуатирует домашний экран Fire TV.

Есть и универсальный метод. Вредонос запускает медиаплеер с практически нулевой громкостью, имитирует нажатие мультимедийных кнопок и использует системные механизмы управления воспроизведением как точку входа для показа рекламы. Со стороны всё выглядит как обычная работа мультимедийных функций Android.

По данным Doctor Web, заражённые приложения распространялись через официальный магазин Xiaomi GetApps, а также были замечены в Samsung Galaxy Store. Всего исследователи насчитали более 50 вредоносных приложений.

Авторы кампании старались не привлекать лишнего внимания. Приложения появлялись в магазинах на ограниченное время, затем удалялись и заменялись новыми программами от тех же разработчиков. Такой подход позволял поддерживать заражения и одновременно снижать риск обнаружения.

На данный момент вредоносные приложения уже удалены из каталогов, а связанные с ними учётные записи разработчиков перестали публиковать новые программы. Однако установленные ранее копии продолжают работать на устройствах пользователей.

Подпишитесь на новости

Для Android создали открытый клиент с копиями приложений за прокси

На Хабре представили Pocket Android — бесплатное приложение с открытым исходным кодом для запуска копий программ через прокси. Оно использует рабочий профиль Android: выбранные приложения получают отдельные данные и аккаунты, а программы в основном профиле продолжают работать напрямую.

Об устройстве проекта разработчик рассказал в публикации на Хабре. Pocket основан на коде Shelter.

Для каждой копии приложения можно назначить собственный прокси-сервер. Поддерживаются Hysteria 2 и VLESS с REALITY, импорт подписок и сохранение настроек в файл с паролем. Для подключения нужен собственный сервер или подписка совместимого провайдера.

Чтобы приложения не выходили в сеть мимо прокси при сбое соединения или перезагрузке смартфона, используются системные механизмы Always-on VPN и Lockdown. По описанию автора, при обрыве туннеля интернет для копий блокируется.


Рабочий профиль разделяет данные приложений, но сетевой стек ядра остаётся общим. При первом запуске копий потребуется заново войти в аккаунты: сессии из основного профиля не переносятся.

Pocket работает на Android 10 и новее. Если устройство уже использует корпоративный рабочий профиль, создать рядом ещё один не получится. Удаление профиля стирает данные всех приложений внутри него.

Исходники и APK доступны на GitHub. Проект находится в разработке; автор рекомендует проверять восстановление соединения и блокировку трафика на конкретном устройстве и прошивке.

RSS: Новости на портале Anti-Malware.ru