


Троян Android.MagicAd пролез в официальные магазины Xiaomi и Samsung

Троян Android.MagicAd пролез в официальные магазины Xiaomi и Samsung

Троян Android.MagicAd пролез в официальные магазины Xiaomi и Samsung

Пользователям Android снова напомнили, что даже официальный магазин приложений не всегда гарантирует безопасность. Специалисты «Доктор Веб» обнаружили семейство троянов Android.MagicAd, которое научилось показывать рекламу поверх других приложений, обходя встроенные защитные механизмы операционной системы.

Особенность Android.MagicAd в том, что он действует максимально скрытно. Вредоносный код хранится внутри зашифрованных нативных библиотек и расшифровывается только во время работы приложения.

Перед активацией троян проверяет окружение: ищет признаки виртуальных машин, анализирует способ установки приложения и даже проверяет IP-адрес устройства. Если всё выглядит безопасно для злоумышленников, вредонос приступает к работе.

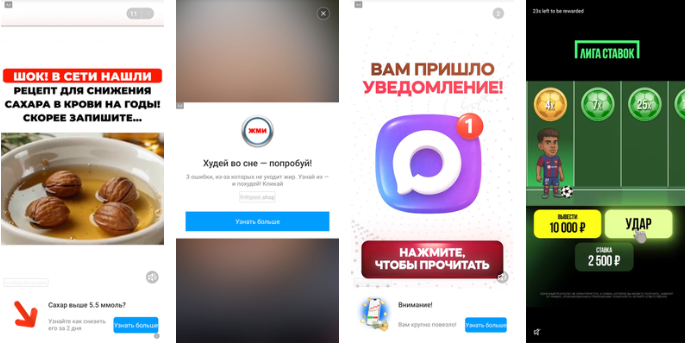
После запуска Android.MagicAd скрывает свою иконку, создаёт фоновые службы и начинает демонстрировать рекламные баннеры. Причём делает это без разрешения SYSTEM_ALERT_WINDOW, которое обычно требуется для вывода окон поверх других приложений.


Вместо этого троян использует целый набор нестандартных приёмов. Например, на устройствах Xiaomi он взаимодействует с браузером Mi Browser и компонентами MIUI, на смартфонах Vivo использует системные сервисы через механизм Binder, а на устройствах Amazon эксплуатирует домашний экран Fire TV.

Есть и универсальный метод. Вредонос запускает медиаплеер с практически нулевой громкостью, имитирует нажатие мультимедийных кнопок и использует системные механизмы управления воспроизведением как точку входа для показа рекламы. Со стороны всё выглядит как обычная работа мультимедийных функций Android.

По данным Doctor Web, заражённые приложения распространялись через официальный магазин Xiaomi GetApps, а также были замечены в Samsung Galaxy Store. Всего исследователи насчитали более 50 вредоносных приложений.

Авторы кампании старались не привлекать лишнего внимания. Приложения появлялись в магазинах на ограниченное время, затем удалялись и заменялись новыми программами от тех же разработчиков. Такой подход позволял поддерживать заражения и одновременно снижать риск обнаружения.

На данный момент вредоносные приложения уже удалены из каталогов, а связанные с ними учётные записи разработчиков перестали публиковать новые программы. Однако установленные ранее копии продолжают работать на устройствах пользователей.

Подпишитесь на новости

Более 50% магистральных линий связи в России перешагнули срок гарантии

Российскому интернету может понадобиться большой инфраструктурный ремонт. Более 50% магистральных волоконно-оптических линий связи по протяжённости уже превысили гарантированный срок службы в 25 лет.

Об этом пишут «Известия», ссылаясь на проект обновлённой Стратегии развития отрасли связи до 2035 года.

В документе Минцифры износ назван критическим: темпов обновления не хватает, а в ближайшие годы менять линии придётся быстрее. Между тем интернет-трафик в России за 2015-2025 годы вырос в десять раз — до 218,8 экзабайта.

Ухудшение характеристик волокна и повреждения кабеля увеличивают потери сигнала, затрудняют наращивание ёмкости и повышают риск отказов. Если резервного маршрута нет, авария может обернуться перебоями интернета.

Минцифры подчёркивает: исправные линии продолжают работать, а замену проводят по результатам диагностики. По данным ведомства, показатели надёжности магистральных сетей остаются в нормативных пределах.

Цена обновления тоже впечатляет. При оценке около 1 млн рублей за километр замена 400 тыс. км кабеля обойдётся примерно в 400 млрд рублей. Это расчёт на основе оценки J’son & Partners для периода 2020-2030 годов, а не уже утверждённый бюджет.

Операторы уверяют, что следят за состоянием сетей и ремонтируют проблемные участки. При исправном волокне увеличить скорость зачастую можно заменой передающего оборудования.

RSS: Новости на портале Anti-Malware.ru