

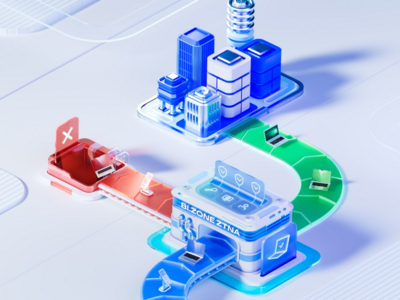

BI.ZONE ZTNA получил поддержку Android

BI.ZONE ZTNA получил поддержку Android

BI.ZONE ZTNA получил поддержку Android

BI.ZONE обновила решение BI.ZONE ZTNA для удалённого доступа к корпоративным ресурсам. Главное изменение новой версии — появилась поддержка Android. Теперь сотрудники могут подключаться к внутренним сервисам компании со смартфонов и планшетов на этой ОС, в том числе вне офиса, в поездках и командировках.

Приложение для Android доступно в RuStore. При необходимости его также можно распространять напрямую в виде установочного файла.

Кроме мобильной поддержки, в BI.ZONE ZTNA расширили настройки политик доступа. Теперь при подключении можно учитывать больше параметров: регион по IP-адресу, характеристики устройства, учётную запись пользователя, его роль и принадлежность к корпоративным группам, включая группы Active Directory.

Это позволяет гибче разграничивать доступ к ресурсам. Например, для подключения из офиса, из привычной домашней сети, из командировки или из нетипичного региона можно задавать разные правила. Такой подход связан с политиками IDFW, где доступ определяется не только по сетевым параметрам, но и по данным о пользователях и группах.

Ещё одно изменение касается устойчивости сетевой части. В решении появилось резервирование узлов доступа: один узел работает как основной, второй остаётся в резерве и подключается при сбое. Через эти узлы проходит доступ пользователей к корпоративной сети, поэтому такая схема должна снижать риск простоя удалённого подключения.

Также в новой версии переработали первичную настройку. В BI.ZONE ZTNA добавили пошаговый мастер, который проводит администратора через основные этапы конфигурирования: настройку узлов доступа, пулов IP-адресов, параметров туннеля, аутентификации, MFA, одноразовых кодов, виртуальных хостов и профилей подключения.

По словам руководителя BI.ZONE ZTNA Ивана Рогалева, обновление связано с практическими задачами эксплуатации удалённого доступа: мобильными подключениями, более точными политиками, резервированием сетевой части и упрощением первоначального развёртывания.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru