


Замаскированное приложение ВТБ залетело в американский топ App Store

Замаскированное приложение ВТБ залетело в американский топ App Store

Замаскированное приложение ВТБ залетело в американский топ App Store

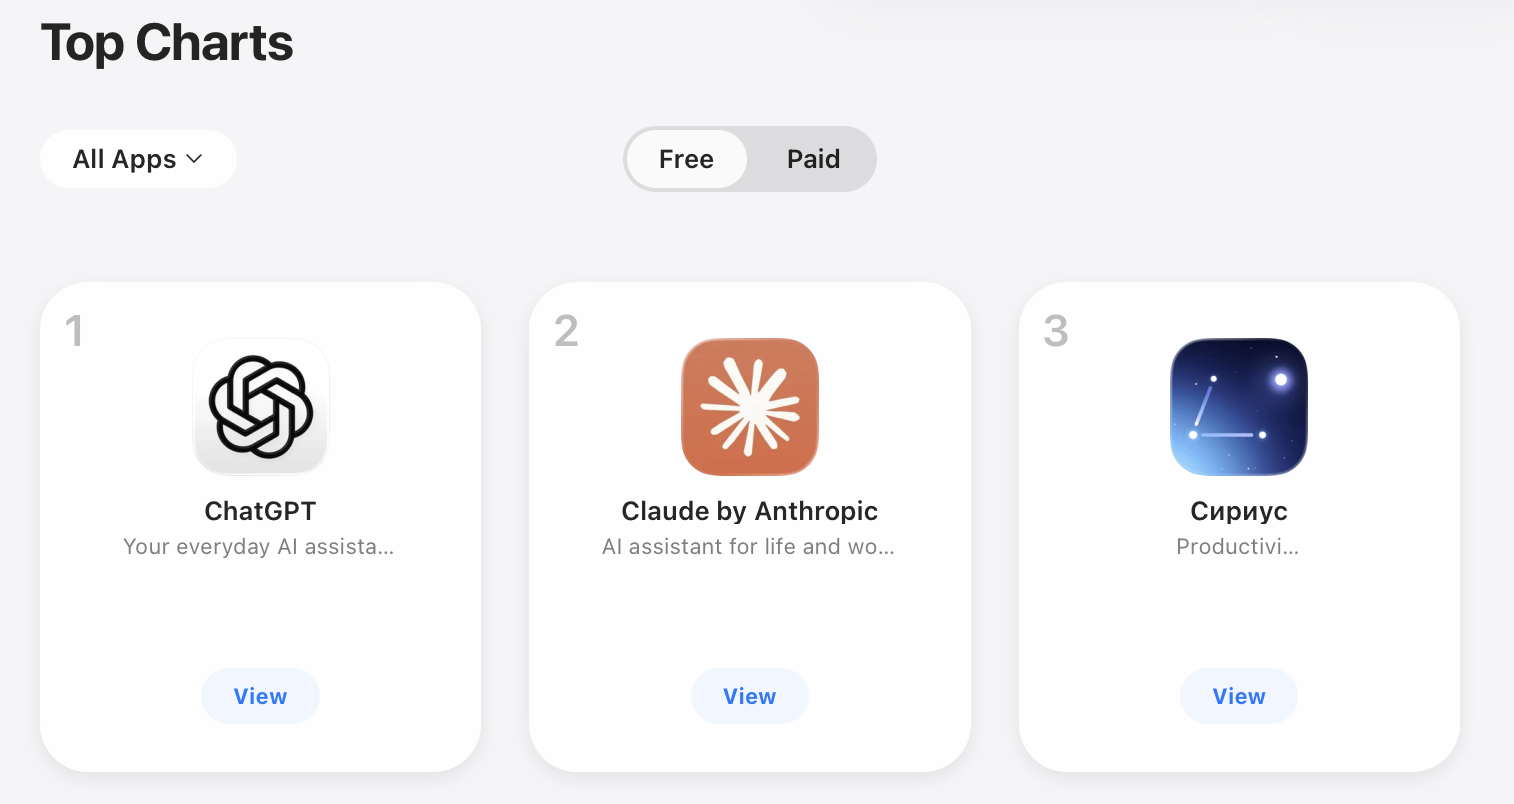
В американском App Store обнаружили цифрового оборотня. В топ самых скачиваемых бесплатных приложений для iPhone неожиданно ворвалась программа «Сириус», которая маскируется под таймер для работы по методу Pomodoro. Вот только пользователи быстро заподозрили, что за фасадом приложения для повышения продуктивности скрывается совсем другой сервис — клиент ВТБ.

На момент обнаружения «Сириус» занимал третье место среди бесплатных приложений в американском App Store, уступая только популярным ИИ-чат-ботам и отдельным хитам вроде сервисов, связанных с шоу Love Island.

Сам по себе такой успех уже выглядел странно: приложение доступно только на русском языке и вряд ли могло органически набрать миллионы загрузок среди американских пользователей.


Официально «Сириус» позиционируется как помощник для управления задачами. В описании говорится о классическом Pomodoro-таймере, аналитике продуктивности, отчётах с фотографиями и голосовыми заметками, а также умных рекомендациях для повышения эффективности.

Однако активность в Telegram и анализ приложения указывают на другое назначение. По данным профильных изданий, «Сириус» может являться замаскированным клиентом российского банка ВТБ.

После введения западных санкций ВТБ лишился возможности официально распространять свои приложения через App Store. Поэтому банк уже не первый раз использует альтернативные схемы публикации мобильных клиентов под видом совершенно других сервисов. Ранее аналогичные приложения появлялись под названиями, никак не связанными с банковской сферой, а затем исчезали после обнаружения модераторами Apple.

Avanpost SmartPAM теперь содержит 60 сигнатур по матрице MITRE

Avanpost добавила в SmartPAM 1.4 библиотеку из 60 сигнатур, привязанных к матрице MITRE ATT&CK. Теперь система не только контролирует вход администраторов, но и присматривается к тому, что именно они творят внутри привилегированных сессий. Готовые правила охватывают получение учётных данных, закрепление в системе, горизонтальное перемещение и уклонение от обнаружения.

Например, SmartPAM сможет заметить попытку отключить аудит операционной системы, антивирус или межсетевой экран, очистить системные журналы либо замаскировать выполняемую команду.

События внутри сессии обрабатывает встроенный движок сигнатурного анализа. Он нормализует данные, сопоставляет действия с известными сценариями атак и при обнаружении угрозы запускает настроенную реакцию.

Система может заблокировать команду или пользователя, принудительно разорвать соединение и отправить уведомление в SIEM.

Заказчики смогут сочетать готовую библиотеку с собственными правилами и настраивать политики под особенности инфраструктуры и внутренние требования безопасности. Сигнатуры распространяются по подписке, которую Avanpost обещает регулярно пополнять. До конца 2026 года доступ к ней будет бесплатным.

По заявлению разработчика, Avanpost SmartPAM стала первой PAM-системой с библиотекой сигнатур, структурированной по MITRE ATT&CK. Обновление продолжает превращать продукт из турникета для привилегированных пользователей в полноценного наблюдателя, который оценивает каждое действие после входа.

И это логично: украденная или неправильно используемая администраторская учётка с корректным паролем выглядит вполне легально. Поэтому просто пустить пользователя под запись уже недостаточно, нужно вовремя понять, когда он начинает вести себя как атакующий.

RSS: Новости на портале Anti-Malware.ru