


Замаскированное приложение ВТБ залетело в американский топ App Store

Замаскированное приложение ВТБ залетело в американский топ App Store

Замаскированное приложение ВТБ залетело в американский топ App Store

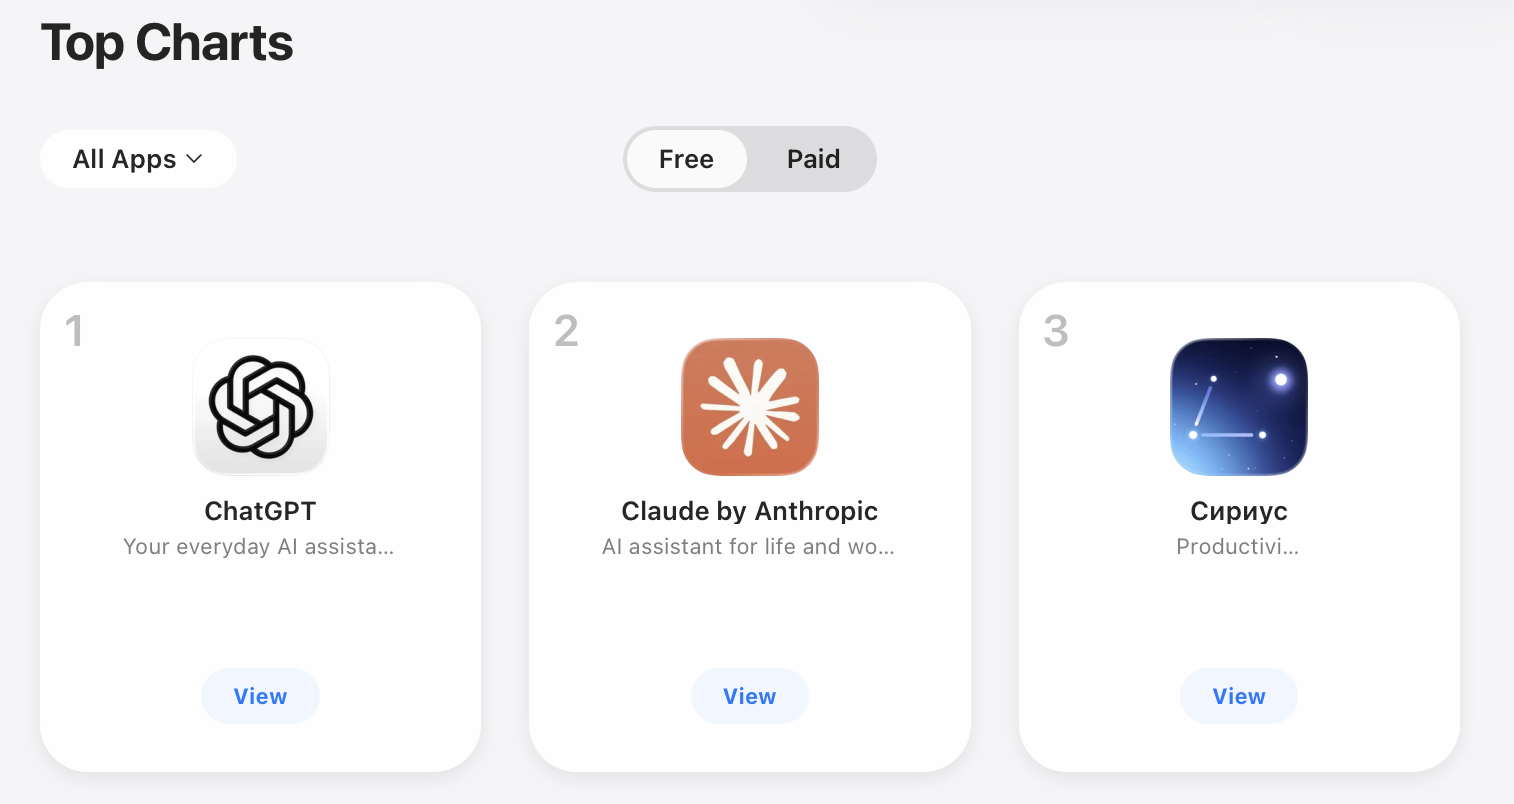
В американском App Store обнаружили цифрового оборотня. В топ самых скачиваемых бесплатных приложений для iPhone неожиданно ворвалась программа «Сириус», которая маскируется под таймер для работы по методу Pomodoro. Вот только пользователи быстро заподозрили, что за фасадом приложения для повышения продуктивности скрывается совсем другой сервис — клиент ВТБ.

На момент обнаружения «Сириус» занимал третье место среди бесплатных приложений в американском App Store, уступая только популярным ИИ-чат-ботам и отдельным хитам вроде сервисов, связанных с шоу Love Island.

Сам по себе такой успех уже выглядел странно: приложение доступно только на русском языке и вряд ли могло органически набрать миллионы загрузок среди американских пользователей.


Официально «Сириус» позиционируется как помощник для управления задачами. В описании говорится о классическом Pomodoro-таймере, аналитике продуктивности, отчётах с фотографиями и голосовыми заметками, а также умных рекомендациях для повышения эффективности.

Однако активность в Telegram и анализ приложения указывают на другое назначение. По данным профильных изданий, «Сириус» может являться замаскированным клиентом российского банка ВТБ.

После введения западных санкций ВТБ лишился возможности официально распространять свои приложения через App Store. Поэтому банк уже не первый раз использует альтернативные схемы публикации мобильных клиентов под видом совершенно других сервисов. Ранее аналогичные приложения появлялись под названиями, никак не связанными с банковской сферой, а затем исчезали после обнаружения модераторами Apple.

Positive Technologies сворачивает развитие PT AF 3 и меняет стратегию WAF

Positive Technologies сворачивает активное развитие PT Application Firewall 3 и переносит основные ресурсы на PT AF PRO и облачный PT Cloud AF. Действующих клиентов старого WAF не бросают, техническая поддержка сохранится. Но новых больших возможностей продукту, судя по всему, ждать уже не стоит.

В компании считают, что веб-инфраструктура за десять лет заметно распухла. Вместо нескольких сайтов организации теперь управляют сотнями приложений, API и микросервисов, разбросанных между ЦОДами, облаками, филиалами и дочерними организациями.

Атаки тоже стали серьёзнее: взлом веб-приложения теперь часто служит не финальной целью, а дверью во внутреннюю инфраструктуру.

По данным Positive Technologies, эксплуатация уязвимостей доступных из интернета веб-приложений остаётся самым распространённым способом проникновения в корпоративные сети, на неё приходится 36% успешных атак.

Новым флагманом направления становится PT AF PRO, который компания разрабатывает с нуля более шести лет. Решение рассчитано на сотни приложений и распределённые инфраструктуры.

Оно позволяет централизованно управлять политиками безопасности, подключать удалённые площадки через внешних агентов и обновляться без остановки обработки трафика.

Защищаемые приложения можно разделять на изолированные пространства, выделять им собственные вычислительные ресурсы и разграничивать доступ к событиям безопасности. Такой подход ориентирован прежде всего на крупные компании и холдинги с несколькими командами и разными требованиями к сервисам.

Вторым приоритетом станет PT Cloud AF — облачный WAF для приложений и API, не требующий закупки оборудования. Решением можно управлять самостоятельно либо полностью передать его настройку и сопровождение партнёру. За последний год клиентская база PT AF PRO выросла вдвое.

RSS: Новости на портале Anti-Malware.ru