


Блокировка по фингерпринту: почему у россиян снова посыпались Xray, REALITY

Блокировка по фингерпринту: почему у россиян снова посыпались Xray, REALITY

Блокировка по фингерпринту: почему у россиян снова посыпались Xray, REALITY

В сообществе пользователей VPN вновь неспокойно. В начале июня многие россияне столкнулись с массовыми сбоями в работе популярных решений на базе Xray, VLESS и REALITY. Автор под ником hyperion_cs провёл на Хабре собственное исследование и заявил, что обнаружил новый алгоритм ограничений, который применяется как мобильными, так и домашними провайдерами.

По его версии, проблема связана не с блокировкой конкретных серверов или IP-адресов.

Гораздо интереснее другое: система анализирует параметры TLS-соединений, включая SNI, сетевую принадлежность сервера и так называемый фингерпринт клиента — набор признаков, по которым можно определить, под какой браузер маскируется соединение.

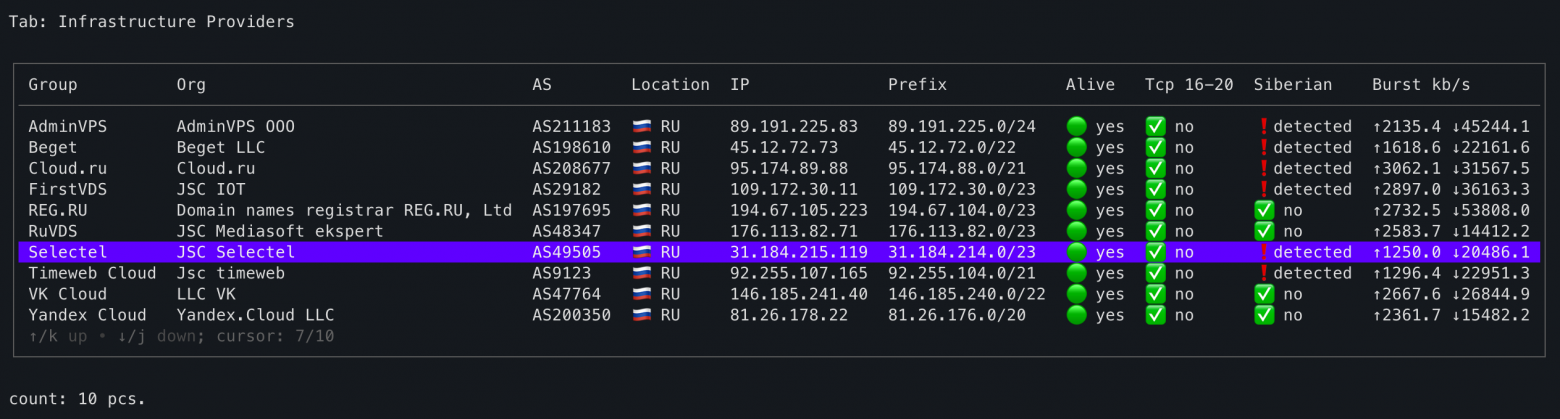
Как утверждает исследователь, под особое внимание попадают подключения к серверам в определённых подсетях и автономных системах. Причём речь идёт не только о зарубежных площадках, но и о крупных российских инфраструктурных провайдерах, включая Selectel, Яндекс Облако и Cloud.ru.

Согласно опубликованному анализу, если система фиксирует несколько параллельных TLS-подключений к одному ресурсу за короткий промежуток времени, соединения могут быть принудительно заморожены на две минуты. Если после этого клиент меняет свой сетевой отпечаток, срок ограничения якобы увеличивается уже до десяти минут.

Автор исследования отмечает, что такой подход напоминает известную среди специалистов сибирскую блокировку, но с более жёсткими параметрами и расширенным охватом.

Особое беспокойство вызывает то, что под ограничения потенциально могут попадать не только инструменты обхода блокировок, но и вполне легитимные веб-сайты, размещённые в российских дата-центрах. По мнению исследователя, это может негативно сказываться на доступности обычных интернет-ресурсов.

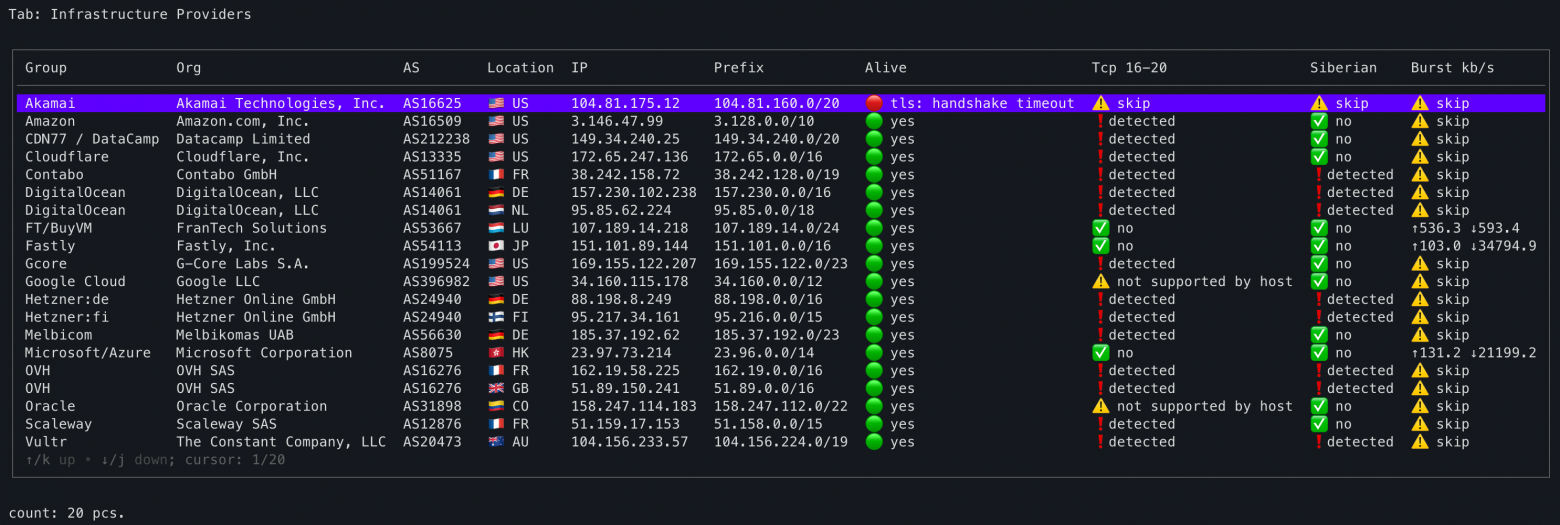
Для проверки своей гипотезы автор использовал инструмент dpi-ch из проекта dpi-checkers. По его словам, результаты тестирования показывают, что ограничения затрагивают часть популярных российских инфраструктурных площадок, а для зарубежных операторов по-прежнему применяются дополнительные механизмы фильтрации трафика.


Следует отметить, что опубликованное исследование представляет собой независимый технический анализ. Официальных комментариев со стороны операторов связи или регулирующих органов по поводу описанного механизма на момент публикации не поступало.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru