

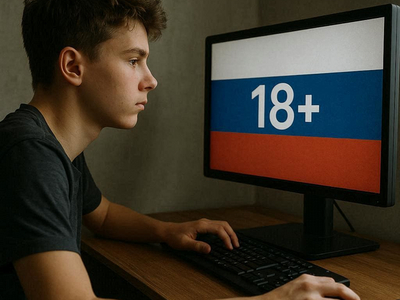

Минцифры задумалось о проверке возраста россиян в интернете

Минцифры задумалось о проверке возраста россиян в интернете

Минцифры задумалось о проверке возраста россиян в интернете

Минцифры присматривается к новому способу навести порядок в интернете: ведомство изучает возможность внедрения возрастной идентификации на онлайн-платформах. Об этом на ПМЭФ-2026 рассказал глава министерства Максут Шадаев. По его словам, вопрос проверки возраста пользователей становится одной из ближайших задач цифровой повестки.

В качестве примера министр привёл игровую платформу Roblox, которая уже начала внедрять биометрическую верификацию для доступа к отдельным функциям.

С начала года Roblox предлагает подтверждать возраст по селфи или документу с фотографией. Детям младше 13 лет ограничивают доступ к некоторым данным аккаунта и разрешают общаться только со сверстниками. В компании объясняют такие меры заботой о безопасности. И неудивительно: из 150 млн ежедневных пользователей платформы около трети составляют дети до 13 лет.

Российские эксперты, чьи слова передают «Ведомости», в целом считают идею разумной. По их мнению, возрастная идентификация может помочь защитить несовершеннолетних от нежелательного контента и сделать правила доступа к цифровым сервисам более прозрачными.

Технических вариантов хватает. Самый очевидный — привязка аккаунтов к «Госуслугам». Но здесь сразу возникает вопрос: сколько данных государство и платформы будут видеть друг о друге. Поэтому специалисты предлагают более осторожный подход. Например, площадка могла бы получать только ответ «пользователь старше 18 лет», без передачи паспортных данных и другой личной информации.

Впрочем, главная проблема вовсе не в технологиях. Платформам придётся искать баланс между безопасностью, удобством и сохранением аудитории. Слишком сложная регистрация может отпугнуть пользователей, а слишком формальная проверка окажется бесполезной и будет легко обходиться.

Есть и другая загвоздка. Значительная часть популярных сервисов работает за пределами России. Вряд ли зарубежные игровые магазины и соцсети поспешат подстраиваться под новые требования.

По оценкам экспертов, создание полноценной системы возрастной идентификации в масштабах рунета может занять от одного до трёх лет и потребовать десятков миллиардов рублей. При этом идеального решения, которое одновременно было бы удобным, безопасным и не нарушало приватность пользователей, пока не смогла построить ни одна страна мира.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru